স্বরাষ্ট্রমন্ত্রী জনগণের নিরাপত্তা দিতে ব্যর্থ: আখতার
দীর্ঘ পাঁচ বছর দুই মাসের অপেক্ষার অবসান ঘটিয়ে ন্যানো ইউরিয়া উদ্ভাবনের পেটেন্ট অনুমোদন পেয়েছেন যশোর বিজ্ঞান ও প্রযুক্তি বিশ্ববিদ্যালয়ের (যবিপ্রবি) ন্যানোপ্রযুক্তি গবেষক অধ্যাপক ড. মো. জাভেদ হোসেন খান।

জাতীয় নাগরিক পার্টির (এনসিপি) সদস্য সচিব আখতার হোসেন বলেছেন, “স্বরাষ্ট্রমন্ত্রী জনগণের নিরাপত্তা দিতে ব্যর্থ হয়েছেন।
আগামী বছরের জানুয়ারি-ফেব্রুয়ারি মাসে প্রধানমন্ত্রী তারেক রহমান যখন সময় দেবেন, সে অনুযায়ী পদ্মা ব্যারেজ প্রকল্পের প্রথম পর্যায়ের কাজের উদ্বোধন করা হবে বলে জানিয়েছেন পানিসম্পদ মন্ত্রী শহীদ উদ্দিন চ...

বেসরকারি সদস্যদের দাখিল করা কোনো বিল অসম্পূর্ণ বা ত্রুটিপূর্ণ হলে সংশ্লিষ্ট সংসদ সদস্যকে এক সপ্তাহের মধ্যে ত্রুটির কারণ উল্লেখ করে লিখিতভাবে অবহিত করার সুপারিশ করেছে ত্রয়োদশ জাতীয় সংসদের ‘বেসরকারি সদস...

ঢাকাই সিনেমার অভিনেত্রী পরীমণির জন্মদিনে চট্টগ্রাম থেকে বিমানে করে শিউলি ফুল পাঠিয়েছেন এক ব্যক্তি। কে সেই ফুল পাঠিয়েছেন, তা প্রকাশ করেননি পরীমণি।

এ মামলায় আসামি বিমানবাহিনীর উইং কমান্ডার সাইফুর রহমান সাইফকে আদালতে হাজির করা হয়। অপর আসামি সাবেক সেনা কর্মকর্তা জিয়াউল আহসান ভার্চ্যুয়ালি হাজিরা দেন।

নোয়াখালী সদর উপজেলায় সেনাবাহিনীর পোশাক পরে প্রবাসীর বাড়িতে ডাকাতি করা হয়েছে। এ সময় পরিবারের সদস্যদেরকে অস্ত্রের মুখে জিম্মি করে কাছ থেকে চার ভরি স্বর্ণালংকার ও নগদ ৪৮ হাজার ৫০০ টাকা লুট করেছে ডাকাত দ...



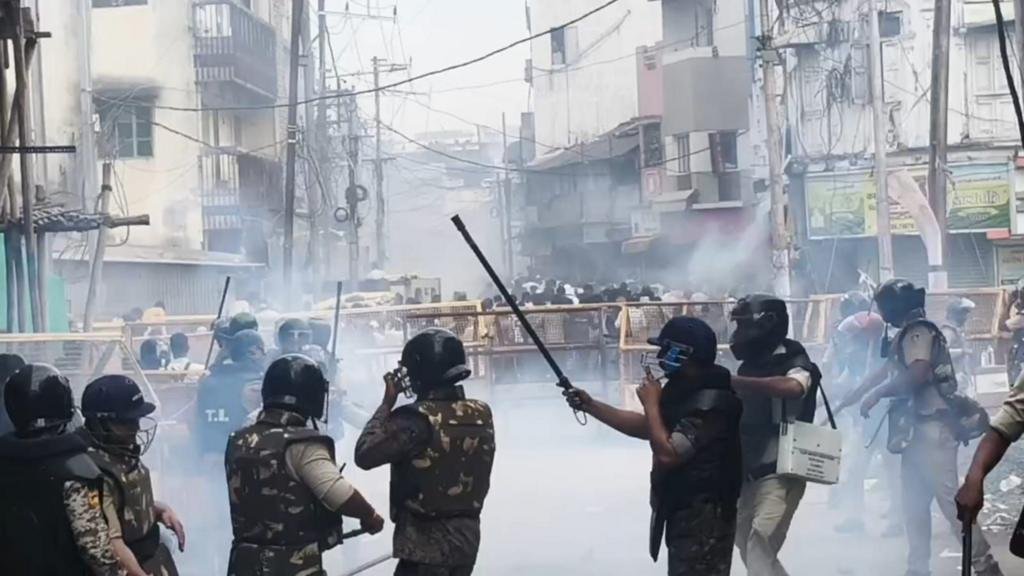
হিন্দু ধর্মের মেলার আয়োজনকে কেন্দ্র করে শাহী মসজিদের একটি অংশ সরিয়ে সড়ক প্রশস্ত করার কাজ শুরু হয়, আর তা নিয়েই বিরোধের সূত্রপাত। স্থানীয় প্রশাসন বলছে, মেলার সময় বাড়তি যানবাহনের চাপ ও ভক্তদের যাতায়াত সহজ করার জন্য ওই সড়ক প্রশস্ত করা জরুরি।
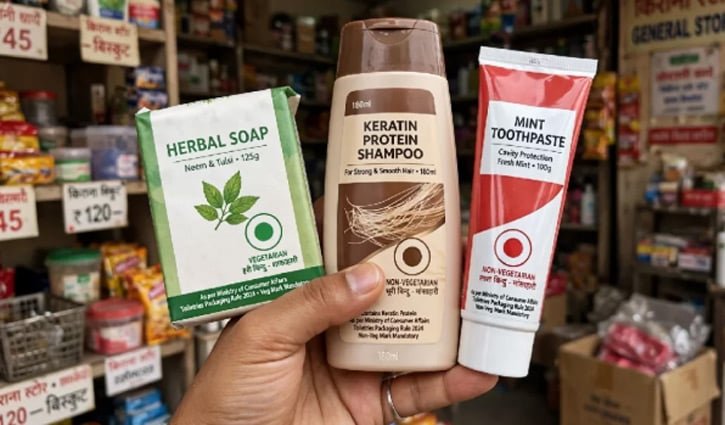
সাবান, শ্যাম্পু, টুথপেস্ট প্যাকেটজাতে সংশোধন বিধি জারি করেছে ভারতের কেন্দ্রীয় সরকার। নতুন নির্দেশ নাঅনুযায়ী, কোনো প্রসাধনী তৈরিতে ব্যবহৃত উপাদান আমিষজাত না নিরামিষজাত, তা প্যাকেটের গায়ে নির্দিষ্ট চিহ্নের মাধ্যমে জানাতে হবে।

রাজধানীর মগবাজারের বিশাল সেন্টারের সামনে জনপ্রিয় সংগীতশিল্পী ও বাংলাদেশ ক্রিকেট বোর্ডের (বিসিবি) সাবেক পরিচালক আসিফ আকবরের ব্যক্তিগত গাড়ি লক্ষ্য করে গুলি চালিয়েছে দুর্বৃত্তরা।

ভারতের প্রগতিশীল ছাত্র সংগঠন ‘অল ইন্ডিয়া স্টুডেন্টস অ্যাসোসিয়েশন’ (আইসা) এর সর্বভারতীয় সভাপতি নেহা বোরার জানিয়েছেন, দেশটিতে ছড়িয়ে পড়া তরুণ প্রজন্মের আন্দোলনে বাংলাদেশ অনুপ্রেরণা জুগিয়েছে।

উত্তর কোরিয়া রাশিয়ার পক্ষে ইউক্রেন যুদ্ধ অংশ নিয়ে সেনা মোতায়েনের দক্ষতা অর্জন করেছে বলে সতর্ক করেছেন মার্কিন ফোর্সেস কোরিয়ার কমান্ডার জেনারেল জেভিয়ার ব্রুনসন।

কক্সবাজারে ব্যাটারিচালিত ইজিবাইক (টমটম) চলন্ত অবস্থায় চাকায় ওড়না পেঁচিয়ে সীমা আক্তার নামে এক নারী পর্যটকের মৃত্যু হয়েছে।

স্থানীয় লোকজনের অভিযোগ, চুনারুঘাট থানার ভারপ্রাপ্ত কর্মকর্তা (ওসি) সাইফুল ইসলামকে তার এলাকার ‘বড় ভাই’ পরিচয় দিয়ে এএসআই ইলিয়াস হোসাইন থানার কার্যক্রম ও তদন্তকাজে প্রভাব খাটান। তবে এ অভিযোগের সত্যতাও আলাদাভাবে যাচাই করা সম্ভব হয়নি।

ইসরায়েলগামী ফ্লাইদুবাই ফ্লাইটে সহকর্মীর ওপর হামলা ও বিমানের নিয়ন্ত্রণ নেওয়ার চেষ্টার অভিযোগে অভিযুক্ত কো-পাইলট সম্ভবত একাই এই কাজ করেছিলেন। ইসরায়েলি সূত্রগুলোর বরাত দিয়ে রবিবার সিএনএন এ তথ্য জানিয়েছে।

যাত্রীদের সুবিধার্থে এরই মধ্যে মদিনা রুটে অধিক যাত্রী ধারণক্ষমতাসম্পন্ন উড়োজাহাজ ব্যবহার করা হচ্ছে। এ ব্যবস্থা আগামীকাল পর্যন্ত অব্যাহত থাকবে। তবে আগামী ১৯ অক্টোবর, সোমবার থেকে এ রুটে আগের মতো বোয়িং ৭৮৭ উড়োজাহাজ পরিচালনা করা হবে।
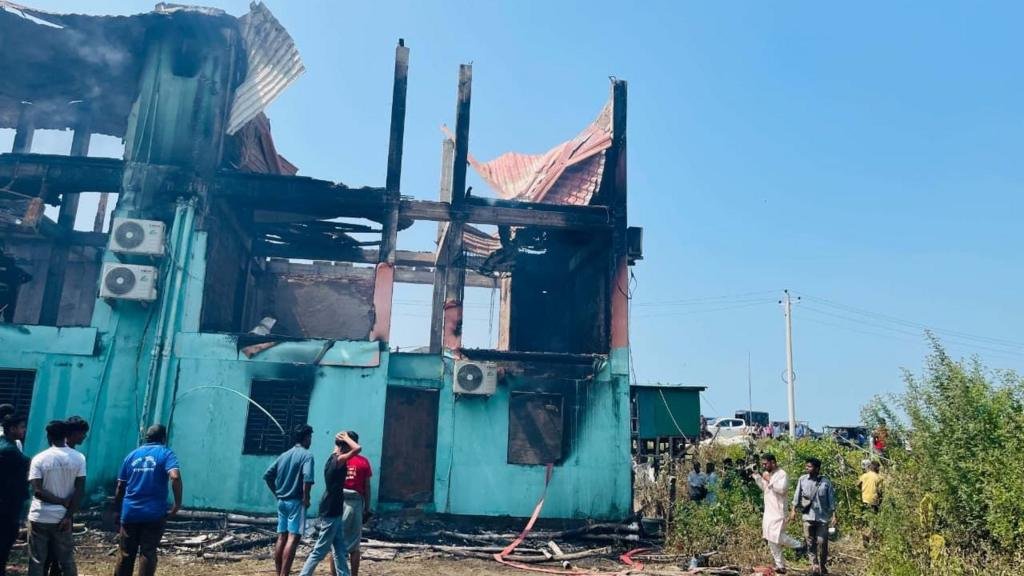
একজন প্রত্যক্ষদর্শী জানান তিনি যখন সকাল ছয়টার পরে রিসোর্ট থেকে হাঁটতে বের হয়েছিলেন তখনও সবকিছু স্বাভাবিক ছিল। তারা যখন ফিরে এসেছেন রিসোর্টের সামনে তখন দেখেছেন আগুন একটু একটু করে ছড়াচ্ছে। একটুপরে প্রথমে একটি বড় বিস্ফোরণ এবং আরো কয়েকটি বিস্ফোরণের ঘটনা ঘটে। তখন আগুন চারদিকে আরো ছড়িয়ে পড়ে।

শৈশব একটি শিশুর পরিপূর্ণ মানুষ হিসেবে গড়ে ওঠার সময়। এ বয়সে বই-খাতা হাতে নিয়ে বিদ্যালয়ে যাওয়ার কথা, স্বপ্ন দেখার কথা ভবিষ্যৎ নিয়ে। কিন্তু ভোলার উপকূলীয় চরাঞ্চলের অনেক শিশুর জীবনে শৈশবের সেই স্বাভাবিক চিত্র নেই।

বন্ধুর অবহেলা, কাছের মানুষের আমন্ত্রণ না পাওয়া কিংবা সাহায্য চেয়েও সাড়া না মেলা; ছোট ছোট এসব ঘটনাও মনে গভীর কষ্ট দিতে পারে।

মহালয়ার অনুষ্ঠানে ধুনুচি নাচের পরিবেশনা ঘিরে সামাজিক মাধ্যমে সমালোচনার মুখে পড়েছেন টালিউড অভিনেত্রী ঋতুপর্ণা সেনগুপ্ত।

একটি সম্পর্কে ঝগড়া কম হলেই কি দুজন মানুষ সুখী? সম্পর্ক ভালো রাখতে ভালোবাসার পাশাপাশি সঙ্গীর প্রতি কৃতজ্ঞতা প্রকাশ করাও জরুরি।

দেশের বাজারে স্বর্ণের দাম কমানোর ঘোষণা দিয়েছে বাংলাদেশ জুয়েলার্স সমিতি (বাজুস)। একই সঙ্গে রূপার দামও কিছুটা কমানো হয়েছে।

চারদিকে শুধু সাদা আর সাদা। তুষারের ঘন পর্দা ভেদ করে কয়েক মিটারের বেশি সামনে দেখা যাচ্ছিল না। হিমশীতল বাতাস শরীরের ওপর দিয়ে বয়ে যাচ্ছিল ঝড়ের গতিতে। পা রাখার সঙ্গে সঙ্গে হাঁটুসমান নরম বরফে ডুবে যাচ্ছিল।
টরন্টো শহরের শীতের আলাদা এক ভাষা আছে।সেই ভাষা শব্দে নয়, তুষারে লেখা। জানালার ওপারে নিরবচ্ছিন্ন সাদা ঝরনা নেমে আসে, রাস্তার আলো কুয়াশা আর বরফের ভেতর ম্লান হয়ে যায়, আর মানুষ বুঝতে শেখে, পৃথিবীর সবচেয়ে গভীর নীরবতাও কখনো কখনো খুব জোরে কথা বলে।সেদিনও তেমনই এক সন্ধ্যা।বাইরে মাইনাস দশ ডিগ্রি। ফায়ারপ্লেসে জ্বলতে থাকা আগুনের লালচে আলো ঘরের দেয়ালে ছায়া এঁকে দিচ্ছিল। হাতে ধোঁয়া ওঠা কফির মগ। আমরা তিনজন বসে গল্প করছিলাম।সায়েম ভাই, আমাদের কোম্পানির সিনিয়র লিড ইঞ্জিনিয়ার। প্রবাসে এসে এমন মানুষ খুব কমই পাওয়া যায়, যাদের ঘরে ঢুকলেই মনে হয় বহুদিন পর নিজের বাড়িতে ফিরেছি। ভাবিও ঠিক তেমনই। তার আন্তরিকতা কখনো অতিথিপরায়ণতা বলে মনে হয় না; মনে হয় বড় বোনের মমতা।কফির কাপ নামিয়ে ভাবি হঠাৎ আমার দিকে তাকালেন।—নীল, একটা কথা বলব?মৃদু হেসে বললাম,—বলুন, ভাবি।—রাগ করবে না তো?—আপনার ওপর রাগ করার সাহস আমার নেই।তিনি কিছুক্ষণ চুপ থেকে বললেন,—এত বছর হয়ে গেল। ক্যারিয়ার হয়েছে, নিজের অবস্থান হয়েছে। কিন্তু নিজের জন্য কী করলে? একা একা আর কত দিন? বিয়ে করার কথা কখনো ভাবো না?আমি হেসে বিষয়টা এড়িয়ে যেতে চাইলাম।—সবাইকে দিয়ে সবকিছু হয় নাকি, ভাবি?সায়েম ভাই চশমাটা খুলে টেবিলে রাখলেন।—তোমার এই কথাটাই আমাদের বুঝতে অসুবিধা হয়। সারা দিন অফিসে তোমাকে দেখি। কাজে মন, বইয়ে মন, গিটার বাজাও, ভ্রমণ করো। বাইরে থেকে দেখলে মনে হয়, জীবন একেবারে গুছিয়ে নিয়েছ। অথচ দিনের শেষে তুমি একাই ফিরে যাও।একটু থেমে তিনি আবার বললেন,—কখনো কি কাউকে ভালোবেসেছিলে?ঘরটা হঠাৎ যেন নিস্তব্ধ হয়ে গেল।ফায়ারপ্লেসের কাঠে আগুন ফেটে ছোট্ট একটা শব্দ হলো।আমি উত্তর দিলাম না।জানালার ওপারে তাকিয়ে রইলাম। সাদা তুষারের ভেতর হঠাৎ ভেসে উঠল বহু বছরের পুরোনো আরেকটা আকাশ। অনেক দূরের একটা বিকেল। আমি ধীরে বললাম,—মানুষ কখনো কখনো একটা গল্প কাউকে বলে না। কারণ, গল্পটা বললে সে আবার সেই সময়ে ফিরে যায়।ভাবি মৃদুস্বরে বললেন,—আজ ফিরে যাও। আমরা শুনব।আমি দীর্ঘশ্বাস ফেললাম। কফির মগটা টেবিলে রেখে বললাম,—জানেন ভাবি, পৃথিবীর সব ভালোবাসা মিলনের গল্প নয়। কিছু ভালোবাসা শুধু নীরবে মানুষের ভেতরে বেঁচে থাকে। কারও কাছে কোনো দাবি করে না, কোনো অধিকারও চায় না। শুধু মানুষটাকে সারা জীবন বদলে দেয়। আমার গল্পটাও তেমন।আজ থেকে প্রায় দশ বছর আগের কথা। তখন ঢাকার উত্তরায় থাকতাম। বিশ্ববিদ্যালয়ের কম্পিউটার সায়েন্স বিভাগের তৃতীয় বর্ষের ছাত্র। মধ্যবিত্ত পরিবারের ছেলে। বাবার পক্ষে নিয়মিত টাকা পাঠানো সম্ভব হতো না। টিউশনি করে নিজের পড়াশোনা, বাসাভাড়া আর খরচ চালাতাম। উত্তরার একটা পুরোনো বাড়ির চিলেকোঠার ছোট্ট ঘর ছিল আমার ঠিকানা। ঘরটা বড় ছিল না। একটা খাট, একটা পড়ার টেবিল, বইয়ের তাক আর জানালার পাশে রাখা পুরোনো একটা গিটার। কিন্তু আমার সবচেয়ে প্রিয় জায়গা ছিল ছাদ।সন্ধ্যা নামার আগে পড়ন্ত রোদ যখন আকাশজুড়ে লালচে রং ছড়িয়ে দিত, আমি গিটার হাতে ছাদে উঠে যেতাম। কখনো বাজাতাম। কখনো বই পড়তাম। কখনো কিছুই করতাম না। শুধু আকাশ দেখতাম। হয়তো মানুষ একা থাকলে আকাশের সঙ্গেই সবচেয়ে বেশি কথা বলে।ঠিক এমনই এক বিকেলে প্রথম তাকে দেখি। আমাদের পাশের ছয়তলা বাড়ির একটি বারান্দায় দাঁড়িয়ে ছিল সে। অদ্ভুত শান্ত একটি মেয়ে। তার হাতে কোনো মোবাইল ছিল না। কোনো বইও নয়। সে শুধু আকাশের দিকে তাকিয়ে ছিল। বাতাসে তার চুল উড়ছিল।কিন্তু আমাকে থামিয়ে দিয়েছিল তার চোখ। কিছু কিছু চোখ থাকে, যেগুলোকে সুন্দর বলা যায় না। কারণ, সুন্দর শব্দটা তাদের জন্য যথেষ্ট নয়।সেই চোখ দুটো যেন নিজের ভেতর একটা বিকেল লুকিয়ে রেখেছিল। আমি তার নাম জানতাম না। কখনো জানার চেষ্টাও করিনি। নিজের মনেই একটা নাম দিয়েছিলাম—‘সুনয়না’।নামটা শুধু আমার ছিল। আমার কল্পনার। আমার নীরবতার। তার বাস্তব নাম কী ছিল, তখনো জানতাম না।তার পর থেকে প্রতিদিন বিকেলে আমি অপেক্ষায় থাকতাম। ছাদে উঠতাম। আর কিছুক্ষণ পর সে এসে দাঁড়াত সেই বারান্দায়।আমাদের মধ্যে কখনো কথা হয়নি। চোখাচোখিও খুব কম। তবু মনে হতো, বিকেল নামার সঙ্গে সঙ্গে দুজনের জীবন অদৃশ্য কোনো সেতুতে এসে মিলেছে।কখনো তাকে অনুসরণ করিনি। তার সম্পর্কে খোঁজ নিইনি। কারণ, দূরত্বেরও একটা সৌন্দর্য আছে। সব মানুষকে কাছে গিয়েই জানতে হয় না। কিছু মানুষ দূর থেকেই হৃদয়ের ভেতর জায়গা করে নেয়।এভাবেই কেটে গেল কয়েক মাস। একদিন বিকেলে ছাদে উঠে দেখলাম, বারান্দাটা ফাঁকা। ভাবলাম, হয়তো কোথাও গেছে।পরদিনও এল না।তারপর আরও এক দিন।এক সপ্তাহ।এক মাস।ঋতু বদলে গেল।আকাশের রং বদলে গেল। কিন্তু সেই বারান্দায় আর কাউকে দেখা গেল না। বুঝলাম, কিছু অপেক্ষার কোনো উত্তর হয় না।তারপর ধীরে ধীরে বিশ্ববিদ্যালয়ের শেষ বর্ষ এসে গেল। পড়াশোনা, প্রজেক্ট, ইন্টারভিউ—জীবন অন্যদিকে মোড় নিতে শুরু করল। তবু মাঝেমধ্যে বিকেলের আকাশ দেখলে মনে হতো, কোথাও যেন একটা বারান্দা এখনো খালি দাঁড়িয়ে আছে। আর সেখানে কেউ একজন আর কখনো ফিরে আসবে না।অফিসে যোগ দেওয়ার তিন সপ্তাহের মাথায় প্রথমবার তার সঙ্গে কথা হলো।সেদিন দুপুরে প্রবল বৃষ্টি হচ্ছিল। কাচঘেরা অফিসের জানালায় বৃষ্টির ফোঁটাগুলো লম্বা দাগ টেনে নিচে নেমে আসছিল। ক্যাফেটেরিয়ায় বসে এক কাপ কফি হাতে বাইরে তাকিয়ে ছিলাম। হঠাৎ পাশে এসে কেউ বলল,—এই সিটটা খালি?মুখ তুলে তাকাতেই বুকের ভেতরটা অকারণ ধক করে উঠল।সে।উত্তরার সেই বারান্দার মেয়েটি।আমি সামান্য হাসলাম।—অবশ্যই।সে বসে কফির কাপ নামিয়ে বলল,—আমি নতুন। এখনো কাউকে তেমন চিনি না।—আমিও খুব পুরোনো নই।সেদিনের কথোপকথন ছিল খুব সাধারণ। অফিস, কাজ, বিশ্ববিদ্যালয়, ঢাকার যানজট; এর বেশি কিছু নয়। আশ্চর্যের বিষয়, কিছু মানুষের সঙ্গে কথা বলতে কোনো আয়োজন লাগে না। যেন বহুদিনের চেনা।তার নাম জানলাম, সুস্মিতা।আমি নামটা মনে রাখলাম। তবু নিজের ভেতরে সে রয়ে গেল অন্য নামে—‘সুনয়না’।এরপর ধীরে ধীরে পরিচয় বাড়ল।অফিস শেষে মাঝেমধ্যে সবাই মিলে চা খেতে যেতাম। কোনো প্রজেক্ট শেষ হলে পুরো টিম রাত পর্যন্ত কাজ করত। সেই সব দীর্ঘ সন্ধ্যায় সুস্মিতাকে নতুন করে চিনতে শুরু করলাম।সে খুব কম কথা বলত। অকারণ হাসত না। তবে কেউ সমস্যায় পড়লে সবার আগে সাহায্যের হাত বাড়িয়ে দিত।একদিন জানতে পারলাম, সে রবীন্দ্রসংগীত শেখে।আরেক দিন শুনলাম, অবসরে জলরঙে ছবি আঁকে।আমি অবাক হয়ে ভাবলাম, মানুষকে দূর থেকে দেখলে তার সৌন্দর্য দেখা যায়; কাছে এলে দেখা যায় তার নীরবতা। আর নীরবতাই একজন মানুষকে সবচেয়ে আলাদা করে।সেদিন অফিস থেকে বেরোতে বেরোতে সন্ধ্যা নেমে এসেছে। বৃষ্টি থেমেছে। রাস্তার বাতিগুলো ভেজা ডামারের ওপর হলুদ আলো ফেলছে। আমি বললাম,—কফি খাবেন?সে একটু ভেবে মৃদু হেসে বলল,—আজ খাওয়া যেতে পারে।ছোট্ট একটি ক্যাফেতে আমরা জানালার পাশে বসলাম। বাইরে গাড়ির আলো ভেজা রাস্তায় ভেঙে পড়ছিল।অনেকক্ষণ গল্প হলো। বিশ্ববিদ্যালয়ের স্মৃতি, বই, সিনেমা, ভ্রমণ, প্রিয় ঋতু। কথার ফাঁকে হঠাৎ সে জিজ্ঞেস করল,—আপনি এত চুপচাপ কেন?আমি হেসে বললাম,—সবাই সব কথা বলতে পারে না।সে জানালার বাইরে তাকিয়ে বলল,—আমার মনে হয়, যারা কম কথা বলে, তাদের ভেতরে অনেক গল্প জমে থাকে।আমি উত্তর দিলাম না। সত্যিই আমার ভেতরে একটি গল্প ছিল। যার শুরু হয়েছিল উত্তরার এক ছাদের বিকেলে।বহুবার ভেবেছি, আজ বলব। বলব, কয়েক বছর আগে প্রতিদিন বিকেলে আমি এক অচেনা মেয়েকে আকাশ দেখতে দেখতাম। বলব, তার জন্যই আমি সন্ধ্যার অপেক্ষা করতাম। বলব, তাকে না জেনেই একটা নাম দিয়েছিলাম।কিন্তু মানুষের জীবনে কিছু মুহূর্ত আসে, যখন সত্যি কথাটাই সবচেয়ে কঠিন হয়ে ওঠে। আমি পারলাম না। শুধু কফির কাপে আঙুল ঘুরিয়ে যেতে লাগলাম।ঠিক তখনই তার ফোনটা বেজে উঠল। স্ক্রিনের দিকে তাকিয়ে তার মুখে খুব কোমল একটা হাসি ফুটে উঠল। সে ফোন ধরল। নরম গলায় বলল,—হ্যাঁ... আমি বের হচ্ছি... আর পাঁচ মিনিট।ফোন রেখে আমার দিকে তাকিয়ে বলল,—আমাকে উঠতে হবে।আমি শুধু মাথা নাড়লাম।ক্যাফের দরজার বাইরে এসে দেখি, একটা গাড়ি ধীরে ধীরে এসে থামল। গাড়ি থেকে একজন নেমে ছাতা খুলে তার দিকে এগিয়ে এল। সুস্মিতার মুখে যে হাসি ফুটে উঠল, তাতে কোনো দ্বিধা ছিল না, কোনো অভিনয়ও নয়। সে মানুষটিকে এমন স্বাভাবিক ভঙ্গিতে দেখল, যেমন মানুষ নিজের আপনজনকে দেখে। বিদায় নেওয়ার আগে সে আমার দিকে তাকিয়ে বলল,—কাল দেখা হবে।আমি বললাম,—ভালো থাকবেন।গাড়িটা ধীরে ধীরে দূরে মিলিয়ে গেল।আমি অনেকক্ষণ একই জায়গায় দাঁড়িয়ে রইলাম। বৃষ্টি আবার শুরু হয়েছে। ভেজা শহরের মাঝখানে দাঁড়িয়ে হঠাৎ মনে হলো, কিছু স্বপ্ন ভাঙার শব্দ বাইরে শোনা যায় না। সেগুলো শুধু মানুষের ভেতরেই প্রতিধ্বনি তোলে।সেদিন রাতেই প্রথম বুঝেছিলাম, ভালোবাসা সব সময় কাউকে পাওয়ার নাম নয়। কখনো কখনো সময়মতো কিছু না বলার নামও ভালোবাসা।পরদিন অফিসে গিয়ে সুস্মিতাকে দেখলাম না। ভাবলাম, হয়তো ছুটিতে আছে।পরদিনও এল না।এরপর আরও কয়েক দিন কেটে গেল।কাজের ব্যস্ততা আমাকে ডেস্কে আটকে রাখলেও মনটা বারবার করিডরের দিকে চলে যেত। এক বিকেলে সাহস করে মানবসম্পদ বিভাগের এক সহকর্মীকে জিজ্ঞেস করলাম,—সুস্মিতা কি ছুটিতে?তিনি কিছুক্ষণ চুপ থেকে বললেন,—জানেন না? ওর স্বামীকে সিঙ্গাপুরে পোস্টিং দেওয়া হয়েছে। তাড়াহুড়ো করেই ও চাকরিটা ছেড়ে দিয়েছে। যাওয়ার আগেই সবার কাছ থেকে বিদায় নিয়েছে। আপনি সেদিন ক্লায়েন্ট মিটিংয়ে ছিলেন, তাই হয়তো দেখা হয়নি।আমি আর কিছু জিজ্ঞেস করিনি। অদ্ভুতভাবে বুকের ভেতর কোনো বিস্ফোরণ ঘটল না। শুধু একটা নিঃশব্দ শূন্যতা নেমে এল, যেন বহু বছর আগে উত্তরার সেই বারান্দাটা আবার একবার খালি হয়ে গেল।এরপর জীবন খুব দ্রুত বদলে গেল। কাজের চাপ বাড়ল। পদোন্নতি হলো। নতুন শহর, নতুন দায়িত্ব, নতুন দেশ। একসময় কানাডার একটা সফটওয়্যার প্রতিষ্ঠানের প্রস্তাব গ্রহণ করলাম। বন্ধুরা বলেছিল,—স্বপ্নপূরণ হয়ে গেল!হয়তো সত্যিই হয়েছিল। কিন্তু মানুষ বুঝতে শেখে, সব স্বপ্নের সঙ্গে সব আনন্দ আসে না। কিছু সাফল্য খুব নিঃসঙ্গও হয়।টরন্টোতে আসার পর প্রথম শীতেই আমি বুঝলাম, তুষার শুধু শহর ঢেকে দেয় না, মানুষের স্মৃতিকেও সাদা করে দিতে চায়। কিন্তু সব স্মৃতি ঢেকে যায় না। কখনো কখনো কোনো কফির গন্ধ, কোনো বিকেলের আলো কিংবা কোনো বারান্দায় দাঁড়িয়ে থাকা একাকী মানুষের ছায়া হঠাৎ বহু বছর আগের দরজা খুলে দেয়। সেই দরজার ওপাশে এখনো দাঁড়িয়ে আছে উত্তরার সেই বিকেল।আর একটি নাম, যে নাম পৃথিবীর কেউ জানত না। শুধু আমি।সুনয়না।’ফায়ারপ্লেসের আগুন তখন ধীরে ধীরে নিভে আসছে। কথা শেষ করতেই ঘরজুড়ে দীর্ঘ নীরবতা নেমে এল। ভাবি কফির ঠান্ডা হয়ে যাওয়া কাপটার দিকে তাকিয়ে রইলেন। সায়েম ভাই উঠে এসে আমার পাশে দাঁড়ালেন। তিনি কিছুক্ষণ চুপ থেকে বললেন,—তাহলে তুমি তাকে কোনো দিন জানাওনি?আমি মৃদু হেসে মাথা নাড়ালাম।—না।—আফসোস হয় না?জানালার বাইরে তাকালাম। তুষার পড়ছে। প্রতিটি সাদা কণা নিঃশব্দে মাটিতে মিশে যাচ্ছে। আমি ধীরে বললাম,—আফসোস হয় সেই ভালোবাসার জন্য, যেটা কাউকে কষ্ট দিয়ে নিজের করতে হয়। আমার গল্পে তেমন কিছু ছিল না। সে তার জীবন নিয়ে সুখী ছিল। আমি কেন আমার অনুভূতির ভার তার কাঁধে চাপিয়ে দিতাম?ভাবি খুব আস্তে বললেন,—কিন্তু তুমি তো একা রয়ে গেলে।আমি হেসে উত্তর দিলাম,—মানুষ সব সময় কারও অভাবে একা থাকে না। কখনো কখনো একটি সুন্দর স্মৃতির সঙ্গেও সারা জীবন কাটিয়ে দেওয়া যায়।ঘড়ির কাঁটা তখন রাত বারোটা ছুঁয়েছে। বাইরে তুষারপাত আরও ঘন হয়েছে। বিদায় নিয়ে দরজার সামনে দাঁড়াতেই সায়েম ভাই আমার কাঁধে হাত রাখলেন।—নীল...—জি?—জীবনে যদি আবার কোনো বিকেল এসে দাঁড়ায়, এবার যেন চুপ করে থেকো না।আমি কোনো উত্তর দিলাম না। শুধু মৃদু হাসলাম।বাড়ি ফেরার পথে গাড়ির জানালার বাইরে অসংখ্য তুষারকণা উড়ে যাচ্ছিল। হঠাৎ মনে হলো, মানুষ আসলে কাউকে ভুলে যায় না। সে শুধু স্মৃতির সঙ্গে বসবাস করতে শিখে যায়।সেদিন রাতে ঘরে ফিরে বহুদিন পর জানালার পাশে দাঁড়ালাম। দূরে বরফে ঢাকা শহর ঘুমিয়ে আছে।অন্ধকার কাচে নিজের প্রতিচ্ছবি দেখে মনে হলো, সময় আমার চুলে রুপালি রং ছড়িয়ে দিয়েছে, কিন্তু উত্তরার সেই একফালি আকাশ এখনো কোথাও রয়ে গেছে।আমি চোখ বন্ধ করলাম। কল্পনায় আবার একটি বারান্দা ভেসে উঠল। সেখানে একটি মেয়ে দাঁড়িয়ে আছে। তার মুখ আজও স্পষ্ট নয়। শুধু চোখ দুটো স্পষ্ট। আমি নিঃশব্দে বললাম,—ভালো থেকো, সুনয়না।জানালার ওপারে তুষার পড়তেই থাকল। আর আমি বুঝলাম, কিছু ভালোবাসার শেষ অধ্যায় মিলনে লেখা হয় না। সেগুলো লেখা থাকে নীরবতায়।উত্তরা, ঢাকা
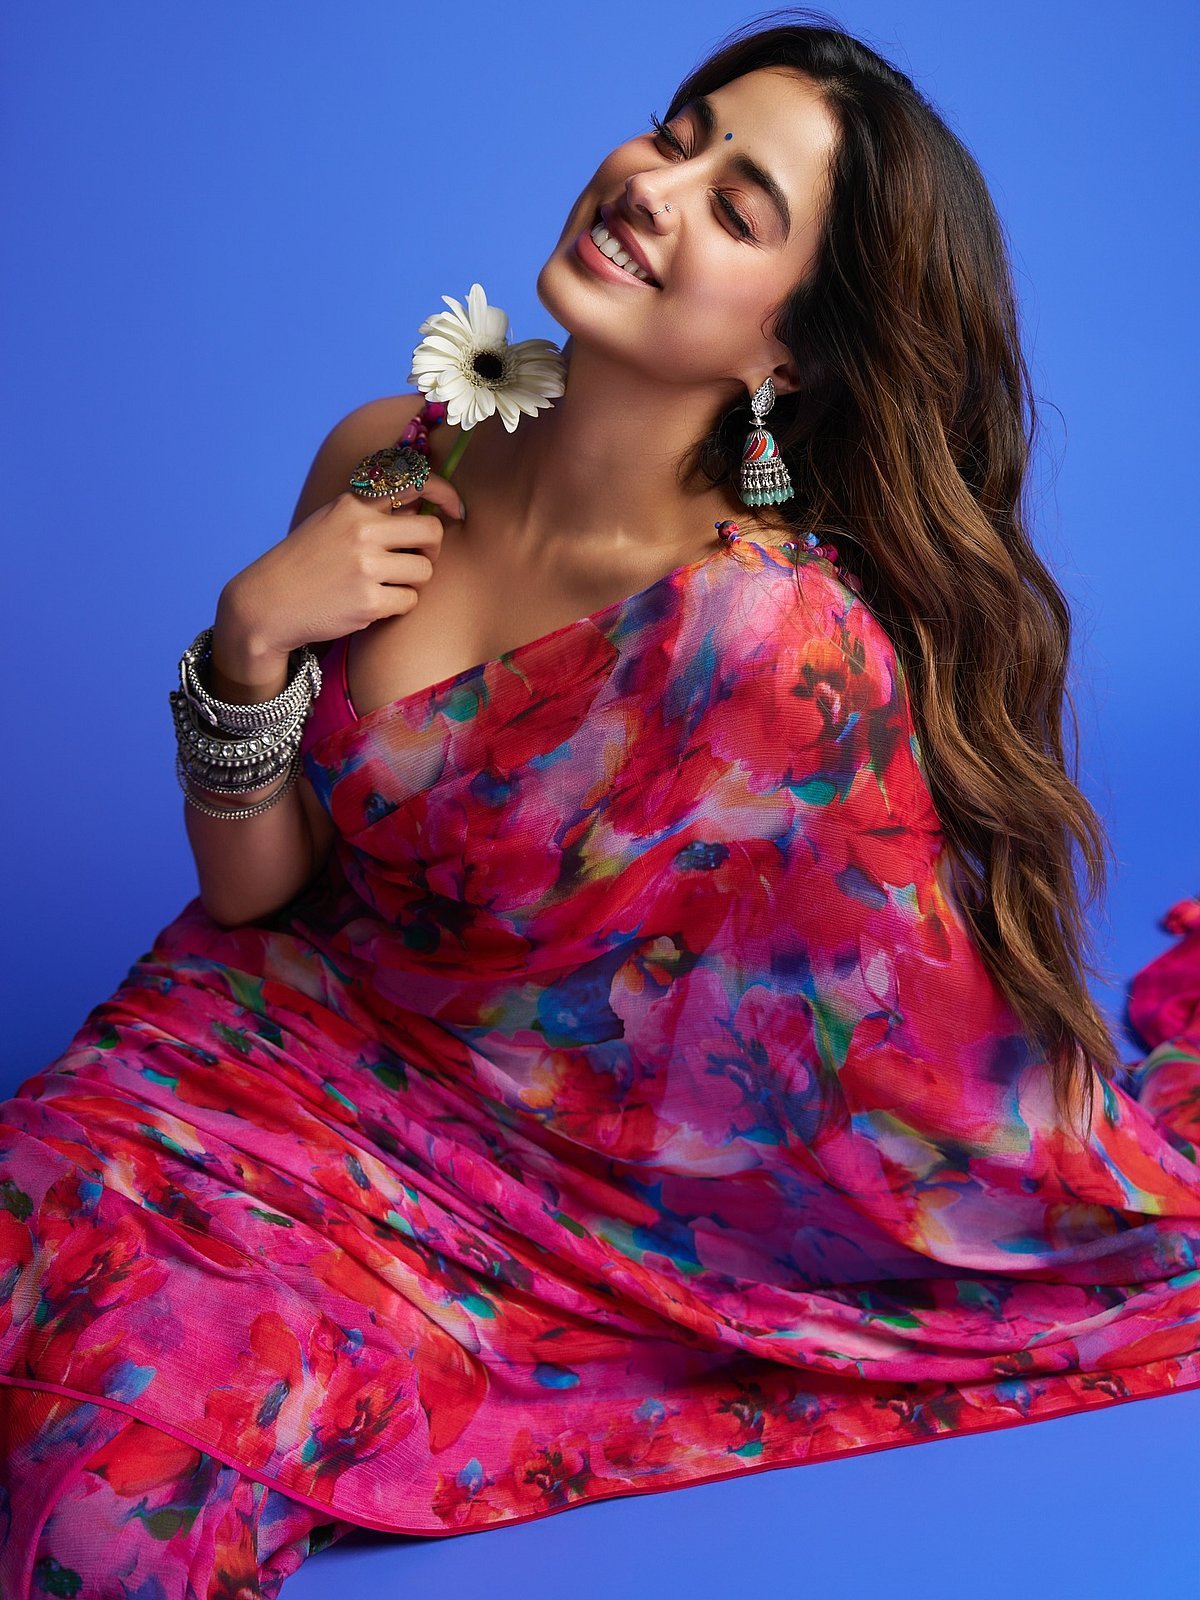
মেকআপ মানেই যেন অনেকগুলো প্রোডাক্ট, ঘন্টার পর ঘন্টা প্রস্তুতি। কিন্তু বলিউড তারকা জাহ্নবী কাপুর সাম্প্রতি তার ইনস্টাগ্রামে শেয়ার করেছেন নিজের বিউটি লুক তৈরির পেছনের গল্প। যেখানে তিনি বলেছেন মাত্র তিনটি ধাপে তার সাজ হয়ে উঠেছে পরিপাটি, ফ্রেশ ও নেচারাল।প্রতিদিনের মেকআপে খুব বেশি কিছু না করেও কীভাবে ফ্রেশ ও গোছানো দেখানো যায়, জাহ্নবীর এই রুটিন তারই সহজ উদাহরণ। আরও মজার বিষয়, মেকআপ ব্রাশ বা স্পঞ্জের ওপর খুব বেশি নির্ভর না করে আঙুল দিয়েই তিনি বেশির ভাগ প্রোডাক্ট ব্লেন্ড করেছেন। ফলে পুরো সাজটি যেমন দ্রুত করা যায়, তেমনি এর ফিনিশও থাকে বেশ স্বাভাবিক। তার সাজের মূল তিনটি বিষয় হচ্ছে সতেজ বেস, নরম গোলাপি ব্লাশ আর নিউড-পিঙ্ক ঠোঁট। View this post on Instagram A post shared by Janhvi Kapoor (@janhvikapoor) ভারী বেস নয়, শুরু হোক কনসিলার দিয়েজাহ্নবীর রুটিনের প্রথম ধাপ কনসিলার। পুরো মুখে ভারী ফাউন্ডেশন লাগানোর বদলে যেখানে প্রয়োজন, সেখানেই কনসিলার ব্যবহার করছেন তিনি। চোখের নিচে সরাসরি অ্যাপ্লিকেটর দিয়ে অল্প প্রোডাক্ট নিয়ে আঙুলের সাহায্যে ছড়িয়ে দিচ্ছেন। এতে ত্বকের রং কিছুটা সমান দেখালেও মুখ ভারী হয়ে যাচ্ছে না। এই ধরনের মেকআপে ব্লেন্ড করা যায় এবং প্রয়োজন অনুযায়ী স্তর বাড়ানো যায়, এমন কনসিলারই ভালো। একবারে বেশি না দিয়ে অল্প অল্প করে লাগানোই মূল কৌশল।গালে নরম গোলাপি আভাবেসের পর জাহ্নবী ব্যবহার করছেন সফট পিঙ্ক লিকুইড ব্লাশ। গালে সরাসরি অল্প ব্লাশ নিয়ে আঙুল দিয়ে ট্যাপ করে ব্লেন্ড করেছেন তিনি। ফলে গালে ভারী রঙের বদলে এসেছে হালকা, সতেজ আভা। এই লুকের জন্য ক্রিম বা লিকুইড ব্লাশ বেশ কার্যকর। কারণ অল্প অল্প করে রং বাড়ানো যায়, ফলে মুখে ব্লাশের দাগও স্পষ্ট থাকে না।ঠোঁটে নিউড-পিঙ্কজাহ্নবীর পুরো মেকআপের সঙ্গে ঠোঁটের রংও বেশ নরম। শেষ ধাপে তিনি ব্যবহার করেছেন নিউড-পিঙ্ক লিপ কালার। গালের গোলাপি আভা আর ঠোঁটের একই পরিবারের রং পুরো লুকটিকে করেছে আরও গোছানো। খুব ফ্যাকাশে বেইজ নিউডের বদলে গোলাপি, রোজি বা হালকা ব্রাউন আন্ডারটোনের নিউড বেছে নিলে ঠোঁট আরও স্বাভাবিক দেখাবে। দিনের সাজে লিপস্টিক পুরো ঠোঁটে না দিয়ে মাঝখানে অল্প লাগিয়ে আঙুল দিয়ে ছড়িয়ে দিলেও পাওয়া যাবে আরও নরম ফিনিশ।চোখে শুধু এক কোট মাসকারাজাহ্নবী যে তিনটি মূল ধাপ দেখিয়েছেন, সেখানে মাসকারা ছিল না। তাই এটি মূল রুটিনের অংশ নয়; চাইলে বাড়তি সংযোজন হিসেবে রাখা যায়। বিশেষ করে দিনের সাজ সন্ধ্যার দিকে নিতে চাইলে এক বা দুই কোট মাসকারাই যথেষ্ট। এতে চোখ কিছুটা বেশি স্পষ্ট হবে, কিন্তু পুরো মেকআপের স্বাভাবিক মেজাজ নষ্ট হবে না।ভ্রু থাকুক নেচারালএই লুকের আরেকটি গুরুত্বপূর্ণ দিক হলো ভ্রু। খুব গাঢ় করে আঁকার বদলে যেখানে ফাঁকা আছে, শুধু সেখানে হালকা করে ভরাট করাই যথেষ্ট। এরপর স্পুলি দিয়ে ভ্রু আঁচড়ে নিলে রংটা নরম হয়ে যাবে। এ জন্য পেন্সিল ব্যবহার করা যেতে পারে। লক্ষ্য হবে ভ্রুকে স্পষ্ট করে আঁকা নয়, বরং একটু গোছানো দেখানো।ত্বক যেন ত্বকের মতোই দেখায়জাহ্নবীর মেকআপের সবচেয়ে বড় বৈশিষ্ট্য সম্ভবত এটাই। নিজের ত্বকের রং পুরোপুরি ঢেকে ফেলার চেষ্টা নেই। ভারী ফাউন্ডেশনের বদলে প্রয়োজনমতো কনসিলার ব্যবহার করায় ত্বকের স্বাভাবিক টেক্সচারও দেখা যায়। এই লুক করতে গিয়ে সবচেয়ে সহজ ভুল হতে পারে বারবার কভারেজ বাড়ানো। যেখানে প্রয়োজন শুধু সেখানেই কনসিলার ব্যবহার করে থেমে যাওয়াই ভালো। এতে মেকআপ থাকবে হালকা, আর মুখও দেখাবে আরও স্বাভাবিক।ব্রাশ নয়, আঙুলেই ব্লেন্ডজাহ্নবীর রুটিন থেকে সবচেয়ে সহজে নেওয়া যায় যে কৌশল, সেটি হলো আঙুল দিয়ে মেকআপ ব্লেন্ড করা। কনসিলার ও ব্লাশের মতো লিকুইড বা ক্রিম প্রোডাক্ট অল্প করে আঙুলে নিয়ে ত্বকে ট্যাপ করে লাগালে দ্রুত কাজ হয় এবং প্রোডাক্টের পরিমাণও সহজে নিয়ন্ত্রণ করা যায়। বিশেষ করে ব্যস্ত সকালে এই পদ্ধতি বেশ সুবিধাজনক। একগাদা ব্রাশ বের করার দরকার নেই, আবার অতিরিক্ত মেকআপ করার ঝুঁকিও কমে।জাহ্নবীর তিন ধাপের সহজ রুটিনপুরো রুটিনকে একেবারে সহজ করে বললে, কনসিলার, ব্লাশ, নিউড লিপ। প্রথমে অল্প কনসিলার দিয়ে ত্বকের প্রয়োজনীয় অংশ সমান করুন। এরপর গালে নরম গোলাপি আভা দিন। সবশেষে নিউড-পিঙ্ক লিপ কালার। সব প্রোডাক্টই হালকা হাতে ব্যবহার করে আঙুল দিয়ে ভালোভাবে ব্লেন্ড করতে হবে। এর সঙ্গে আরও একটু সাজানো লুক চাইলে যোগ করা যায় মাসকারা ও হালকা ভ্রু ডেফিনিশন। তবে মূল সৌন্দর্যটা থাকবে কম প্রোডাক্টে, হালকা হাতে এবং ত্বকের স্বাভাবিকতা বজায় রাখায়।জাহ্নবী কাপুরের সাম্প্রতিক মেকআপ রুটিন শেষ পর্যন্ত খুব সাধারণ একটি কথাই মনে করিয়ে দেয়। দৈনন্দিন গ্ল্যামের জন্য সবসময় অনেক কিছু দরকার হয় না। ত্বককে সমান করা, গালে একটু রং আর ঠোঁটে সামান্য উষ্ণতা এই তিনটিই যথেষ্ট হতে পারে। আসল কৌশল হলো মেকআপের স্তর হালকা রাখা এবং ত্বককে ত্বকের মতোই থাকতে দেওয়া।
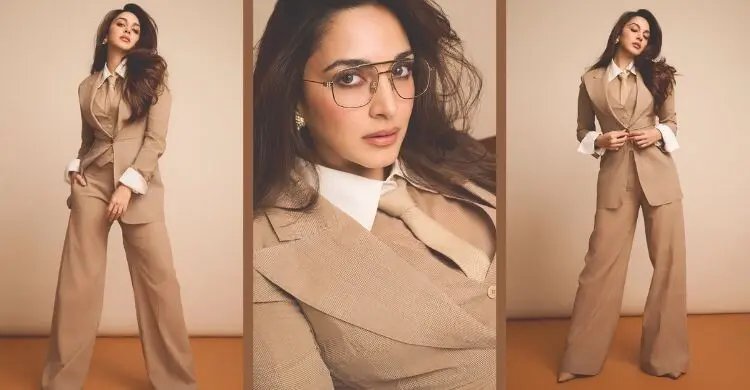
ফ্যাশনের দুনিয়ায় কিয়ারা আদভানির সবচেয়ে বড় শক্তি তার বহুমুখী স্টাইল সেন্স। রেড কার্পেটের ঝলমলে গ্ল্যামার, ফটোশুট লুক কিংবা দৈনন্দিন পোশাক-প্রতিটি ক্ষেত্রেই নিজের মতো করে স্টাইল স্টেটমেন্ট তৈরি করতে জানেন এই অভিনেত্রী। কখনো শাড়ি বা অন্য কোনো ঐতিহ্যবাহী ভারতীয় পোশাকে তিনি হয়ে ওঠেন মোহময়ী, আবার কখনো পশ্চিমা পোশাকে ফুটিয়ে তোলেন আধুনিকতার ছাপ। তার সাম্প্রতিক ফটোশুটের লুকটিও সেই বহুমুখী ফ্যাশন ভাবনারই আরেকটি উদাহরণ। এবার কিয়ারার পছন্দ ছিল স্ট্রাকচার্ড পাওয়ার স্যুট। ক্যামেল-বেইজের একরঙা এই সাজে ছিল টেইলারিংয়ের নিখুঁত ছাপ, পুরুষালি পোশাকের অনুপ্রেরণা এবং নারীর আত্মবিশ্বাসী উপস্থিতি-সবকিছুর সুন্দর সমন্বয়। পুরো লুকটি যেন দেখিয়ে দিল, পাওয়ার ড্রেসিং মানেই শুধু কঠোর বা ফরমাল হওয়া নয়, সঠিক কাট, রং ও স্টাইলিংয়ের মাধ্যমে সেটিই হয়ে উঠতে পারে অত্যন্ত গ্ল্যামারাস। কিয়ারার স্যুটের অন্যতম আকর্ষণ ছিল স্ট্রাকচার্ড ওয়েস্টকোট। শরীরের উপরের অংশের সঙ্গে সুন্দরভাবে মানানসই এই ওয়েস্টকোটে ছিল গভীর ভি-নেকলাইন। সামনে একই ক্যামেল-বেইজ রঙের ছোট ছোট বোতামের সারি পোশাকটিতে এনে দিয়েছে পরিপাটি ফিনিশিং। ওয়েস্টকোটের ভেতরে কিয়ারা পরেছিলেন দুই রঙের বেইজ ও সাদা শার্ট। শার্টটির উষ্ণ বেইজ রঙের মূল অংশ ওয়েস্টকোটের সঙ্গে মিশে গেলেও নজর কেড়েছে এর ওভারসাইজড সাদা কলার। সঙ্গে ছিল স্টাইলিশ ফ্রেঞ্চ কাফ, যা পুরো পোশাকে এনে দিয়েছে খানিকটা ক্লাসিক ফরমাল আবহ। এর ওপর ছিল একই রঙের একটি স্ট্রাকচার্ড জ্যাকেট। টেইলারড শোল্ডার, পরিষ্কার ল্যাপেল এবং নিখুঁত কাটিংয়ের কারণে জ্যাকেটটি কিয়ারার সিলুয়েটকে আরও সুস্পষ্ট করে তুলেছে। নিচে ছিল একই ক্যামেল-বেইজ শেডের হাই-ওয়েস্টেড ওয়াইড-লেগ ট্রাউজার্স। প্যান্টের বাড়তি ভলিউম একদিকে যেমন স্বাচ্ছন্দ্য এনেছে, অন্যদিকে পুরো পোশাকটিকে দিয়েছে আধুনিক ও বিলাসবহুল আবহ। প্রচলিত টাইয়ের বদলে কিয়ারার গলায় দেখা গেছে চিকন বেইজ নেকটাই। কলারের নিচে পরিপাটি করে গুঁজে রাখা এই টাই পুরুষদের ক্লাসিক টেইলারিংয়ের ছোঁয়া এনে দিয়েছে নারীর পাওয়ার স্যুটে। পুরো পোশাকে থাকা সূক্ষ্ম প্লেড প্যাটার্নও লুকটিকে একঘেয়ে হওয়ার হাত থেকে বাঁচিয়েছে। জুতার ক্ষেত্রেও টোনাল স্টাইলিংয়ের পথেই হেঁটেছেন কিয়ারা। পায়ে ছিল উটের রঙের পয়েন্টেড স্টিলেটো পাম্প। সূচালো অগ্রভাগের এই জুতা তার পায়ের রেখাকে আরও দীর্ঘ দেখিয়েছে এবং মাথা থেকে পা পর্যন্ত একরঙা বিন্যাসটিও অটুট রেখেছে। অ্যাক্সেসরিজে রেখেছিলেন একবারে ছিমছাম । একজোড়া সোনালি স্টেটমেন্ট কানের দুল এবং মানানসই একটি আংটিতেই নজর কেড়েছেন। এর সঙ্গে এভিয়েটর সানগ্লাস যোগ করে কিয়ারা পুরো লুকে এনেছেন আরও দৃঢ় ভাব। সানগ্লাসের উপস্থিতিই আত্মবিশ্বাসী বার্তাটিকে আরও জোরালো করেছে। চুল ও মেকআপেও ছিল পরিমিতির ছাপ। পোশাকের কাটিং ও টেইলারিংকে লুকের মূল আকর্ষণ করে তুলতে কিয়ারা তার লম্বা, ঘন বাদামি চুল হালকা ঢেউ খেলানো এবং কিছুটা স্বাভাবিক ভঙ্গিতে রেখেছেন। মেকআপে ছিল সফট-গ্ল্যাম আবহ- সুবিন্যস্ত ভ্রু, উষ্ণ টোনের আইশ্যাডো এবং নুড-গোলাপি লিপস্টিক। কিয়ারার এই লুকটি প্রমাণ করে, পাওয়ার ড্রেসিংয়ের আসল শক্তি পোশাকে যতটা, তার চেয়েও বেশি আত্মবিশ্বাসে। ক্যামেল-বেইজের শান্ত রং, নিখুঁত টেইলারিং, পুরুষালি টেইলারিংয়ের অনুপ্রেরণা এই লুকে কিয়ারা তৈরি করেছেন এমন এক ফ্যাশন স্টেটমেন্ট, যা একই সঙ্গে স্মার্ট, আধুনিক ও নজরকাড়া। এসএকেওয়াই
ঘুম শরীর ও মনের পুনরুদ্ধারের এক গুরুত্বপূর্ণ প্রক্রিয়া। নিয়মিত ও পর্যাপ্ত ঘুম না হলে শরীরের ভেতরে শুরু হয় নানা জটিলতা, যা ধীরে ধীরে শারীরিক ও মানসিক স্বাস্থ্যকে ক্ষতিগ্রস্ত করে। অনেকেই ঘুমকে অবহেলা করেন, অথচ সুস্থ থাকার অন্যতম চাবিকাঠি হচ্ছে ভালো ঘুম। যখন ঘুম ঠিকমতো হয় না, তখন শরীরের ইমিউন সিস্টেম দুর্বল হয়ে পড়ে। এর ফলে সহজেই সর্দি-কাশি বা ভাইরাসে আক্রান্ত হওয়ার ঝুঁকি বেড়ে যায়। ঘুমের ঘাটতি হরমোনের ভারসাম্য নষ্ট করে, ফলে ক্ষুধা বেড়ে যায়, যা অতিরিক্ত খাওয়া ও ওজন বৃদ্ধির কারণ হতে পারে। শুধু তাই নয়, নিয়মিত কম ঘুম মানে উচ্চ রক্তচাপ, হৃদরোগ, ডায়াবেটিসের ঝুঁকি অনেক গুণ বেড়ে যাওয়া। মানসিক স্বাস্থ্যের দিক থেকেও এর প্রভাব ভয়াবহ। ঘুম কম হলে মন খারাপ লাগে, মনোযোগে ঘাটতি আসে, কাজের উদ্যম কমে যায়। অনেক সময় হতাশা, উদ্বেগ ও বিষণ্নতা তৈরি হয়। শিক্ষার্থী বা কর্মজীবীদের ক্ষেত্রে এটি সরাসরি কর্মদক্ষতা কমিয়ে দেয়। তবে সুস্থ থাকার জন্য ঘুম ঠিক রাখার কিছু সহজ উপায় অনুসরণ করা যায়। প্রতিদিন নির্দিষ্ট সময়ে ঘুমাতে যাওয়া এবং জেগে ওঠা একটি গুরুত্বপূর্ণ অভ্যাস। রাতে ঘুমানোর অন্তত ১ ঘণ্টা আগে স্ক্রিন থেকে দূরে থাকা উচিত — মোবাইল, টিভি বা ল্যাপটপের আলো ঘুমের হরমোন মেলাটোনিনের ক্ষরণে বাধা দেয়। শোবার ঘরকে ঠান্ডা, অন্ধকার ও শান্ত রাখা ঘুমের মান বাড়ায়। কফি বা চা রাতের বেলা এড়িয়ে চলাই ভালো। দিনের বেলা হালকা ব্যায়াম ও সকালের রোদে কিছুক্ষণ সময় কাটানো ঘুমে সহায়তা করে। আর ঘুমানোর আগে ভারী খাবার না খাওয়াও জরুরি। ঘুমকে যদি গুরুত্ব না দেওয়া হয়, তাহলে শরীর একসময় সিগন্যাল দিতে শুরু করবে — মাথা ভার, মেজাজ খারাপ, স্মৃতিশক্তি দুর্বল ইত্যাদি নানা রকম সমস্যা দেখা দেবে। তাই সুস্থ থাকতে হলে শুধু খাদ্য, ব্যায়াম বা ওষুধ নয় — একটি পরিপূর্ণ ঘুমই হতে পারে আপনার জীবনের সবচেয়ে বড় বিনিয়োগ।


এডিস মশাবাহিত রোগ ডেঙ্গুতে আক্রান্ত হয়ে গত ২৪ ঘণ্টায় দেশে আরো ৭ জনের মৃত্যু হয়েছে।

খুলনা বিভাগে ডেঙ্গু পরিস্থিতি দিন দিন আরো উদ্বেগজনক হচ্ছে।

অধ্যাপক ড. কবিরুল বাশার বাংলাদেশের অন্যতম মশা গবেষক ও কীটতত্ত্ববিদ। তিনি জাহাঙ্গীরনগর বিশ্ববিদ্যালয়ের প্রাণিবিদ্যা বিভাগের অধ্যাপক। মশা নিয়ে জাপানের কানাজাওয়া বিশ্ববিদ্যালয় থেকে পিএইচডি করেছেন।

কয়েকদিন পরেই বিয়ে করার কথা ছিল তার। সে লক্ষ্যে শাড়ি, গহনা আর সিঁদুর কেনা হয়েছিল। অপেক্ষা ছিল বিয়ের পিঁড়িতে বসার। কিন্তু, লাল সিঁদুরে সিঁথি রাঙানোর আগেই ডেঙ্গুতে প্রাণ হারাতে হলো বৃষ্টি ঘরামীকে। বৃষ্টির শেষ ইচ্ছা পূরণে নিথর দেহে সিঁদুর পরিয়ে তাকে স্ত্রী হিসেবে গ্রহণ করেন হবু বর সবুজ মন্ডল।

দেশে গত ২৪ ঘণ্টায় হাম উপসর্গ নিয়ে আরো ৩ শিশুর মৃত্যু হয়েছে।

হাম নিয়ন্ত্রণে একের পর এক টিকাদান কর্মসূচি নেওয়া হলেও সংক্রমণ নিয়ন্ত্রণে আসেনি।

রাজশাহী মেডিকেল কলেজ (রামেক) হাসপাতালে ডেঙ্গুতে আক্রান্ত হয়ে মারজিনা বেগম (৫৯) নামে এক নারীর মৃত্যু হয়েছে।

এ সময় ডিএনসিসি প্রশাসক বলেন, আমরা বিগত তিন মাস ধরে প্রতি শনিবার পরিচ্ছন্নতা ও সচেতনতা বৃদ্ধিভিত্তিক এই বিশেষ অভিযান পরিচালনা করছি। আমাদের প্রধান লক্ষ্য নগরবাসীকে ডেঙ্গুর প্রাদুর্ভাব থেকে রক্ষা করা এবং ঢাকাকে একটি পরিচ্ছন্ন ও সবুজ নগরী হিসেবে গড়ে তোলা।
হার্ট অ্যাটাকের উপসর্গ যদি আপনার দেখা দেয়, তাহলে দেরি না করে হাসপাতাল বা চিকিৎসকের কাছে যেতে হবে। কারণ এই রোগে জীবন বাঁচাতে প্রতিটি মুহূর্ত মূল্যবান হতে পারে।
বিশ্ব স্বাস্থ্য সংস্থা বলছে, বাংলাদেশের মোট মৃত্যুর প্রায় ৭১ শতাংশই ঘটছে স্ট্রোক, ডায়াবেটিস, হৃদরোগ, দীর্ঘস্থায়ী শ্বাসতন্ত্রের রোগ, ক্যান্সার এবং কিডনি জটিলতার মত রোগে। এই ৭১ শতাংশের প্রায় অর্ধেক মানুষেরই আকস্মিক বা অকাল মৃত্যু হয়। কেন তা হয়?

তিন দিন ধরে জ্বর ও সর্দিতে ভুগছে ছয় মাসের শিশু আসিফ। ওষুধ খাওয়ানোর পর জ্বর কমেছে, তবে সর্দি কমেনি। শিশুর শ্বাসকষ্ট হচ্ছে কি না, তা নিয়ে দুশ্চিন্তায় পড়েছেন মা আসমা বেগম।

খুলনা বিভাগে ডেঙ্গু পরিস্থিতির অবনতি ঘটেছে। গত ২৪ ঘণ্টায় খুলনায় ডেঙ্গুতে আক্রান্ত হয়ে পাঁচ জনের মৃত্যু হয়েছে। এর মধ্যে খুলনা জেলার হাসপাতালগুলোতে চারজন এবং খুলনা মেডিকেল কলেজ হাসপাতালে একজনের মৃত্যু হয়।

এদিকে বাংলাদেশে জলবায়ু পরিবর্তনের কারণে অস্তিত্ব সংকটে পড়েছে ৩১ প্রজাতির বন্যপ্রাণী এবং প্রায় ২৬০ প্রজাতির পাখি। একই সঙ্গে হারিয়ে যেতে বসেছে মিঠাপানির কুমির। বন উজাড়ের কারণে কমছে বন্যপ্রাণী ও পাখির খাদ্যের জোগানও। এসব সংকটের মধ্যে উভচর, সরীসৃপ, পাখি ও স্তন্যপায়ী প্রাণী মিলিয়ে গত শত বছরে দেশ থেকে প্রায় ৩১ প্রজাতির বন্যপ্রাণী চিরতরে বিলুপ্ত হয়েছে। এ ছাড়া ঝুঁকিতে পড়েছে আরও ৬৯ প্রজাতির প্রাণী।
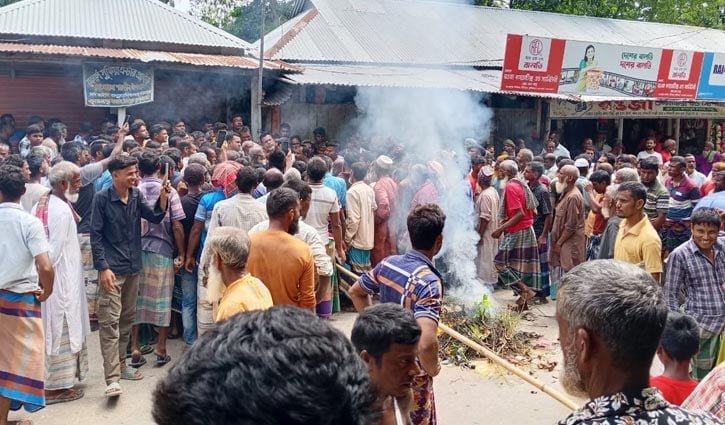
কুড়িগ্রামের উলিপুর উপজেলায় সারের দাবিতে সড়ক অবরোধ করে বিক্ষোভ করেছেন কৃষকরা।
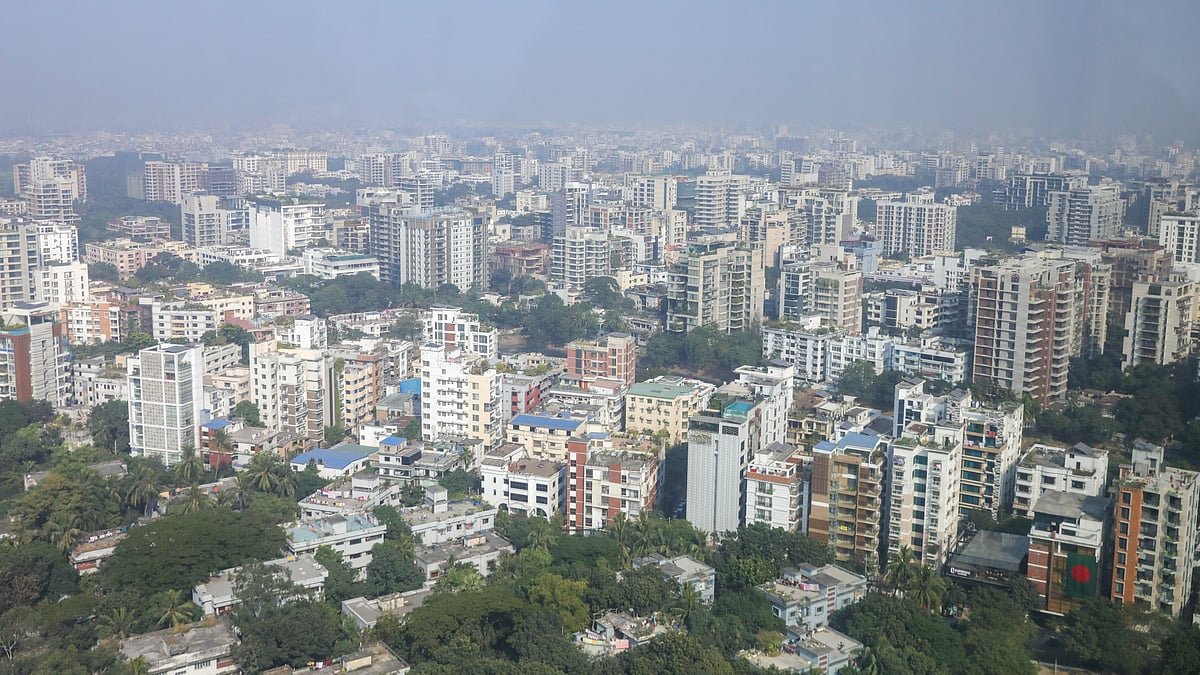
জলবায়ু পরিবর্তনে ক্ষতিগ্রস্ত দেশের তালিকায় একদম ওপরের দিকে থাকে বাংলাদেশ। বেশ কয়েক বছর ধরেই এমন চলছে। এবার নতুন এক প্রতিবেদনে বিশ্বের বড় শহরগুলো জলবায়ু ঝুঁকি মোকাবিলায় কতটা মানিয়ে নিতে পেরেছে, তার ভিত্তিতে একটি তালিকা করা হয়েছে।জলবায়ুর বিরূপ প্রভাবে ঘটে বন্যা, দাবানলসহ নানা দুর্যোগ। এসব দুর্যোগে কোনো জায়গা কতটা ঝুঁকিতে আছে, সেটিই শুধু গুরুত্বপূর্ণ নয়, এই ঝুঁকি মোকাবিলা করে টিকে থাকার সক্ষমতাও গুরুত্বপূর্ণ। সম্প্রতি নেপাল ও তিব্বতে ভয়াবহ বন্যা ও ভূমিধসের ঘটনা জলবায়ু দুর্যোগের সবচেয়ে খারাপ পরিস্থিতির একটি উদাহরণ।ভূস্থানভিত্তিক কৃত্রিম বুদ্ধিমত্তা নিয়ে কাজ করে আলফাজিও নামে একটি প্রতিষ্ঠান। বিশ্বের ৭২টি বড় শহরের জলবায়ু-সহনশীলতার তালিকা তৈরি করেছে তারা। প্রতিষ্ঠানটি জানিয়েছে, এসব শহরের মধ্যে অনেকের ‘ঝুঁকির মাত্রা এবং তা মোকাবিলার সক্ষমতার মধ্যে বিপজ্জনক ব্যবধান’ রয়েছে।যুক্তরাষ্ট্রের কিশোর-কিশোরীদের কি বুদ্ধি কমে যাচ্ছেআলফাজিওর প্রতিষ্ঠাতা ও প্রধান নির্বাহী পারাগ খান্না বলেছেন, ‘জলবায়ু–সহনশীলতা হলো ঝুঁকি বাদ দিয়ে অভিযোজনের সক্ষমতা।’ সবাই সহনশীলতার কথা বলে, কিন্তু কেউ তা পরিমাপ করে না।প্রতিষ্ঠানটির হিসাবে কোনো শহর কতটা সহনশীল, তা নির্ধারণে দুটি বিষয় বিবেচনা করা হয়েছে। প্রথমত, জলবায়ুজনিত বিভিন্ন ঝুঁকির সরাসরি প্রভাব শহরটির ওপর কতটা পড়তে পারে। এর মধ্যে রয়েছে অভ্যন্তরীণ বন্যা, উপকূলীয় বন্যা, অতিরিক্ত গরম, খরা, দাবানল ও ঘূর্ণিঝড়ের বাতাস। দ্বিতীয়ত, এসব ঝুঁকির সঙ্গে মানিয়ে নিতে শহরটি কতটা প্রস্তুত।শহরগুলোর এই প্রস্তুতি বা অভিযোজন সক্ষমতা যাচাই করতে আগাম সতর্কবার্তা দেওয়ার ব্যবস্থা, প্রশাসনিক সক্ষমতা, নীতিগত পদক্ষেপ এবং বন্যা প্রতিরোধী বাঁধ ও পানি দ্রুত সরিয়ে নেওয়ার মতো উচ্চক্ষমতাসম্পন্ন নিষ্কাশনব্যবস্থার মতো অবকাঠামো বিবেচনা করা হয়েছে।হিমালয়ের হিমবাহধস থেকে সৃষ্ট আকস্মিক ঢলে কোনো কোনো ভবন ধসে গেছে, কোনোটির ছাদ পর্যন্ত কর্দমাক্তএ ধরনের ব্যবস্থা জলবায়ু পরিবর্তনের প্রভাব অনেকটা কমিয়ে দিতে পারে। যেমন অতিরিক্ত গরম বা ঠান্ডার চাপে গ্যাসচালিত বিদ্যুৎ উৎপাদন ব্যবস্থা নষ্ট হয়ে যেতে পারে। কিন্তু শক্তিশালী বিদ্যুৎ সরবরাহব্যবস্থা থাকলে বিদ্যুৎ উৎপাদনে ঘাটতি বা বিদ্যুৎ–বিচ্ছিন্ন হওয়ার মতো সমস্যা মোকাবিলা করা সম্ভব।জলবায়ু-সহনশীল শহরের তালিকায় প্রথম হয়েছে শিকাগো। শহরটি নাতিশীতোষ্ণ অঞ্চলে অবস্থিত। সেখানে মিঠা পানির পর্যাপ্ত রিজার্ভ রয়েছে। ঘূর্ণিঝড়ের ঝুঁকিও কম। শহরটি জলবায়ু ঝুঁকি মোকাবিলায় দীর্ঘদিন ধরে বিভিন্ন ধরনের অবকাঠামোয় বিনিয়োগ করছে। এর মধ্যে আছে বিশাল ‘ডিপ টানেল প্রজেক্ট’। বন্যা ও পানিদূষণ কমানোর লক্ষ্যেই এই প্রকল্প নেওয়া হয়েছে।অন্যদিকে সবচেয়ে কম সহনশীল শহরগুলোর অনেকগুলোই দক্ষিণ এশিয়ায়। এসব শহরে বন্যা ও মৌসুমি বৃষ্টির ঝুঁকি অনেক বেশি। তবে সে তুলনায় এসব ঝুঁকি মোকাবিলায় প্রস্তুতি কম। সবচেয়ে ঝুঁকিতে থাকা শহর ভারতের আহমেদাবাদ। শহরটি নদীর তীরে অবস্থিত। এরপর ভারতের হায়দরাবাদ। তৃতীয় স্থানে আছে পাকিস্তানের মুলতান শহর। চতুর্থ স্থান ঢাকা। চট্টগ্রাম আছে তালিকায় নয় নম্বরে।মহাবিপর্যয় এলে পৃথিবীর সবচেয়ে নিরাপদ দেশ হবে কোনটিজলবায়ু ঝুঁকি মোকাবিলায় সবচেয়ে সহনশীল ১০ শহর জলবায়ু ঝুঁকি মোকাবিলায় সবচেয়ে কম সহনশীল ১০ শহর সূত্র: আলফাজিও, নিউইয়র্ক টাইমস
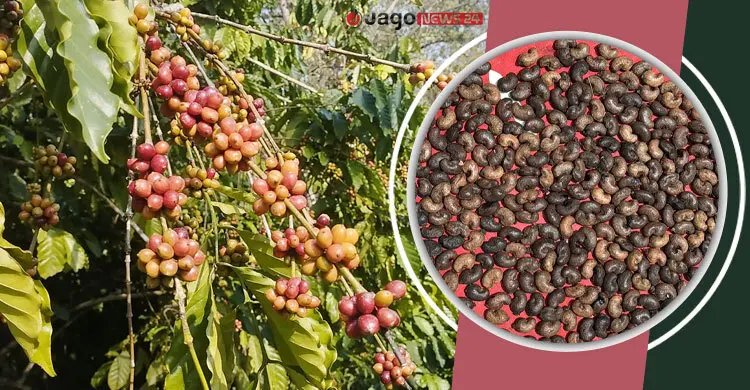
দেশের আমদানিনির্ভর কফির বাজারে নতুন সম্ভাবনার দ্বার খুলেছে বাংলাদেশ কৃষি গবেষণা ইনস্টিটিউট (বারি)। প্রায় আড়াই দশকের গবেষণায় খাগড়াছড়িতে কফির দুটি জাত উদ্ভাবন করেছে প্রতিষ্ঠানটি। পাহাড়ের অনাবাদি ও পতিত জমির পাশাপাশি ফলবাগান কিংবা বনজ গাছের ছায়াতেও আবাদ করা যাবে এসব কফি। ফলে অনুৎপাদনশীল জমিকে কাজে লাগিয়ে পাহাড়ি কৃষিতে নতুন অর্থকরী ফসল হিসেবে কফি চাষের সম্ভাবনা তৈরি হয়েছে। সংশ্লিষ্ট সূত্রে জানা যায়, শুধু নতুন জাত উদ্ভাবনেই থেমে নেই গবেষণা। কৃষকের মাঠে চারা পৌঁছানো, পাহাড়ি পরিবেশে উৎপাদনের সম্ভাবনা যাচাই এবং কফিকে ঘিরে স্থানীয় প্রক্রিয়াজাতকরণ ও বাজার তৈরির সম্ভাবনাও সামনে এসেছে। ২০২১ সাল থেকে প্রায় ১ হাজার ৩০০ চারা বিতরণ করেছে গবেষণা কেন্দ্র। তবে পাহাড়ি কফিকে বাণিজ্যিক ফসলে রূপ দিতে উৎপাদনের পাশাপাশি মানসম্মত প্রক্রিয়াজাতকরণ, বাজারব্যবস্থা ও মূল্য সংযোজনের অবকাঠামো গড়ে তোলাই এখন বড় চ্যালেঞ্জ। বারি সূত্রে জানা গেছে, কফির পাশাপাশি কাজুবাদাম নিয়েও গবেষণা ও জাত উদ্ভাবনের কাজ এগিয়ে চলছে। এ লক্ষ্যে পাহাড়ি কৃষি গবেষণা কেন্দ্রের গবেষণা অবকাঠামোর বিভিন্ন কাজও সম্পন্ন হয়েছে। ২০২৬ সালের মে মাসে বাংলাদেশ কৃষি গবেষণা ইনস্টিটিউটের ওয়েবসাইটে ‘কাজুবাদাম ও কফি গবেষণা, উন্নয়ন ও সম্প্রসারণ (বারি অংগ)’ প্রকল্পের চূড়ান্ত মূল্যায়ন কার্যক্রমের তথ্য প্রকাশ করা হয়। ‘দেশে কফির চাহিদা বাড়ছে এবং বাজারের একটি বড় অংশ আমদানিনির্ভর। স্থানীয় উৎপাদন বাড়ানো গেলে আমদানি ব্যয় কমানোর পাশাপাশি মানসম্মত উৎপাদন ও প্রক্রিয়াজাতকরণের মাধ্যমে ভবিষ্যতে রপ্তানির সম্ভাবনাও তৈরি হতে পারে’ শুধু কফি উৎপাদন নয়, পাহাড়ে এই ফসলকে ঘিরে গড়ে উঠতে পারে নতুন কৃষি অর্থনীতি। বিদ্যমান ফলদ ও বনজ গাছের সঙ্গে companion crop হিসেবে কফি চাষ করা সম্ভব হওয়ায় নতুন করে পুরো জমি পরিষ্কার করারও প্রয়োজন নেই। একই জমি থেকে একাধিক ফসলের আয় পাওয়ার সুযোগের পাশাপাশি চারা উৎপাদন, বাগান পরিচর্যা, ফল সংগ্রহ, প্রক্রিয়াজাতকরণ ও বিপণনেও কর্মসংস্থানের সম্ভাবনা রয়েছে। আরও পড়ুন কাজুবাদাম-কফিতে বদলে যাচ্ছে পাহাড়ের কৃষি জানা গেছে, খাগড়াছড়ির পাহাড়ি কৃষি গবেষণা কেন্দ্রে কফি নিয়ে গবেষণার সূচনা হয় ২০০১ সালে। এরপর বিভিন্ন উৎস থেকে কফির জার্মপ্লাজম সংগ্রহ, বাছাই, অগ্রবর্তী লাইন তৈরি, ফলন ও গুণগত মান যাচাই এবং পাহাড়ি পরিবেশে অভিযোজন পরীক্ষা চালানো হয়। দীর্ঘ গবেষণার ধারাবাহিকতায় পাহাড়ি পরিবেশে রোবাস্টা ও অ্যারাবিকা—দুই ধরনের কফির উপযোগী জাতের সম্ভাবনা তৈরি হয়। গবেষণা-সংশ্লিষ্ট নথি ও কর্মকর্তাদের তথ্যমতে, ২০২৩ সালে বারি কফি-১ (রোবাস্টা) এবং ২০২৫ সালে বারি কফি-২ (অ্যারাবিকা) অবমুক্ত করা হয়। ২০২১ সাল থেকেই বারি কফি-১ নিয়ে গবেষণার অগ্রগতির খবর প্রকাশিত হয়ে আসছিল। পরবর্তী সময়ে গবেষণার ফল হিসেবে দুটি জাত অবমুক্ত করা হয়। গবেষণা নথি অনুযায়ী, ২০২১ সাল থেকে পাহাড়ি কৃষি গবেষণা কেন্দ্র, খাগড়াছড়ি থেকে প্রায় ১ হাজার ৩০০টি কফির চারা কৃষকদের মধ্যে বিতরণ করা হয়েছে। এসব চারা মাঠপর্যায়ে রোপণের পর কৃষক পর্যায়েও কফি উৎপাদনের বাস্তব উদাহরণ তৈরি হয়েছে। গবেষণা নথির হিসাবে, প্রতিদিন ৫০ কাপ কফি ৮০ টাকা দরে বিক্রি করা হলে দৈনিক বিক্রি দাঁড়ায় প্রায় ৪ হাজার টাকা। অর্থাৎ কফিকে শুধু কৃষিপণ্য হিসেবে না দেখে উৎপাদনের পাশাপাশি প্রক্রিয়াজাতকরণ ও স্থানীয় বিক্রয়ব্যবস্থার সঙ্গে যুক্ত করা গেলে ক্ষুদ্র উদ্যোক্তা ও কর্মসংস্থানের নতুন সুযোগ তৈরি হতে পারে। আরও পড়ুন কৃষিতে নতুন সম্ভাবনা / সীতাকুণ্ডে ‘রোভাস্টা জাতের’ কফি চাষে বাজিমাত ২০২৫ সালের একটি মাঠভিত্তিক প্রতিবেদনে বলা হয়েছে, খাগড়াছড়ির পাহাড়ে পূর্ণবয়স্ক একটি কফি গাছ থেকে বছরে প্রায় ৩ থেকে ৪ কেজি কফি বীজ পাওয়া যেতে পারে। একই প্রতিবেদনে উৎপাদিত কফি বীজের দাম প্রতি কেজি প্রায় ১ হাজার ২০০ থেকে ১ হাজার ৪০০ টাকা পর্যন্ত পাওয়ার কথা উল্লেখ করা হয়েছে। তবে কফির জাত, গুণগত মান, প্রক্রিয়াজাতকরণ পদ্ধতি ও বাজার পরিস্থিতির ওপর দামের তারতম্য হতে পারে। ফলে এ হিসাবকে নির্দিষ্ট বাজারদর না ধরে সম্ভাব্য কৃষি-অর্থনৈতিক হিসাব হিসেবে বিবেচনা করা প্রয়োজন। পাহাড়ি এলাকায় কফি চাষের আরেকটি সুবিধা হলো এটি বিভিন্ন ফলদ ও বনজ গাছের সঙ্গে সমন্বিতভাবে চাষ করা যায়। ফলে নতুন করে পুরো জমি পরিষ্কার করে শুধু কফির বাগান তৈরি না করেও বিদ্যমান বাগান ব্যবস্থার সঙ্গে কফিকে যুক্ত করা সম্ভব। এতে একই জমি থেকে একাধিক ফসলের আয় পাওয়ার সুযোগ তৈরি হতে পারে। পাশাপাশি পাহাড়ের পরিবেশগত ভারসাম্য বজায় রেখেও কৃষিকে বাণিজ্যিকভাবে লাভজনক করার সুযোগ রয়েছে। সংশ্লিষ্টরা বলছেন, তবে পাহাড়ে কফির সম্ভাবনাকে বাস্তবে রূপ দিতে শুধু চারা রোপণ ও উৎপাদন বাড়ানোই যথেষ্ট নয়। কাঙ্ক্ষিত ফলনের জন্য পাহাড়ের মাটি, উচ্চতা ও আবহাওয়া বিবেচনায় উপযুক্ত জাত ও ক্লোন নির্বাচন, ছায়াব্যবস্থা, সার প্রয়োগ, পানি ব্যবস্থাপনা, রোগবালাই নিয়ন্ত্রণ এবং সময়মতো ফল সংগ্রহ জরুরি। এর সঙ্গে সঠিক প্রক্রিয়াজাতকরণ নিশ্চিত করাও গুরুত্বপূর্ণ। গবেষক ও কৃষি সংশ্লিষ্টদের মতে, পাহাড়ে কফির সম্ভাবনা কাজে লাগাতে হলে কাঁচা কফি উৎপাদনের পাশাপাশি ‘চারা থেকে কাপ’ পর্যন্ত পূর্ণ মূল্যশৃঙ্খলা গড়ে তুলতে হবে। পাহাড়েই কফি শুকানো, বীজ আলাদা করা, রোস্টিং, গ্রাইন্ডিং ও প্যাকেটজাত করার ক্ষুদ্র ও মাঝারি উদ্যোগ গড়ে উঠলে কৃষক কাঁচা কফির ফল বিক্রির পরিবর্তে প্রক্রিয়াজাত পণ্যে বেশি মূল্য সংযোজন করতে পারবেন। আরও পড়ুন রাঙ্গামাটিতে কাজুবাদামে আশাবাদী চাষিরা এতে কফি চাষের সঙ্গে চারা উৎপাদন, বাগান পরিচর্যা, ফল সংগ্রহ, প্রক্রিয়াজাতকরণ, পরিবহন ও বিপণনে নতুন কর্মসংস্থানের সুযোগ তৈরি হতে পারে। অর্থাৎ পাহাড়ে কফি চাষ শুধু একটি নতুন অর্থকরী ফসলের সম্ভাবনাই নয়, স্থানীয় পর্যায়ে একটি পূর্ণাঙ্গ কৃষিভিত্তিক মূল্যশৃঙ্খল তৈরির সুযোগও তৈরি করছে। পাহাড়ি কৃষি গবেষণা কেন্দ্রের প্রকল্প-সংশ্লিষ্ট নথিতে সাবেক প্রকল্প সমন্বয়কারী পরিচালক ও মুখ্য বৈজ্ঞানিক কর্মকর্তা ড. মো. আলমগীর হোসেন এবং প্রকল্প সমন্বয়কারী পরিচালক ও মুখ্য বৈজ্ঞানিক কর্মকর্তা ড. মো. আব্দুস সাত্তার উল্লেখ করেন, পাহাড়ি এলাকার অনাবাদি ও পতিত জমিকে উপযুক্ত অর্থকরী ফসলের আওতায় আনা গেলে কৃষকের আয় বাড়ানোর পাশাপাশি পাহাড়ের কৃষি অর্থনীতিতে বৈচিত্র্য আনা সম্ভব। কফি উৎপাদনের সঙ্গে প্রক্রিয়াজাতকরণ ও বাজারজাতকরণ ব্যবস্থা গড়ে উঠলে স্থানীয় পর্যায়েই মূল্য সংযোজন করা সম্ভব হবে। আরও পড়ুন খেজুরের বীজ থেকে শাহিনের অভিনব ‘কফি’ উদ্ভাবন বর্তমানে পাহাড়ি কৃষি গবেষণা কেন্দ্রের মুখ্য বৈজ্ঞানিক কর্মকর্তা (ভারপ্রাপ্ত) ড. মো. আব্দুস সাত্তার বলেন, দেশে কফির চাহিদা বাড়ছে এবং বাজারের একটি বড় অংশ আমদানিনির্ভর। স্থানীয় উৎপাদন বাড়ানো গেলে আমদানি ব্যয় কমানোর পাশাপাশি মানসম্মত উৎপাদন ও প্রক্রিয়াজাতকরণের মাধ্যমে ভবিষ্যতে রপ্তানির সম্ভাবনাও তৈরি হতে পারে। তিনি বলেন, রপ্তানির জন্য শুধু কফি উৎপাদন যথেষ্ট নয়। আন্তর্জাতিক মানের কফি বীজ, ধারাবাহিক গুণগত মান, সঠিক প্রক্রিয়াজাতকরণ, প্যাকেজিং, ব্র্যান্ডিং, পরীক্ষাগার সুবিধা এবং নির্ভরযোগ্য বাজারসংযোগ প্রয়োজন। এসসিএন/কেএইচকে/এএসএম

প্রেস বিজ্ঞপ্তি: তারিখ: ১৮ মে ২০২৬ বাংলাদেশের স্বনামধন্য বৃহৎ রিসোর্ট ব্র্যান্ড ছুটি রিসোর্ট ২০২৬ সালের বৃক্ষরোপণ কর্মসূচির অংশ হিসেবে নতুন করে সবুজায়নের উদ্যোগ গ্রহণ করেছে। এই কর্মসূচিতে অংশগ্রহণ করেন ছুটি রিসোর্টের ব্র্যান্ড অ্যাম্বাসেডর বিদ্যা সিনহা মিম, যিনি নিজ হাতে বিভিন্ন ফলজ, বনজ ও দেশীয় প্রজাতির গাছের চারা রোপণ করেন। ২০১২ সাল থেকে ছুটি রিসোর্ট নিরলসভাবে দেশি-বিদেশি ফলজ, বনজ ও বিরল প্রজাতির গাছ রোপণের মাধ্যমে একটি সবুজ ও টেকসই পরিবেশ গড়ে তুলতে কাজ করে যাচ্ছে। সেই ধারাবাহিকতা বজায় রেখে চলতি বছরও ছুটি রিসোর্ট নতুন উদ্যমে বৃক্ষরোপণ কার্যক্রম শুরু করেছে। আগামী এক মাসের মধ্যে ছুটি রিসোর্টের চারটি রিসোর্ট এবং নির্মাণাধীন নতুন প্রকল্পসমূহে প্রায় ৪,০০০ (চার হাজার) গাছের চারা রোপণের পরিকল্পনা গ্রহণ করা হয়েছে। আজকের এই কর্মসূচিতে উপস্থিত ছিলেন ছুটি গ্রুপের চেয়ারম্যান এ্যডভোকেট মোস্তফা মাহমুদ আরিফি, ম্যানেজিং ডিরেক্টর মোস্তফা কামাল, ছুটি রিসোর্ট পূর্বাচলের ম্যানেজিং ডিরেক্টর আলমগীর ফেরদৌস, ছুটি রিসোর্ট পুবাইলের ম্যানেজিং ডিরেক্টর মোঃ সামসুল ইসলাম মাসুদসহ রিসোর্টের কর্মকর্তা-কর্মচারীবৃন্দ এবং আগত অতিথিরা। সকলের অংশগ্রহণে এই সবুজ উদ্যোগ আরও প্রাণবন্ত হয়ে ওঠে। একটি সবুজ ও সুন্দর ভবিষ্যৎ গড়ার লক্ষ্যে ছুটি রিসোর্ট সকলকে এই উদ্যোগে সম্পৃক্ত হওয়ার আন্তরিক আহ্বান জানায়। বৃক্ষরোপণ কর্মসূচিতে কৃষ্ণচূড়া গাছের চারা রোপণ শেষে মিম বলেন, “আসুন আমরা প্রত্যেকে অন্তত একটি করে গাছ রোপণ করি। এর মাধ্যমে দেশকে সবুজায়িত করি এবং আগামী প্রজন্মের জন্য একটি সুন্দর ও নিরাপদ পরিবেশ নিশ্চিত করি।” তিনি এই মহতী উদ্যোগের জন্য ছুটি রিসোর্টকে ধন্যবাদ জানান। ছুটি রিসোর্ট লি: concern of Chuti group: www.chutigroup.com
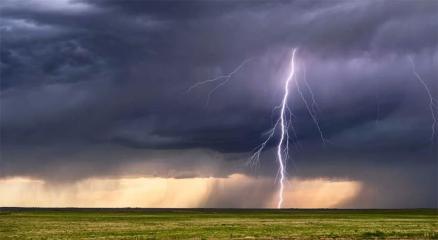
শক্তিশালী বৃষ্টি বলয় ‘ঝুমুল’-এর প্রভাবে সারাদেশে শুরু হয়েছে ঝড় ও বজ্রবৃষ্টি। এই পরিস্থিতিতে আজ (রোববার) দেশের বিভিন্ন জেলায় বজ্রপাতে ১২ জন নিহত হয়েছেন। এর মধ্যে উত্তর-পশ্চিমাঞ্চলের জেলা গাইবান্ধাতেই বজ্রপাতে মারা গেছেন পাঁচজন। আহত হয়েছেন আরও এক ব্যক্তি। এছাড়া বজ্রপাতে একটি গরুও মারা গেছে। রোববার (২৬ এপ্রিল) বিকেলে জেলার সুন্দরগঞ্জ উপজেলার দক্ষিণ ধোপাডাঙ্গা গ্রামে এবং সাঘাটা উপজেলায় এ দুর্ঘটনা ঘটে। নিহতদের মধ্যে চারজন হলেন- ওই এলাকার জাহাঙ্গীর আলম সুজা চৌধুরীর ছেলে ফুয়াদ (১৪), ছোটন মিয়ার ছেলে রাফি (১৫), নবীর হোসেনের ছেলে মিজান (২০) এবং সাঘাটা উপজেলার নম্বর আলী (৬৫)। এ ঘটনায় আহত শামীম (১৮) ধোপাডাঙ্গা গ্রামের আব্দুল হাই মিয়ার ছেলে। এলাকাবাসী ও প্রত্যক্ষদর্শী সূত্রে জানা যায়, বিকেল ৪টার দিকে হঠাৎ আকাশ কালো মেঘে ঢেকে যায় এবং বজ্রসহ বৃষ্টি শুরু হয়। এসময় ওই দুই তরুণ ও শিশু বাড়ির পাশের রাস্তায় দাঁড়িয়ে ছিলেন। হঠাৎ তাদের ওপর সরাসরি বজ্রপাত হলে ঘটনাস্থলেই তারা প্রাণ হারান। একই সময়ে পাশে থাকা একটি গরুও মারা যায়। আহত শামীমকে দ্রুত উদ্ধার করে স্থানীয় হাসপাতালে ভর্তি করা হয়েছে। পৃথক বজ্রপাতের ঘটনায় মারা যান নম্বর আলী। এছাড়া বজ্রপাতে নাটোরের সিংড়ায় একজন, জামালপুরের মেলন্দাহে দুজন, সিরাজগঞ্জে দুজন, বগুড়ার গাবতলীতে একজন এবং সকালের দিকে পঞ্চগড়ের আটোয়ারীতে একজন নিহত হয়েছেন। এদিকে বাংলাদেশ আবহাওয়া অধিদফতর জানিয়েছে, আজ রাতের মধ্যে রাজধানী ঢাকাসহ দেশের ১১ অঞ্চলের ওপর দিয়ে ৬০ থেকে ৮০ কিলোমিটার বেগে কালবৈশাখী ঝড় বয়ে যেতে পারে। এর সঙ্গে বৃষ্টি অথবা বজ্রবৃষ্টির সম্ভাবনাও রয়েছে। এই সময়ে দেশের বিভিন্ন নদীবন্দরে ২ নম্বর সতর্ক সংকেত দেখাতে বলা হয়েছে।
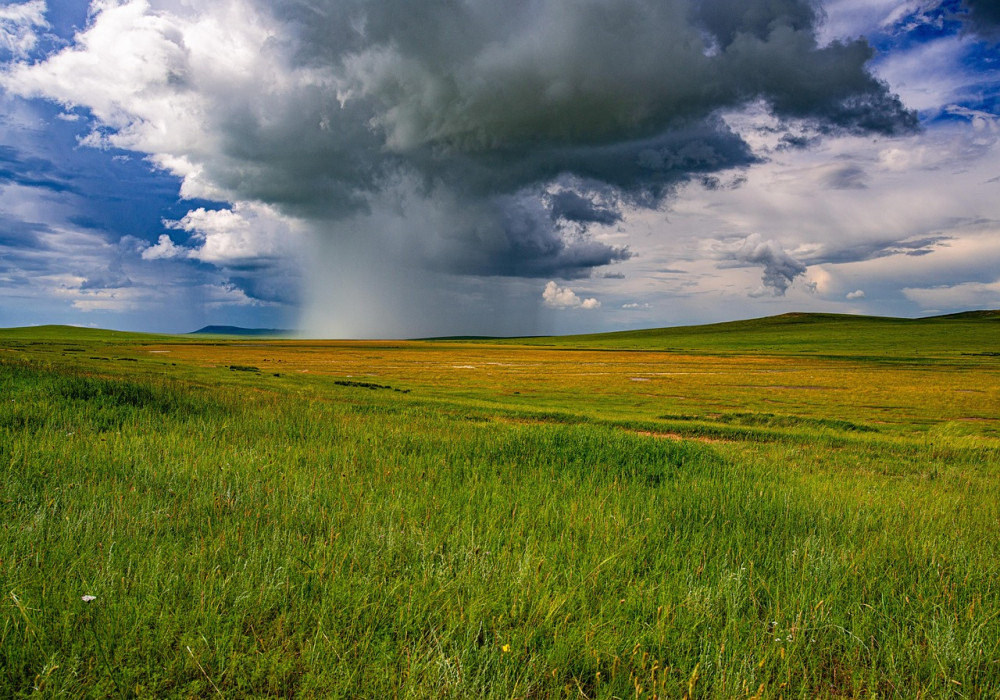
বাংলাদেশের কৃষি ব্যবস্থার অন্যতম প্রধান চালিকাশক্তি হচ্ছে প্রকৃতি ও নির্ধারিত ঋতুচক্র। বর্ষা মৌসুমে বৃষ্টি যেমন চাষাবাদের জন্য আশীর্বাদ, তেমনি এর অনিয়মিততা কৃষকের জন্য এক ভয়াবহ বিপর্যয় হয়ে দাঁড়িয়েছে। সাম্প্রতিক বছরগুলোতে দেশে বৃষ্টির আচরণে যে অনিয়ম দেখা যাচ্ছে, তাতে কৃষিজ উৎপাদন ব্যাহত হচ্ছে ব্যাপকভাবে। আগে যেখানে একটি নির্দিষ্ট সময়ে চাষাবাদ করা যেত নির্দ্বিধায়, এখন সেখানে কৃষকদের পড়তে হচ্ছে দোটানার মধ্যে। কখন বৃষ্টি হবে, কতটা হবে, কবে হবে—এই অনিশ্চয়তা কৃষকের পরিকল্পনা ভেস্তে দিচ্ছে বারবার। জুন-জুলাই মাসেই বর্ষাকাল শুরু হওয়ার কথা থাকলেও এখন অনেক বছরেই দেখা যায়, বৃষ্টি শুরু হচ্ছে দেরিতে অথবা হচ্ছে অতিরিক্ত অল্প সময়ে। এতে করে রোপা আমনের মতো ফসল সময়মতো রোপণ করা সম্ভব হচ্ছে না। আবার কখনো বৃষ্টি হচ্ছে হঠাৎ করে অতিরিক্ত, যা বীজতলা ধ্বংস করে দিচ্ছে বা সদ্য রোপণ করা চারা নষ্ট করে দিচ্ছে। আবার কখনো দীর্ঘদিন খরা বিরাজ করায় জমিতে ফাটল ধরছে, শুকিয়ে যাচ্ছে ফসল। এর ফলে ফসল উৎপাদনের পরিমাণ যেমন কমছে, তেমনি উৎপাদন ব্যয়ও বাড়ছে। অনিয়মিত বৃষ্টিপাতের কারণে চাষাবাদের চক্রে পরিবর্তন আসছে। অনেক কৃষকই নির্ধারিত সময়ে জমি প্রস্তুত করতে পারছেন না। কোনো কোনো অঞ্চলে আবার বৃষ্টি এসে প্রস্তুত জমিতে জলাবদ্ধতা সৃষ্টি করছে, যা চাষাবাদের উপযোগিতা নষ্ট করছে। আবার অন্যদিকে দেখা যাচ্ছে, ধান কাটা-মাড়াইয়ের সময়েই হঠাৎ বৃষ্টি নেমে ফসল নষ্ট করে দিচ্ছে। এতে করে কৃষকদের শুধু অর্থনৈতিক ক্ষতিই হচ্ছে না, সাথে বাড়ছে মানসিক চাপ ও অনিশ্চয়তা। এক সময়ের নির্ভরযোগ্য কৃষি মৌসুমগুলো এখন অনেকটাই অনির্ভরযোগ্য হয়ে পড়েছে। আবহাওয়া পূর্বাভাস ব্যবস্থাও অনেক সময় যথাযথ তথ্য দিতে ব্যর্থ হচ্ছে, ফলে কৃষকরা সঠিক সিদ্ধান্ত নিতে পারছেন না। এমন অবস্থায় অনেক কৃষকই বাধ্য হয়ে কৃষিকাজ ছেড়ে দিচ্ছেন অথবা অন্য পেশায় ঝুঁকছেন, যা দীর্ঘমেয়াদে কৃষিখাতের জন্য বড় হুমকি। এতে করে ভবিষ্যতে খাদ্য ঘাটতির আশঙ্কাও তৈরি হতে পারে। বৃষ্টির অনিয়মিত আচরণ শুধু ধান বা গম নয়, শাকসবজি, তিল, আখ কিংবা মসুরের মতো ফসলেও নেতিবাচক প্রভাব ফেলছে। চাষের পর সঠিক সময়ে পানি না পাওয়ায় ফসল স্বাভাবিক বৃদ্ধি পাচ্ছে না। আবার বেশি পানি পেয়ে অনেক ক্ষেতেই গাছ পচে যাচ্ছে বা ফলন হচ্ছে অপূর্ণাঙ্গ। এতে কৃষকদের আয় দিনদিন কমছে, আর ঋণগ্রস্ততার হার বাড়ছে। এই সংকট থেকে উত্তরণের জন্য প্রয়োজন জলবায়ু সহনশীল কৃষি পরিকল্পনা এবং কার্যকর পানি ব্যবস্থাপনা ব্যবস্থা। টেকসই চাষাবাদ পদ্ধতি ও আধুনিক প্রযুক্তির ব্যবহার ছাড়া এই সংকট মোকাবিলা করা কঠিন। কৃষকদের জন্য সহজ শর্তে কৃষি ঋণ, কৃষি বীমা, এবং আবহাওয়া তথ্য সেবা সহজলভ্য করতে হবে। একইসাথে গবেষণা ও প্রশিক্ষণের মাধ্যমে কৃষকদের সচেতন করে তোলার উদ্যোগ নিতে হবে। শুধু প্রকৃতির উপর নির্ভর না করে বিজ্ঞানভিত্তিক চাষাবাদের দিকে এগিয়ে যেতে না পারলে এই অনিয়মিত বৃষ্টির চক্র আগামীতে আরও বড় সমস্যা তৈরি করবে। তাই এখনই সময় কার্যকর পদক্ষেপ নেওয়ার।
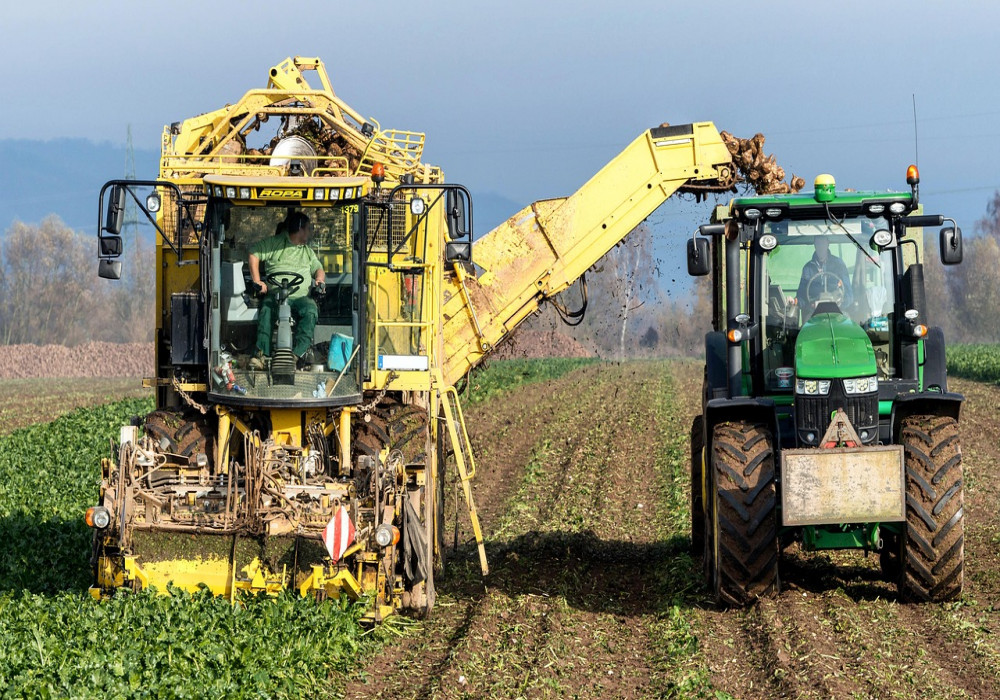
বাংলাদেশের কৃষি খাত আজ পরিবর্তনের এক গুরুত্বপূর্ণ মোড়ে এসে দাঁড়িয়েছে। এক সময় যে চাষাবাদ ছিল কেবল কৃষকের অভিজ্ঞতা ও প্রাকৃতিক নির্ভরশীলতার উপর, সেখানে এখন যুক্ত হয়েছে আধুনিক প্রযুক্তির ছোঁয়া। সবুজ প্রযুক্তির ব্যবহার এবং স্মার্ট কৃষি যন্ত্রের প্রসারে দেশের গ্রামীণ চাষাবাদে এক বিপ্লব ঘটছে। পরিবর্তন আসছে কৃষকের চাষের ধরণ, উৎপাদনের পরিমাণ এবং খরচের পরিমিত ব্যবস্থাপনায়। সাম্প্রতিক বছরগুলোতে বাংলাদেশ সরকার এবং বিভিন্ন বেসরকারি সংস্থা কৃষিক্ষেত্রে প্রযুক্তির ব্যবহার বাড়াতে নানা ধরনের উদ্যোগ নিয়েছে। উন্নত মানের পাওয়ার টিলার, স্মার্ট স্প্রেয়ার, স্বয়ংক্রিয় পানি সেচ যন্ত্র, ড্রোনের মাধ্যমে সার ও কীটনাশক ছিটানো, স্যাটেলাইট নির্ভর আবহাওয়া পূর্বাভাস ব্যবস্থাসহ নানা ধরনের স্মার্ট কৃষি যন্ত্র এখন অনেক গ্রামের মাঠে মাঠে দেখা যাচ্ছে। এর ফলে কৃষকের শ্রম ও সময় দুই-ই বাঁচছে, উৎপাদনও হচ্ছে আরও পরিকল্পিতভাবে। স্মার্ট যন্ত্র ব্যবহারে সবচেয়ে বেশি উপকার পাচ্ছেন তরুণ কৃষকরা, যারা প্রযুক্তির প্রতি আগ্রহী এবং স্মার্টফোন বা অ্যাপ ব্যবহার করে চাষাবাদে সিদ্ধান্ত নিচ্ছেন। মাটি পরীক্ষার জন্য পোর্টেবল যন্ত্র, মোবাইল অ্যাপ থেকে আবহাওয়ার আপডেট, এমনকি কৃষি পরামর্শও মিলছে এখন হাতের মুঠোয়। ফলে ফসল উৎপাদনের আগে থেকেই তারা জানেন কোন ফসল কবে লাগাতে হবে, কী পরিমাণ সার প্রয়োজন, আর কখন ফসল ঘরে তুললে সর্বোচ্চ লাভ মিলবে। সবুজ প্রযুক্তির আরও একটি বড় দিক হচ্ছে পরিবেশবান্ধব পদ্ধতি। প্রচলিত পদ্ধতিতে অধিক কীটনাশক ও রাসায়নিক সার ব্যবহারে মাটির ক্ষতি হতো, কিন্তু এখন অনেকেই জৈব সার ও বায়োকন্ট্রোল পদ্ধতি ব্যবহার করছেন। এতে একদিকে যেমন উৎপাদিত ফসল নিরাপদ হচ্ছে, অন্যদিকে মাটির উর্বরতাও বজায় থাকছে দীর্ঘমেয়াদে। এ ছাড়া সৌরশক্তি চালিত সেচ পাম্প এবং বৃষ্টির পানি সংরক্ষণ প্রযুক্তিও অনেক অঞ্চলে জনপ্রিয় হয়ে উঠছে, যা খরার সময়েও কৃষকদের সহায়তা করছে। তবে এই পরিবর্তনের পথ এখনো সহজ নয়। অনেক কৃষক এখনো প্রযুক্তির প্রতি আগ্রহী হলেও তাদের দক্ষতা বা আর্থিক সামর্থ্যের অভাবে এগিয়ে যেতে পারছেন না। স্মার্ট যন্ত্রের দাম তুলনামূলক বেশি হওয়ায় প্রান্তিক কৃষকদের পক্ষে তা কেনা কঠিন হয়ে পড়ে। ফলে প্রয়োজন সমবায় ভিত্তিক ব্যবহার, সহজ শর্তে কৃষিঋণ এবং প্রযুক্তি বিষয়ক প্রশিক্ষণ। এই বিপ্লব সফল করতে হলে সরকারি-বেসরকারি যৌথ উদ্যোগে প্রশিক্ষণ ও সহযোগিতা বাড়াতে হবে। স্কুল-কলেজে কৃষি প্রযুক্তি শিক্ষাকে উৎসাহিত করা, কৃষকদের জন্য সহজলভ্য প্রযুক্তি কেন্দ্র স্থাপন এবং বাজার ব্যবস্থাপনায় সহায়তা দিলে কৃষি আরও লাভজনক ও টেকসই হবে। স্মার্ট কৃষি শুধু কৃষকের জীবনে পরিবর্তন আনবে না, এটি দেশের অর্থনৈতিক উন্নয়ন, খাদ্য নিরাপত্তা এবং জলবায়ু পরিবর্তনের মোকাবিলাতেও গুরুত্বপূর্ণ ভূমিকা রাখবে। সবুজ প্রযুক্তির এই বিপ্লবই হতে পারে আগামী দিনের নিরাপদ ও আধুনিক কৃষির ভিত্তি।
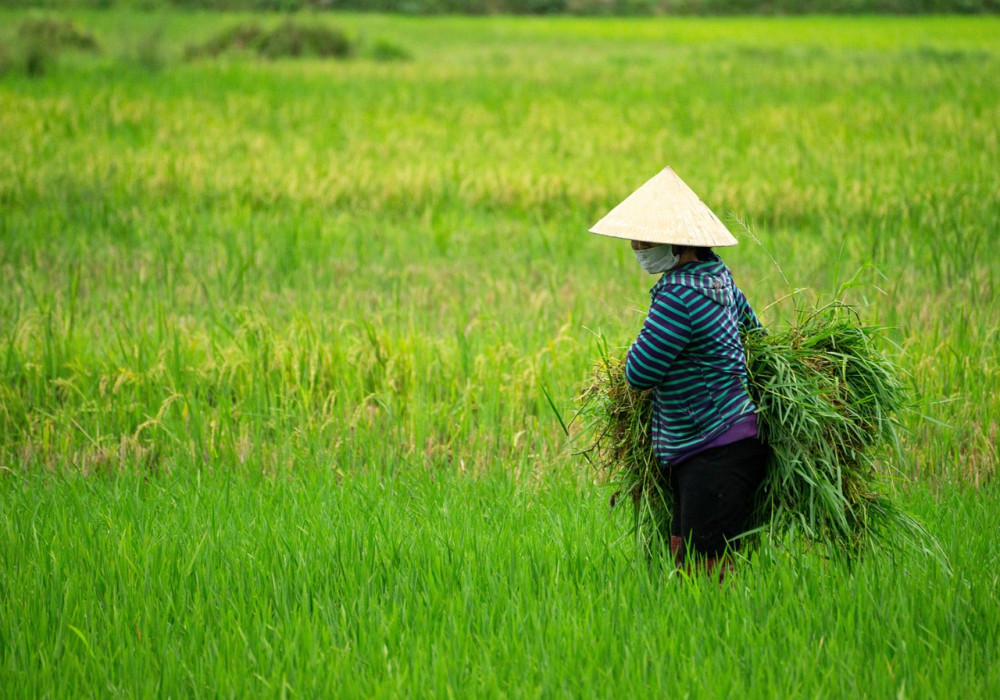
বাংলাদেশ একটি কৃষিনির্ভর দেশ। দেশের মোট জনসংখ্যার একটি বড় অংশ প্রত্যক্ষ বা পরোক্ষভাবে কৃষির ওপর নির্ভরশীল। কিন্তু সাম্প্রতিক বছরগুলোতে জলবায়ু পরিবর্তনের নেতিবাচক প্রভাব কৃষিখাতকে চরমভাবে আঘাত করছে। অপ্রত্যাশিত আবহাওয়া, অনিয়মিত বৃষ্টি, দীর্ঘদিন খরা এবং হঠাৎ ঘূর্ণিঝড় বা বন্যার মতো প্রাকৃতিক দুর্যোগ এখন কৃষকের নিত্যদিনের সঙ্গী হয়ে দাঁড়িয়েছে। এর ফলে ফসল উৎপাদনে ব্যাপক বিঘ্ন ঘটছে। চলতি মৌসুমেই অনেক জেলায় ধান, গম, ভুট্টা এবং অন্যান্য মৌসুমি ফসলের উৎপাদন লক্ষ্যমাত্রার চেয়ে অনেক কম হয়েছে। কৃষকরা জানিয়েছেন, একদিকে যেমন আবহাওয়ার আচরণ বুঝে ওঠা যাচ্ছে না, অন্যদিকে সারের দাম, কীটনাশক ও বীজের উচ্চমূল্যের কারণে উৎপাদন খরচ বেড়েছে। আবার জলবায়ু পরিবর্তনের ফলে পোকার আক্রমণ ও রোগবালাইয়ের হারও বেড়ে গেছে। এই চাপে পড়ে অনেক কৃষকই ফসল উৎপাদনে আগ্রহ হারাচ্ছেন, যা ভবিষ্যতে খাদ্য নিরাপত্তার জন্য বড় হুমকি হয়ে দাঁড়াতে পারে। জলবায়ু পরিবর্তনের প্রভাবে সবচেয়ে বেশি ক্ষতিগ্রস্ত হচ্ছেন ছোট ও প্রান্তিক কৃষকরা। তাদের পক্ষে বারবার ক্ষতির ধাক্কা সামলে উঠে আবার নতুনভাবে চাষাবাদ শুরু করা কঠিন হয়ে পড়ছে। কোনো কোনো অঞ্চলে দেখা গেছে, কৃষকরা ঐতিহ্যবাহী ফসল বাদ দিয়ে কম ঝুঁকিপূর্ণ ও লাভজনক অন্য চাষাবাদের দিকে ঝুঁকছেন, যা দীর্ঘমেয়াদে খাদ্য বৈচিত্র্য ও পুষ্টিমানেও প্রভাব ফেলতে পারে। বিশেষজ্ঞদের মতে, কৃষিকে জলবায়ু পরিবর্তনের অভিঘাত থেকে রক্ষা করতে হলে জরুরি ভিত্তিতে টেকসই ও জলবায়ু সহনশীল কৃষি প্রযুক্তি ছড়িয়ে দিতে হবে। একইসঙ্গে কৃষকদের প্রশিক্ষণ, সহজ শর্তে কৃষিঋণ ও সরকারি সহায়তা নিশ্চিত করতে হবে। কৃষি গবেষণায় বিনিয়োগ বাড়িয়ে এমন জাত ও পদ্ধতি উদ্ভাবনে গুরুত্ব দিতে হবে যা কঠিন জলবায়ু পরিস্থিতিতেও টিকে থাকতে পারে। দেশের খাদ্য নিরাপত্তা ও অর্থনৈতিক স্থিতিশীলতার জন্য কৃষি খাতকে সচল রাখা জরুরি। জলবায়ু পরিবর্তনের এই বাস্তবতাকে সামনে রেখে এখনই পরিকল্পিত ও সমন্বিত উদ্যোগ না নিলে ভবিষ্যতে পরিস্থিতি আরও ভয়াবহ হয়ে উঠতে পারে।
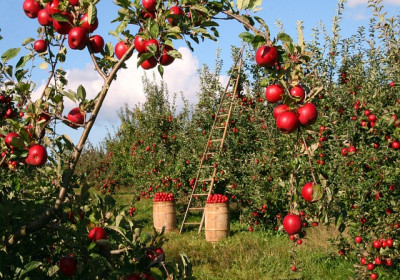
বাংলাদেশের কৃষি খাতে নতুন দিগন্তের সূচনা হয়েছে সবজি রপ্তানির মাধ্যমে। চলতি বছর সবজি রপ্তানি বৃদ্ধি পেয়েছে প্রায় ২৫ শতাংশ, যা দেশের কৃষি অর্থনীতিতে ইতিবাচক প্রভাব ফেলছে। ইউরোপ, মধ্যপ্রাচ্য এবং দক্ষিণ-পূর্ব এশিয়ার বিভিন্ন দেশে বাংলাদেশি লাউ, কাঁচামরিচ, শিম, বেগুন, এবং মুলার চাহিদা বেড়েছে ব্যাপক হারে। রপ্তানি উন্নয়ন ব্যুরোর (EPB) তথ্য অনুযায়ী, ২০২৪-২৫ অর্থবছরের প্রথম আট মাসে সবজি রপ্তানি থেকে আয় হয়েছে প্রায় ১৩০ মিলিয়ন মার্কিন ডলার। বিশেষ করে সৌদি আরব, কুয়েত, কাতার, মালয়েশিয়া, এবং যুক্তরাজ্যে প্রবাসী বাংলাদেশিদের কারণে দেশীয় সবজির চাহিদা বেশি দেখা গেছে। কৃষি বিপণন অধিদপ্তরের মহাপরিচালক ড. জাহিদুল হাসান বলেন, “সরকার রপ্তানি-উপযোগী কৃষিপণ্য উৎপাদনে কৃষকদের সহায়তা করছে। নিরাপদ এবং রাসায়নিক মুক্ত উৎপাদনের ওপর গুরুত্ব দেওয়া হচ্ছে। হিমাগার ও রপ্তানি মান অনুযায়ী প্যাকেজিং সুবিধাও সম্প্রসারণ করা হয়েছে।” ঢাকার সন্নিকটে সাভারের কৃষক রফিকুল ইসলাম জানালেন, “আমি আগে শুধু স্থানীয় হাটে বিক্রি করতাম। এখন এলাকার একটি সংগঠনের মাধ্যমে আমাদের সবজি দুবাই পাঠানো হয়। দামও ভালো পাই, সময়মতো টাকা পেয়ে যাই।” বিশেষজ্ঞরা মনে করছেন, বাংলাদেশে বছরব্যাপী সবজি উৎপাদনের ক্ষমতা থাকায় এই খাতে রপ্তানির অনেক সম্ভাবনা রয়েছে। তবে তারা এটাও বলছেন যে, আন্তর্জাতিক মান বজায় রাখা, সঠিক হিমায়ন ব্যবস্থা, ও সময়মতো পরিবহন নিশ্চিত করা এখন সবচেয়ে বড় চ্যালেঞ্জ। কৃষি সম্প্রসারণ অধিদপ্তর জানিয়েছে, তারা রপ্তানির জন্য নির্দিষ্ট অঞ্চল ভিত্তিক পরিকল্পনা গ্রহণ করেছে। যেমন—নরসিংদী, যশোর, রাজশাহী ও দিনাজপুর অঞ্চলে সবজি উৎপাদনের পাশাপাশি রপ্তানিযোগ্য মানের ফসল উৎপাদনে কৃষকদের প্রশিক্ষণ দেওয়া হচ্ছে। বিমানবন্দরে দ্রুত সবজি পার্সেল হ্যান্ডলিংয়ের সুবিধা, কৃষিপণ্য পরীক্ষার জন্য আলাদা ল্যাব, এবং নতুন কোল্ড স্টোরেজ স্থাপন করলে এই রপ্তানি আরও বাড়বে বলে আশা করছেন সংশ্লিষ্টরা। বিশ্ববাজারে সবজি রপ্তানি বাড়ানোর পাশাপাশি অভ্যন্তরীণ চাহিদাও যাতে পূরণ হয়, সে বিষয়েও নজর রাখছে সরকার। কৃষকদের জন্য ন্যায্য মূল্য নিশ্চিত করতে ‘কৃষক বাজার’ এবং ডিজিটাল মার্কেটিং অ্যাপও চালু করা হয়েছে। বাংলাদেশের কৃষি খাত এখন শুধু দেশের খাদ্য নিরাপত্তা নিশ্চিত করছে না, বরং বৈদেশিক মুদ্রা অর্জনের ক্ষেত্রেও গুরুত্বপূর্ণ অবদান রাখছে। যদি অবকাঠামো ও মান নিয়ন্ত্রণ ব্যবস্থা আরও জোরদার করা যায়, তাহলে বাংলাদেশ অচিরেই বিশ্বের অন্যতম প্রধান সবজি রপ্তানিকারক দেশে পরিণত হতে পারে।
বাংলাদেশের কৃষি খাতে ধীরে ধীরে পরিবর্তন আসছে। এক সময়ের সম্পূর্ণভাবে আবহাওয়ার উপর নির্ভরশীল কৃষিকাজ এখন আধুনিক প্রযুক্তি ও বিজ্ঞানভিত্তিক ব্যবস্থাপনার মাধ্যমে আরও দক্ষ ও লাভজনক হয়ে উঠছে। সরকারের কৃষি সম্প্রসারণ অধিদপ্তর, বিভিন্ন বেসরকারি সংস্থা এবং কৃষি প্রযুক্তি কোম্পানির উদ্যোগে বর্তমানে কৃষকের হাতে পৌঁছে যাচ্ছে স্মার্ট কৃষি যন্ত্রপাতি, আধুনিক সেচ প্রযুক্তি, এবং মোবাইল অ্যাপ-ভিত্তিক কৃষি পরামর্শ। চুয়াডাঙ্গা, যশোর, রাজশাহী, ও বগুড়া অঞ্চলে পরীক্ষামূলকভাবে চালু হয়েছে ‘স্মার্ট কৃষি প্ল্যাটফর্ম’ নামক একটি প্রকল্প। এর মাধ্যমে কৃষকরা মোবাইল ফোনে আবহাওয়ার তথ্য, কীটনাশকের পরিমাণ, জমিতে পানির প্রয়োজনীয়তা, এবং বাজারে ফসলের বর্তমান দাম জানতে পারছেন। এতে করে তারা সঠিক সময়ে সঠিক সিদ্ধান্ত নিতে পারছেন, এবং লাভজনকভাবে ফসল বিক্রি করতে পারছেন। কৃষি মন্ত্রণালয়ের তথ্য অনুযায়ী, ২০২৪-২৫ অর্থবছরে দেশের মোট ধান উৎপাদন প্রায় ৩ কোটি ৯০ লাখ মেট্রিক টন ছাড়িয়েছে, যা আগের বছরের তুলনায় প্রায় ৪% বেশি। বিশেষ করে হাইব্রিড জাতের ধান, গম, ভুট্টা এবং শাকসবজি চাষে এই উৎপাদন বৃদ্ধির প্রভাব পড়েছে। জেলা কৃষি কর্মকর্তা আমিনুল ইসলাম বলেন, “আমরা এখন কৃষকদের শুধু সার আর বীজ দিচ্ছি না, আমরা তাদের প্রশিক্ষণ, পরামর্শ এবং ডিজিটাল টুলস ব্যবহারে সহায়তা করছি। কৃষির ভবিষ্যৎ এখন প্রযুক্তিনির্ভর, এবং আমাদের কৃষকরাও তা গ্রহণ করছেন।” অন্যদিকে জলবায়ু পরিবর্তনের প্রভাবে কৃষি খাতে কিছু চ্যালেঞ্জও দেখা দিচ্ছে। খরার সময় বৃদ্ধি, বন্যার প্রকোপ, এবং অনিয়মিত বৃষ্টিপাত কৃষকদের জন্য উদ্বেগের কারণ হয়ে দাঁড়িয়েছে। তবে এসব চ্যালেঞ্জ মোকাবেলায় সরকার এবং উন্নয়ন সংস্থাগুলো জল-সংরক্ষণ প্রযুক্তি, বিকল্প ফসল, এবং সাশ্রয়ী সেচ পদ্ধতির উপর গুরুত্ব দিচ্ছে। নওগাঁর এক কৃষক শহিদুল ইসলাম জানান, “আগে আমরা অনুমান করে কাজ করতাম। এখন মোবাইলে আবহাওয়ার খবর পাই, কখন বৃষ্টি হবে, কখন সেচ দেওয়া দরকার—সব জানা যায়। এইভাবে খরচও কমে, ফলনও বাড়ে।” বিশেষজ্ঞরা বলছেন, বাংলাদেশের কৃষি যদি প্রযুক্তির সঙ্গে আরও দ্রুত যুক্ত হতে পারে, তবে ভবিষ্যতে দেশ শুধু খাদ্যে স্বয়ংসম্পূর্ণ হবে না, বরং কৃষিপণ্য রপ্তানিতেও গুরুত্বপূর্ণ অবস্থান নিতে পারবে। বাংলাদেশের কৃষি খাতে ধীরে ধীরে পরিবর্তন আসছে। এক সময়ের সম্পূর্ণভাবে আবহাওয়ার উপর নির্ভরশীল কৃষিকাজ এখন আধুনিক প্রযুক্তি ও বিজ্ঞানভিত্তিক ব্যবস্থাপনার মাধ্যমে আরও দক্ষ ও লাভজনক হয়ে উঠছে। সরকারের কৃষি সম্প্রসারণ অধিদপ্তর, বিভিন্ন বেসরকারি সংস্থা এবং কৃষি প্রযুক্তি কোম্পানির উদ্যোগে বর্তমানে কৃষকের হাতে পৌঁছে যাচ্ছে স্মার্ট কৃষি যন্ত্রপাতি, আধুনিক সেচ প্রযুক্তি, এবং মোবাইল অ্যাপ-ভিত্তিক কৃষি পরামর্শ। চুয়াডাঙ্গা, যশোর, রাজশাহী, ও বগুড়া অঞ্চলে পরীক্ষামূলকভাবে চালু হয়েছে ‘স্মার্ট কৃষি প্ল্যাটফর্ম’ নামক একটি প্রকল্প। এর মাধ্যমে কৃষকরা মোবাইল ফোনে আবহাওয়ার তথ্য, কীটনাশকের পরিমাণ, জমিতে পানির প্রয়োজনীয়তা, এবং বাজারে ফসলের বর্তমান দাম জানতে পারছেন। এতে করে তারা সঠিক সময়ে সঠিক সিদ্ধান্ত নিতে পারছেন, এবং লাভজনকভাবে ফসল বিক্রি করতে পারছেন। কৃষি মন্ত্রণালয়ের তথ্য অনুযায়ী, ২০২৪-২৫ অর্থবছরে দেশের মোট ধান উৎপাদন প্রায় ৩ কোটি ৯০ লাখ মেট্রিক টন ছাড়িয়েছে, যা আগের বছরের তুলনায় প্রায় ৪% বেশি। বিশেষ করে হাইব্রিড জাতের ধান, গম, ভুট্টা এবং শাকসবজি চাষে এই উৎপাদন বৃদ্ধির প্রভাব পড়েছে। জেলা কৃষি কর্মকর্তা আমিনুল ইসলাম বলেন, “আমরা এখন কৃষকদের শুধু সার আর বীজ দিচ্ছি না, আমরা তাদের প্রশিক্ষণ, পরামর্শ এবং ডিজিটাল টুলস ব্যবহারে সহায়তা করছি। কৃষির ভবিষ্যৎ এখন প্রযুক্তিনির্ভর, এবং আমাদের কৃষকরাও তা গ্রহণ করছেন।” অন্যদিকে জলবায়ু পরিবর্তনের প্রভাবে কৃষি খাতে কিছু চ্যালেঞ্জও দেখা দিচ্ছে। খরার সময় বৃদ্ধি, বন্যার প্রকোপ, এবং অনিয়মিত বৃষ্টিপাত কৃষকদের জন্য উদ্বেগের কারণ হয়ে দাঁড়িয়েছে। তবে এসব চ্যালেঞ্জ মোকাবেলায় সরকার এবং উন্নয়ন সংস্থাগুলো জল-সংরক্ষণ প্রযুক্তি, বিকল্প ফসল, এবং সাশ্রয়ী সেচ পদ্ধতির উপর গুরুত্ব দিচ্ছে। নওগাঁর এক কৃষক শহিদুল ইসলাম জানান, “আগে আমরা অনুমান করে কাজ করতাম। এখন মোবাইলে আবহাওয়ার খবর পাই, কখন বৃষ্টি হবে, কখন সেচ দেওয়া দরকার—সব জানা যায়। এইভাবে খরচও কমে, ফলনও বাড়ে।” বিশেষজ্ঞরা বলছেন, বাংলাদেশের কৃষি যদি প্রযুক্তির সঙ্গে আরও দ্রুত যুক্ত হতে পারে, তবে ভবিষ্যতে দেশ শুধু খাদ্যে স্বয়ংসম্পূর্ণ হবে না, বরং কৃষিপণ্য রপ্তানিতেও গুরুত্বপূর্ণ অবস্থান নিতে পারবে।
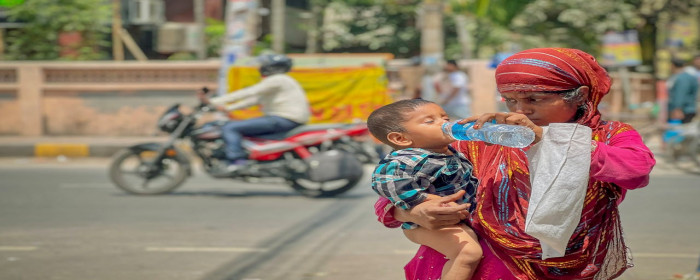
শহরে গরমের তীব্রতা: গাছ কম, সমস্যা বেশি বর্তমান সময়ের শহরগুলোতে গরমের তীব্রতা ব্যাপকভাবে বৃদ্ধি পাচ্ছে। অল্প সময়ের মধ্যে তাপমাত্রা ৪০ ডিগ্রি সেলসিয়াসের ওপর উঠে যাওয়ায় মানুষের দৈনন্দিন জীবন অনেকটাই বিপর্যস্ত হয়ে পড়ছে। বিশেষ করে আমাদের মতো দ্রুত নগরায়িত দেশে, যেখানে গাছের সংখ্যা কমে আসছে, সেখানে গরমের সমস্যাও তীব্র হচ্ছে। শহরের গরম বৃদ্ধির পেছনে অনেক কারণ রয়েছে। প্রধানত, বাড়ি ও রাস্তার জন্য বন ও খোলা জায়গাগুলো কেটে ফেলা হচ্ছে। কংক্রিট ও অ্যাসফাল্টের বেশি ব্যবহার সূর্যের তাপ শোষণ করে, যা রাতে ধীরে ধীরে মুক্তি পায়। ফলে শহরগুলো “হিট আইল্যান্ড” হিসেবে পরিচিত। গাছ না থাকার কারণে তাপমাত্রা নিয়ন্ত্রণে সহায়ক ছায়া ও বাষ্পীভবন কমে যায়। এ গরমে মানুষ যেমন শারীরিকভাবে দুর্বল হয়ে পড়ে, তেমনি পরিবেশগত প্রভাবও বড়। গরমের তীব্রতায় বাড়ছে বায়ু দূষণ ও গ্যাস নির্গমন, যা শ্বাসকষ্ট, এলার্জি ও হৃদরোগের ঝুঁকি বাড়ায়। বিশেষ করে বয়স্ক, শিশু ও প্রতিবন্ধী মানুষের জন্য এই পরিস্থিতি আরও ঝুঁকিপূর্ণ। শহরের গ্রীন স্পেস কমে আসার ফলে জলবায়ু নিয়ন্ত্রণে বড় বাধা সৃষ্টি হচ্ছে। গাছ ও গাছপালা তাপমাত্রা কমানোর পাশাপাশি বায়ু পরিশোধন ও মাটি রক্ষা করতেও সাহায্য করে। তাই শহরের পরিবেশবান্ধব উন্নয়নে গাছ লাগানো অত্যন্ত জরুরি। বিভিন্ন শহরে ইতোমধ্যে গাছ লাগানো, পার্ক ও গ্রীন জোন বৃদ্ধি করার উদ্যোগ নেওয়া হয়েছে। ছোটখাটো উদ্যোগ যেমন বাড়ির ছাদে বাগান, কমিউনিটি গার্ডেন, সাইকেল লেন স্থাপনও গরম কমাতে সাহায্য করছে। তবে বড় রকমের পরিকল্পনা ও সরকারি সহযোগিতা ছাড়া ব্যাপক পরিবর্তন আসা কঠিন। শহরের বাসিন্দাদেরও প্রয়োজন সচেতন হওয়া। গাছ রক্ষা, প্লাস্টিক কম ব্যবহার, বিদ্যুৎ সাশ্রয়, এবং গরমের সময় বাড়ির জানালা ও দরজা খোলা রেখে তাজা বাতাস প্রবাহিত করার মতো সাধারণ কাজগুলো গরমের প্রভাব কমাতে সহায়ক। সার্বিকভাবে, শহরে গাছের কমতি ও বেড়ে যাওয়া গরমের তীব্রতা আমাদের জীবনের জন্য বড় সংকেত। দ্রুত ও কার্যকর পদক্ষেপ না নেওয়া গেলে স্বাস্থ্যগত, অর্থনৈতিক ও পরিবেশগত বড় ধরনের সমস্যা দেখা দিতে পারে। তাই এখনই প্রয়োজন সবাই মিলে পরিবেশবান্ধব এবং টেকসই নগরায়নের পথ খুঁজে বের করা।
শীর্ষস্থানীয় শিল্পপ্রতিষ্ঠান আকিজ বেকারস লিমিটেড ‘অফিসার’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ১৬ নভেম্বর পর্যন্ত। আগ্রহী প্রার্থীরা নির্ধারিত সময়সীমার মধ্যে আবেদন করতে পারবেন। তবে প্রার্থীকে অবশ্যই স্নাতক অথবা সমমান ডিগ্রিধারী হতে হবে। এক নজরে আকিজ বেকারস লিমিটেডের নিয়োগ বিজ্ঞপ্তি ২০২৬ তথ্যের ধরন বিবরণ প্রতিষ্ঠানের নাম আকিজ বেকারস লিমিটেড বিভাগের নাম স্টোর পদের নাম অফিসার পদসংখ্যা ৪ জন চাকরির ধরন বেসরকারি, ফুল টাইম প্রার্থীর ধরন নারী-পুরুষ শিক্ষাগত যোগ্যতা স্নাতক অথবা সমমান অভিজ্ঞতা ২-৩ বছর বেতন ও অন্যান্য সুবিধা আলোচনা সাপেক্ষে বয়সসীমা নির্ধারিত নয় সূত্র বিডিজবস ডটকম আবেদন করার নিয়ম ও গুরুত্বপূর্ণ তথ্য আবেদন শুরু: ২৪ অক্টোবর ২০২৬ আবেদনের শেষ তারিখ: ১৬ নভেম্বর ২০২৬ আবেদন পদ্ধতি: অনলাইনে কর্মস্থল: গাজীপুর জেলায় কাজ করার মানসিকতা থাকা আবশ্যক। আবেদনের নিয়ম: আগ্রহী প্রার্থীরা আবেদন করতে ও বিস্তারিত বিজ্ঞপ্তিটি দেখতে এখানে ক্লিক করুন আকিজ বেকারস লিমিটেড।
ব্র্যাক ব্যাংক পিএলসি ‘অ্যাসোসিয়েট ম্যানেজার’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ২৬ অক্টোবর পর্যন্ত। আগ্রহী প্রার্থীরা নির্ধারিত...
শীর্ষস্থানীয় শিল্পপ্রতিষ্ঠান কর্ণফুলী গ্রুপ ‘সাইট হেড’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ১৯ নভেম্বর পর্যন্ত...

ওয়ালটন প্লাজার নিয়োগসংক্রান্ত বিজ্ঞপ্তিতে প্রার্থীদের সাম্প্রতিক ছবি সংবলিত জীবনবৃত্তান্ত, জাতীয় পরিচয়পত্রের ফটোকপি এবং শিক্ষাগত যোগ্যতার সনদের ফটোকপি সঙ্গে আনতে বলা হয়েছে। প্রয়োজনীয় দক্ষতা হিসেবে মোটরসাইকেল চালানোর অভিজ্ঞতা ও কম্পিউটার জ্ঞানকেও গুরুত্ব দেওয়া হয়েছে।
ক্ষুদ্রঋণদানকারী প্রতিষ্ঠান আশা ‘হেলথ সেন্টার ইনচার্জ/মেডিকেল অ্যাসিস্ট্যান্ট’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ২৬ সেপ্টেম্বর পর্যন্ত। আগ্রহী প্রার্থীরা নির্ধারিত সময়সীমার মধ্যে আবেদন করতে পারবেন। তবে প্রার্থীকে অবশ্যই ডিপ্লোমা পাস হতে হবে। এক নজরে আশার নিয়োগ বিজ্ঞপ্তি ২০২৬ তথ্যের ধরন বিবরণ প্রতিষ্ঠানের নাম আশা পদের নাম হেলথ সেন্টার ইনচার্জ/মেডিকেল অ্যাসিস্ট্যান্ট পদসংখ্যা ৩ জন চাকরির ধরন বেসরকারি, ফুল টাইম প্রার্থীর ধরন নারী- পুরুষ শিক্ষাগত যোগ্যতা ডিপ্লোমা (মেডিকেল ফ্যাকাল্টি) অভিজ্ঞতা ২ বছর বেতন ও অন্যান্য সুবিধা ৩৩,০০০ টাকা বয়সসীমা ৩০ বছর সূত্র বিডিজবস ডটকম আবেদন করার নিয়ম ও গুরুত্বপূর্ণ তথ্য আবেদন শুরু: ১৪ সেপ্টেম্বর ২০২৬ আবেদনের শেষ তারিখ: ২৬ সেপ্টেম্বর ২০২৬ আবেদন পদ্ধতি: অনলাইনে কর্মস্থল: যে কোনো জেলায় কাজ করার মানসিকতা থাকা আবশ্যক। আবেদনের নিয়ম: আগ্রহী প্রার্থীরা আবেদন করতে ও বিস্তারিত বিজ্ঞপ্তিটি দেখতে এখানে ক্লিক করুন আশা। আরও পড়ুন৫৩৮ জনকে নিয়োগ দেবে প্রাণিসম্পদ অধিদপ্তর, আবেদন ফি ৫৬ টাকাএইচএসসি পাসে বিজিবির নিয়োগ বিজ্ঞপ্তি, আবেদন ফি ৫৬ টাকাসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, ৪০ বছর বয়সেও আবেদনের সুযোগনৌবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই অফিসার ক্যাডেট হওয়ার সুযোগসেনাবাহিনীর চাকরি পেতে যেসব যোগ্যতা আপনাকে এগিয়ে রাখবে১১২ কর্মকর্তা-কর্মচারী নিয়োগ দেবে বনশিল্প উন্নয়ন করপোরেশনসেনাবাহিনী নতুন নিয়োগ বিজ্ঞপ্তি, এসএসসি পাসেই আবেদন১৪২ জনকে নিয়োগ দেবে সমরাস্ত্র কারখানা, এসএসসি পাসেও আবেদনসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই আবেদনের সুযোগ এমআইএইচ
ব্র্যাক ব্যাংক পিএলসি ‘অ্যাসোসিয়েট ম্যানেজার/ম্যানেজার’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ২০ সেপ্টেম্বর পর্যন্ত। আগ্রহী প্রার্থীরা নির্ধারিত সময়সীমার মধ্যে আবেদন করতে পারবেন। তবে প্রার্থীকে অবশ্যই স্নাতক অথবা সমমান ডিগ্রিধারী হতে হবে। এক নজরে ব্র্যাক ব্যাংক পিএলসির নিয়োগ বিজ্ঞপ্তি ২০২৬ তথ্যের ধরন বিবরণ প্রতিষ্ঠানের নাম ব্র্যাক ব্যাংক পিএলসি বিভাগের নাম ডাটাবেজ অ্যাডমিনিস্ট্রেটর পদের নাম অ্যাসোসিয়েট ম্যানেজার/ম্যানেজার পদসংখ্যা নির্ধারিত নয় চাকরির ধরন বেসরকারি, ফুল টাইম প্রার্থীর ধরন নারী-পুরুষ শিক্ষাগত যোগ্যতা স্নাতক অথবা সমমান অভিজ্ঞতা ৩-৮ বছর বেতন ও অন্যান্য সুবিধা আলোচনা সাপেক্ষে বয়সসীমা নির্ধারিত নয় সূত্র বিডিজবস ডটকম আবেদন করার নিয়ম ও গুরুত্বপূর্ণ তথ্য আবেদন শুরু: ১৪ সেপ্টেম্বর ২০২৬ আবেদনের শেষ তারিখ: ২০ সেপ্টেম্বর ২০২৬ আবেদন পদ্ধতি: অনলাইনে কর্মস্থল: ঢাকা জেলায় কাজ করার মানসিকতা থাকা আবশ্যক। আবেদনের নিয়ম: আগ্রহী প্রার্থীরা আবেদন করতে ও বিস্তারিত বিজ্ঞপ্তিটি দেখতে এখানে ক্লিক করুন ব্র্যাক ব্যাংক পিএলসি। আরও পড়ুন৫৩৮ জনকে নিয়োগ দেবে প্রাণিসম্পদ অধিদপ্তর, আবেদন ফি ৫৬ টাকাএইচএসসি পাসে বিজিবির নিয়োগ বিজ্ঞপ্তি, আবেদন ফি ৫৬ টাকাসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, ৪০ বছর বয়সেও আবেদনের সুযোগনৌবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই অফিসার ক্যাডেট হওয়ার সুযোগসেনাবাহিনীর চাকরি পেতে যেসব যোগ্যতা আপনাকে এগিয়ে রাখবে১১২ কর্মকর্তা-কর্মচারী নিয়োগ দেবে বনশিল্প উন্নয়ন করপোরেশনসেনাবাহিনী নতুন নিয়োগ বিজ্ঞপ্তি, এসএসসি পাসেই আবেদন১৪২ জনকে নিয়োগ দেবে সমরাস্ত্র কারখানা, এসএসসি পাসেও আবেদনসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই আবেদনের সুযোগ এমআইএইচ
সাউথ বাংলা এগ্রিকালচার অ্যান্ড কমার্স ব্যাংক পিএলসি (এসবিএসি) ‘অফিসিয়াল ফর লার্নিং অ্যান্ড ডেভেলপমেন্ট সেন্টার’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ১৩ অক্টোবর পর্যন্ত। আগ্রহী প্রার্থীরা নির্ধারিত সময়সীমার মধ্যে আবেদন করতে পারবেন। তবে প্রার্থীকে অবশ্যই এমবিএ অথবা স্নাতকোত্তর ডিগ্রিধারী হতে হবে। এক নজরে সাউথ বাংলা এগ্রিকালচার অ্যান্ড কমার্স ব্যাংক পিএলসির (এসবিএসি) নিয়োগ বিজ্ঞপ্তি ২০২৬ তথ্যের ধরন বিবরণ প্রতিষ্ঠানের নাম সাউথ বাংলা এগ্রিকালচার অ্যান্ড কমার্স ব্যাংক পিএলসি (এসবিএসি) পদের নাম অফিসিয়াল ফর লার্নিং অ্যান্ড ডেভেলপমেন্ট সেন্টার পদসংখ্যা নির্ধারিত নয় চাকরির ধরন বেসরকারি, ফুল টাইম প্রার্থীর ধরন নারী-পুরুষ শিক্ষাগত যোগ্যতা এমবিএ অথবা স্নাতকোত্তর অভিজ্ঞতা ১০ বছর বেতন ও অন্যান্য সুবিধা আলোচনা সাপেক্ষে বয়সসীমা ৫৫ বছর সূত্র বিডিজবস ডটকম আবেদন করার নিয়ম ও গুরুত্বপূর্ণ তথ্য আবেদন শুরু: ১৪ সেপ্টেম্বর ২০২৬ আবেদনের শেষ তারিখ: ১৩ অক্টোবর ২০২৬ আবেদন পদ্ধতি: অনলাইনে কর্মস্থল: ঢাকা জেলায় কাজ করার মানসিকতা থাকা আবশ্যক। আবেদনের নিয়ম: আগ্রহী প্রার্থীরা আবেদন করতে ও বিস্তারিত বিজ্ঞপ্তিটি দেখতে এখানে ক্লিক করুন সাউথ বাংলা এগ্রিকালচার অ্যান্ড কমার্স ব্যাংক পিএলসি (এসবিএসি)। আরও পড়ুন৫৩৮ জনকে নিয়োগ দেবে প্রাণিসম্পদ অধিদপ্তর, আবেদন ফি ৫৬ টাকাএইচএসসি পাসে বিজিবির নিয়োগ বিজ্ঞপ্তি, আবেদন ফি ৫৬ টাকাসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, ৪০ বছর বয়সেও আবেদনের সুযোগনৌবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই অফিসার ক্যাডেট হওয়ার সুযোগসেনাবাহিনীর চাকরি পেতে যেসব যোগ্যতা আপনাকে এগিয়ে রাখবে১১২ কর্মকর্তা-কর্মচারী নিয়োগ দেবে বনশিল্প উন্নয়ন করপোরেশনসেনাবাহিনী নতুন নিয়োগ বিজ্ঞপ্তি, এসএসসি পাসেই আবেদন১৪২ জনকে নিয়োগ দেবে সমরাস্ত্র কারখানা, এসএসসি পাসেও আবেদনসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই আবেদনের সুযোগ এমআইএইচ
বেসরকারি প্রতিষ্ঠান ডেকো ফুডস লিমিটেড ‘এক্সিকিউটিভ’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ২৩ সেপ্টেম্বর পর্যন্ত। আগ্রহী প্রার্থীরা নির্ধারিত সময়সীমার মধ্যে আবেদন করতে পারবেন। তবে প্রার্থীকে অবশ্যই বিবিএ/বিএসসি অথবা স্নাতক ডিগ্রিধারী হতে হবে। এক নজরে ডেকো ফুডস লিমিটেডের নিয়োগ বিজ্ঞপ্তি ২০২৬ তথ্যের ধরন বিবরণ প্রতিষ্ঠানের নাম ডেকো ফুডস লিমিটেড বিভাগের নাম এমআইএস পদের নাম এক্সিকিউটিভ পদসংখ্যা নির্ধারিত নয় চাকরির ধরন বেসরকারি, ফুল টাইম প্রার্থীর ধরন নারী-পুরুষ শিক্ষাগত যোগ্যতা বিবিএ/বিএসসি অথবা স্নাতক অভিজ্ঞতা ১-২ বছর বেতন ও অন্যান্য সুবিধা আলোচনা সাপেক্ষে বয়সসীমা ২২-৩০ বছর সূত্র বিডিজবস ডটকম আবেদন করার নিয়ম ও গুরুত্বপূর্ণ তথ্য আবেদন শুরু: ১৪ সেপ্টেম্বর ২০২৬ আবেদনের শেষ তারিখ: ২৩ সেপ্টেম্বর ২০২৬ আবেদন পদ্ধতি: অনলাইনে কর্মস্থল: ঢাকা জেলায় কাজ করার মানসিকতা থাকা আবশ্যক। আবেদনের নিয়ম: আগ্রহী প্রার্থীরা আবেদন করতে ও বিস্তারিত বিজ্ঞপ্তিটি দেখতে এখানে ক্লিক করুন ডেকো ফুডস লিমিটেড। আরও পড়ুন৫৩৮ জনকে নিয়োগ দেবে প্রাণিসম্পদ অধিদপ্তর, আবেদন ফি ৫৬ টাকাএইচএসসি পাসে বিজিবির নিয়োগ বিজ্ঞপ্তি, আবেদন ফি ৫৬ টাকাসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, ৪০ বছর বয়সেও আবেদনের সুযোগনৌবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই অফিসার ক্যাডেট হওয়ার সুযোগসেনাবাহিনীর চাকরি পেতে যেসব যোগ্যতা আপনাকে এগিয়ে রাখবে১১২ কর্মকর্তা-কর্মচারী নিয়োগ দেবে বনশিল্প উন্নয়ন করপোরেশনসেনাবাহিনী নতুন নিয়োগ বিজ্ঞপ্তি, এসএসসি পাসেই আবেদন১৪২ জনকে নিয়োগ দেবে সমরাস্ত্র কারখানা, এসএসসি পাসেও আবেদনসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই আবেদনের সুযোগ এমআইএইচ
ডাটা এন্ট্রি অপারেটর পদে নিয়োগ বিজ্ঞপ্তি প্রকাশ করেছে ই-জোন এইচআরএম লিমিটেড। আউটসোর্সিং চুক্তিতে মোট ৫০০০ জনকে নিয়োগ দেওয়া হবে। আবেদনের শেষ তারিখ ২০ সেপ্টেম্বর ২০২৬। চাকরির বিবরণ পদের নাম: ডাটা এন্ট্রি অপারেটর পদসংখ্যা: ৫০০০ শিক্ষাগত যোগ্যতা এইচএসসি/ সমমান ডিগ্রি থাকলে আবেদন করা যাবে।২ লাখ টাকার আইটি স্কলারশিপ, ডিগ্রি যা-ই হোক আবেদনের আছে সুযোগবেতন-ভাতা২৫,০০০-৪০,০০০ টাকা (শর্ত প্রযোজ্য)।নিয়োগের ধরনচুক্তিভিত্তিক (১৮ মাস)।কর্মস্থল৫৩ জেলায় ইউনিয়ন ও উপজেলা পর্যায়ে।আবেদনের নিয়মform.ezjobsbd.com লিংকে প্রবেশ করে রেজিস্ট্রেশন করে আবেদন করতে হবে।আবেদনের শেষ তারিখ২০ সেপ্টেম্বর ২০২৬বিস্তারিত দেখুন এই ঠিকানায়।
বেসরকারি স্কুল-কলেজে কর্মরত এমপিওভুক্ত শিক্ষকদের বদলিতে অনলাইন আবেদনের সময় শেষ হয়েছে। রোববার (১৩ সেপ্টেম্বর) রাত ১১টায় এ আবেদন প্রক্রিয়া শেষ হয়। এতে ১৩ হাজার ৬৭৭ জন শিক্ষক বদলির আবেদন করেছেন। সোমবার (১৪ সেপ্টেম্বর) মাধ্যমিক ও উচ্চশিক্ষা অধিদপ্তর (মাউশি) সূত্র এ তথ্য জানায়। মাউশি কর্মকর্তারা জানান, শিগগির বদলির আবেদনের ফলাফল প্রকাশ করা হবে। এদিকে, শিক্ষকদের বদলি আবেদন শেষ হওয়ার পর শিক্ষা মন্ত্রণালয়ের অনুমোদন সাপেক্ষে চলতি সপ্তাহেই শিক্ষকদের বদলি করার পরিকল্পনা করা হয়েছে। মাউশির মহাপরিচালক (ডিজি) অধ্যাপক ড. খান মইনুদ্দিন আল মাহমুদ সোহেল বলেন, শিক্ষামন্ত্রী আজ দেশে ফিরছেন। মন্ত্রীর সঙ্গে আলোচনা করে শিক্ষকদের দ্রুত বদলির ব্যবস্থা করা হবে। চলতি সপ্তাহ থেকে শিক্ষকদের এ বদলি শুরু হতে পারে। শিক্ষা মন্ত্রণালয় সূত্র জানায়, শিক্ষকদের বদলি কার্যক্রম আনুষ্ঠানিকভাবে উদ্বোধন করা হবে। প্রধানমন্ত্রী তারেক রহমান এ কার্যক্রম উদ্বোধন করতে পারেন। তিনি উদ্বোধন না করলে শিক্ষামন্ত্রী ড. আ ন ম এহছানুল হক মিলন এ কার্যক্রমের উদ্বোধন করতে পারেন। এএএইচ/এসএনআর

দেশের শীর্ষস্থানীয় শিল্পপ্রতিষ্ঠান আরএফএল গ্রুপ ‘সিনিয়র ম্যানেজার/ম্যানেজার’ পদে জনবল নিয়োগের বিজ্ঞপ্তি প্রকাশ করেছে। এরই মধ্যে আবেদন শুরু হয়েছে, চলবে ৬ অক্টোবর পর্যন্ত। আগ্রহী প্রার্থীরা নির্ধারিত সময়সীমার মধ্যে আবেদন করতে পারবেন। তবে প্রার্থীকে অবশ্যই স্নাতক অথবা স্নাতকোত্তর ডিগ্রিধারী হতে হবে। এক নজরে আরএফএল গ্রুপের নিয়োগ বিজ্ঞপ্তি ২০২৬ তথ্যের ধরন বিবরণ প্রতিষ্ঠানের নাম আরএফএল গ্রুপ বিভাগের নাম প্রোডাক্ট ডেভেলপমেন্ট পদের নাম সিনিয়র ম্যানেজার/ম্যানেজার পদসংখ্যা ২ জন চাকরির ধরন বেসরকারি, ফুল টাইম প্রার্থীর ধরন নারী-পুরুষ শিক্ষাগত যোগ্যতা স্নাতক অথবা স্নাতকোত্তর অভিজ্ঞতা ৬ বছর বেতন ও অন্যান্য সুবিধা আলোচনা সাপেক্ষে বয়সসীমা ৩০-৪৫ বছর সূত্র বিডিজবস ডটকম আবেদন করার নিয়ম ও গুরুত্বপূর্ণ তথ্য আবেদন শুরু: ৮ সেপ্টেম্বর ২০২৬ আবেদনের শেষ তারিখ: ৬ অক্টোবর ২০২৬ আবেদন পদ্ধতি: অনলাইনে কর্মস্থল: ঢাকা ও হবিগঞ্জ জেলায় কাজ করার মানসিকতা থাকা আবশ্যক। আবেদনের নিয়ম: আগ্রহী প্রার্থীরা আবেদন করতে ও বিস্তারিত বিজ্ঞপ্তিটি দেখতে এখানে ক্লিক করুন আরএফএল গ্রুপ। আরও পড়ুন৫৩৮ জনকে নিয়োগ দেবে প্রাণিসম্পদ অধিদপ্তর, আবেদন ফি ৫৬ টাকাএইচএসসি পাসে বিজিবির নিয়োগ বিজ্ঞপ্তি, আবেদন ফি ৫৬ টাকাসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, ৪০ বছর বয়সেও আবেদনের সুযোগনৌবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই অফিসার ক্যাডেট হওয়ার সুযোগসেনাবাহিনীর চাকরি পেতে যেসব যোগ্যতা আপনাকে এগিয়ে রাখবে১১২ কর্মকর্তা-কর্মচারী নিয়োগ দেবে বনশিল্প উন্নয়ন করপোরেশনসেনাবাহিনী নতুন নিয়োগ বিজ্ঞপ্তি, এসএসসি পাসেই আবেদন১৪২ জনকে নিয়োগ দেবে সমরাস্ত্র কারখানা, এসএসসি পাসেও আবেদনসেনাবাহিনীর নিয়োগ বিজ্ঞপ্তি, এইচএসসি পাসেই আবেদনের সুযোগ এমআইএইচ
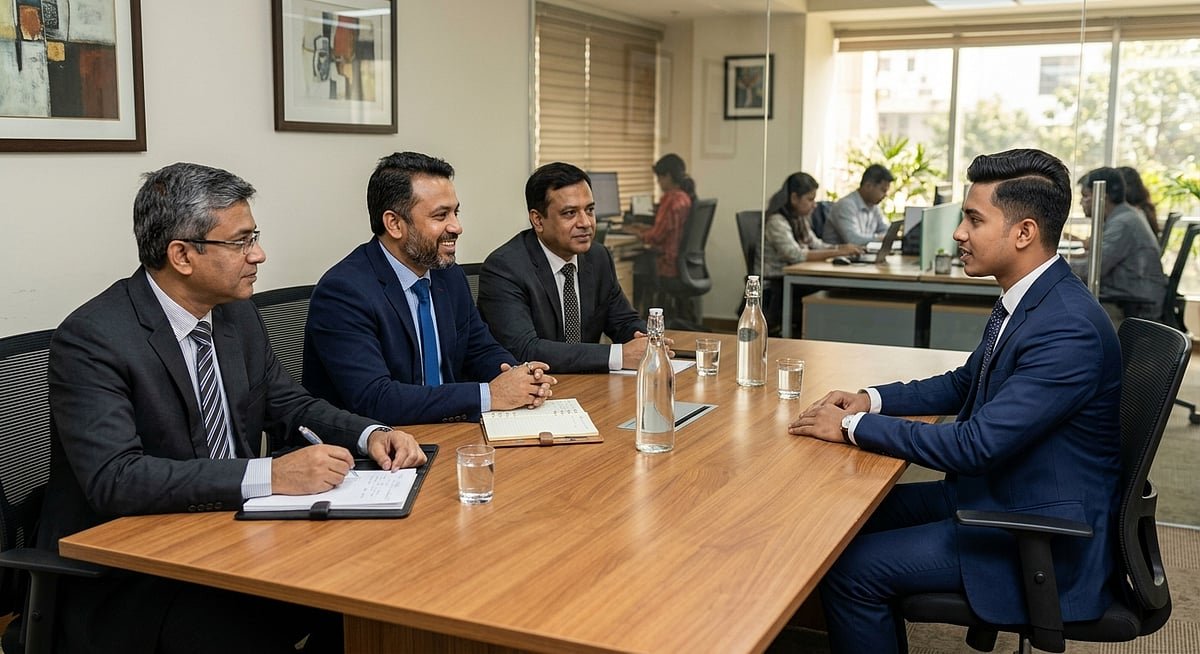
বিশ্ববিদ্যালয়জীবন শেষে ব্যাংক, টেলিকম ও বহুজাতিক প্রতিষ্ঠানের মতো করপোরেট–দুনিয়ায় পা রাখার স্বপ্ন অনেক তরুণেরই থাকে। কিন্তু এই দুনিয়া নিয়ে তাঁদের মনে থাকে নানা প্রশ্ন ও দ্বিধা। তরুণদের যাত্রাপথ সহজ করতেই লিখেছেন গ্রামীণফোনের চিফ হিউম্যান রিসোর্সেস অফিসার (সিএইচআরও) সৈয়দা তাহিয়া হোসেন।অনেকের ধারণা, সিজিপিএ বা ভালো বিশ্ববিদ্যালয়ই করপোরেট ক্যারিয়ারের একমাত্র টিকিট। বাস্তব অভিজ্ঞতা কিন্তু ভিন্ন। নিয়োগের প্রক্রিয়ার শুরুতে হয়তো হাজার হাজার আবেদনের মধ্য থেকে প্রাথমিক বাছাই করার জন্য আমরা একাডেমিক স্কোর বা সিজিপিএ দেখি, কিন্তু ইন্টারভিউ বোর্ডে ডাক পাওয়ার পর আসল মূল্যায়ন শুরু হয় শিক্ষার্থীর চিন্তাধারা ও মানসিক দক্ষতার ওপর ভিত্তি করে।নতুন বিষয় শেখার আগ্রহ প্রযুক্তি ও করপোরেট–জগৎ এখন প্রতিদিন বদলে যাচ্ছে। আগে যেখানে শুধু ফোনে কথা বলা বা প্রচলিত সেবাই ছিল প্রধান, সেখানে কৃত্রিম বুদ্ধিমত্তা, ডেটা অ্যানালিটিকস, ওটিটি ও ডিজিটালাইজেশন পুরো ব্যবসার ধরন বদলে দিয়েছে। তাই কোনো প্রার্থী একাডেমিক দিক থেকে কতটা জানেন, তার চেয়ে বেশি গুরুত্বপূর্ণ—নতুন বিষয় শিখতে তিনি কতটা আগ্রহী। একজন ফ্রেশারের মধ্যে যদি গ্রোথ মাইন্ডসেট বা আত্মোন্নয়নের তীব্র তাগিদ থাকে, তবে তিনি যেকোনো জটিল প্রযুক্তির সঙ্গে মানিয়ে নিতে পারেন।প্রাতিষ্ঠানিক জ্ঞান ও আগ্রহ ইন্টারভিউ বোর্ডে আসার আগেই প্রার্থীকে ঠিক করতে হবে—যে সংস্থায় কাজ করতে যাচ্ছেন, সেই সংস্থা ও শিল্পের চলমান পরিবর্তন সম্পর্কে তিনি কতটুকু জানেন। ধরা যাক, আপনি টেলিকম খাতে কাজ করতে চান। এই ক্ষেত্রে কী কী রূপান্তর ঘটছে, মূল প্রোডাক্ট বা লক্ষ্য কী—এসব বিষয়ে প্রার্থীর পরিষ্কার ধারণা থাকা দরকার। আমরা সব সময় দেখি যে প্রার্থী কি শুধু একটা চাকরির জন্য এসেছেন, নাকি প্রতিষ্ঠানের কাজের সংস্কৃতি ও ভবিষ্যৎ পরিকল্পনার সঙ্গে নিজের দৃষ্টিভঙ্গি মেলাতে পেরেছেন।অভিজ্ঞতা ও সহশিক্ষামূলক কর্মকাণ্ড আমরা প্রার্থীর পাঠ্যবইয়ের বাইরের জগৎ দেখার চেষ্টা করি। তিনি কি বিশ্ববিদ্যালয়ে কোনো ক্লাব বা প্রজেক্টে নেতৃত্ব দিয়েছেন? কোনো স্বেচ্ছাসেবামূলক কাজের সঙ্গে যুক্ত ছিলেন? কিংবা কোনো সামাজিক উদ্যোগে ভূমিকা রেখেছেন? এসব কার্যক্রম প্রার্থীর উদ্যোগ নেওয়ার ক্ষমতা, টিমওয়ার্ক ও সমস্যা সমাধানের দক্ষতা প্রকাশ করে। একাডেমিক ফলাফলের বাইরে এই অভিজ্ঞতা অনেক সময় প্রার্থীর যোগ্যতা প্রমাণের বড় হাতিয়ার হয়ে ওঠে।নিজের গল্প বলার সাহস জোগায় শেরেবাংলা কৃষি বিশ্ববিদ্যালয়ের এই সংগঠনপরিবর্তনের সঙ্গে খাপ খাওয়ানো কর্মক্ষেত্রে চ্যালেঞ্জ আসবেই। কোনো কাজের ফলাফল হয়তো প্রত্যাশামতো হবে না কিংবা কাজের ধরন হঠাৎ বদলে যেতে পারে। সেই মুহূর্তে একজন ফ্রেশার কত দ্রুত নিজের ভুল থেকে শিখে ঘুরে দাঁড়াতে পারছেন, তা অত্যন্ত জরুরি। পরিবর্তনের সঙ্গে তাল মিলিয়ে নিজের ভেতরে পরিবর্তন আনার মানসিকতা থাকা চাই।বর্তমান চাকরির বাজারে প্রথাগত বা ডিগ্রিভিত্তিক ধারণা অনেকটাই শিথিল হয়ে এসেছে। এখন প্রতিষ্ঠানগুলো ডিগ্রি বা সাবজেক্টের চেয়ে প্রার্থীর শেখার ইচ্ছা, ইতিবাচক মানসিকতা ও সমস্যা সমাধানের দক্ষতাকে বেশি প্রাধান্য দেয়। নিজের যোগ্যতা ও চিন্তাভাবনাকে সঠিকভাবে ফুটিয়ে তুলতে পারলে যেকোনো ফ্রেশারের জন্যই করপোরেট সাফল্যের পথ উন্মুক্ত।গ্রামীণফোনের চিফ হিউম্যান রিসোর্সেস অফিসার (সিএইচআরও) সৈয়দা তাহিয়া হোসেন

সিলেট নগরের খাদিমপাড়ায় নির্মাণাধীন ভবন থেকে প্রহরী ইরফান আলীর (৬০) মরদেহ উদ্ধারের ঘটনায় মামলা হয়েছে। নিহতের ছেলে মোশহিদ শুক্রবার (১৬ অক্টোবর) রাতে শাহপরাণ (রহ.) থানায় মামলা দায়ের করেছেন।

গাজীপুরের জেলা প্রশাসক নুরুল করিম ভূঁইয়া বলেন, আগুন লাগার পরপরই সরকারের ঊর্ধ্বতন কর্তৃপক্ষকে বিষয়টি জানানো হয়। ফায়ার সার্ভিস, সেনাবাহিনী, স্থানীয় প্রশাসনসহ সংশ্লিষ্ট সবাই আগুন নিয়ন্ত্রণ ও মানুষের জীবন রক্ষায় নিরলসভাবে কাজ করেছেন। এ সংকটময় সময়ে এগিয়ে আসা সবার প্রতি তিনি কৃতজ্ঞতা জানান।

ঢাকা ও পার্শ্ববর্তী এলাকায় আকাশ আংশিক মেঘলা এবং আবহাওয়া শুষ্ক থাকতে পারে। এ সময় পশ্চিম অথবা দক্ষিণ-পশ্চিম দিক থেকে ঘণ্টায় ৮ থেকে ১২ কিলোমিটার বেগে বাতাস বয়ে যেতে পারে।

রাজধানীর বনানী এলাকার একটি বহুতল ভবনে অগ্নিকাণ্ডের ঘটনা ঘটেছে।

একদল লোক মিছিল করতে এসে জড়ো হলে পুলিশ তাদের ছত্রভঙ্গ করে দেয়। এ সময় তারা কয়েকটি ককটেল বিস্ফোরণ ঘটিয়ে ওই এলাকা ছেড়ে চলে যায়। আমরা তিনজনকে আটক করে জিজ্ঞাসাবাদ করছি।
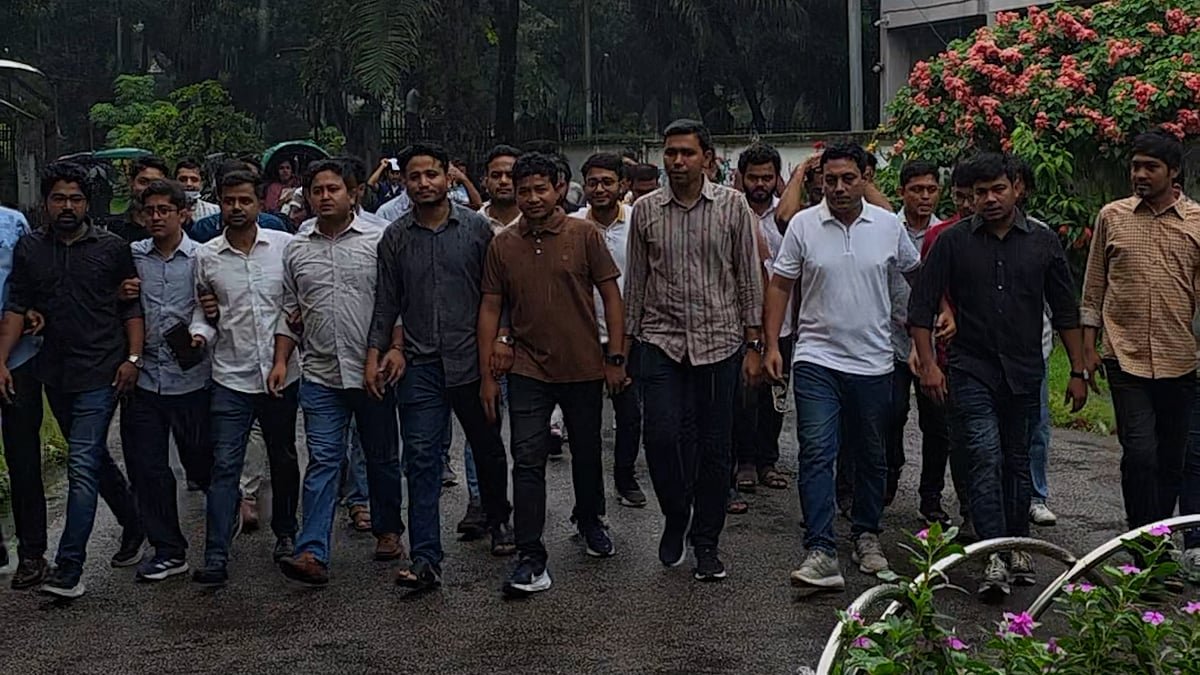
ছাত্রদলের আবেদনের পরিপ্রেক্ষিতে ঢাকা বিশ্ববিদ্যালয় ক্যাম্পাসে ২০০টি ডাস্টবিন স্থাপন করতে যাচ্ছে ঢাকা দক্ষিণ সিটি করপোরেশন। ১৭ সেপ্টেম্বর সংবাদিকদের এ তথ্য জানান ঢাবি ছাত্রদলের সভাপতি গণেশ চন্দ্র রায়। বিস্তারিত ভিডিওতে...
বাবার হাত ধরে স্কুল থেকে ফিরেছিল সকাল। মসজিদের সামনে খেলতে গিয়ে আর বাড়ি ফেরেনি সাত বছরের শিশুটি। আট বছর পেরিয়ে গেলেও তার অপেক্ষায় পরিবার। আবার কার্টুন দেখতে দেখতে যাদব কখন যে বাড়ির বাইরে চলে গেছে, তা জানে না তার পরিবারের কেউ। অন্যদিকে মাহি রাগ করে ঘর ছেড়ে ১১ দিন পর নিজেই ফিরে এসেছে। তিনটি ঘটনা তিন রকম বাস্তবতা। কিন্তু প্রশ্ন একটাই, শিশুরা নিখোঁজ হচ্ছে কেন, আর নিখোঁজ হওয়ার পর তাদের কতজনের সন্ধান মিলছে? সকালের পরিবার জানিয়েছে, নিখোঁজের সময় সিসিটিভির ফুটেজে লাল জ্যাকেট পরিহিত দুজনকে তাদের ছেলেকে রিকশায় করে নিয়ে যেতে দেখা গেলেও দীর্ঘ আট বছর পেরিয়ে গেলেও তারা আর সকালের খোঁজ পাননি। তারা দাবি করেন, ছেলেকে অপহরণ করা হয়েছে। তবে কী উদ্দেশ্যে অপহরণ করা হতে পারে, সেই ব্যাখ্যা জানেন না সকালের বাবা ইসমাইল। দীর্ঘ সময় পেরিয়ে গেছে। ছেলেকে ফেরাতে লাখ লাখ টাকা খরচ করলেও এখন পর্যন্ত মুক্তিপণ চেয়ে কোনো ফোনও পাননি তিনি। এদিকে, গত ৩০ জুলাই প্রতিদিনের মতো ছেলে যাদবকে তার দাদুর কাছে রেখে ঢাকার সাভার এলাকার নিজ কর্মস্থলে গিয়েছিলেন পোশাকশ্রমিক অর্চনা রানী দাস। এর কিছুক্ষণ পর ফোনে জানতে পারেন ছেলে নিখোঁজের ঘটনা। এরপর থেকে এখন পর্যন্ত এত খোঁজাখুঁজির পরও সন্ধান মেলেনি যাদবের। পরিবারের ভাষ্য, টিভি দেখতে দেখতে বাসার বাইরে বের হয়েছিল যাদব। তবে আর ফিরে আসেনি সে। যাদবকে কেউ নিয়ে গেছে, নাকি নিজে থেকে কোথাও চলে গেছে, সে বিষয়ে স্পষ্ট করতে পারেনি তার পরিবার। একই সঙ্গে মুক্তিপণের জন্যও কোনো ফোন পাননি তারা। পরিবারের ছোট সদস্যদের হারিয়ে যাওয়া এবং পুরোপুরি নিখোঁজ হওয়ার বিষয়টি মেনে নিতে পারছেন না কেউ। ফলে প্রশ্ন তুলছেন, কোথায় হারিয়ে গেল তাদের স্বজন? আরও পড়ুন ১৫ হাজার শিশু নিখোঁজের কারণ জানালো পুলিশ, এখনো উদ্ধার হয়নি ২ হাজার সম্প্রতি বিভিন্ন গণমাধ্যমে ২০২৬ সালের জানুয়ারি থেকে জুলাই পর্যন্ত দেশে ১৫ হাজারের বেশি শিশু নিখোঁজ হওয়ার খবর প্রকাশ হয়। তবে এসব প্রতিবেদনে নিখোঁজ শিশুদের কতজন উদ্ধার হয়েছে বা পরিবারের কাছে ফিরে এসেছে, তা উল্লেখ না থাকায় শিশু নিখোঁজের পূর্ণাঙ্গ চিত্র প্রতিফলিত হয়নি বলে জানায় পুলিশ সদর দপ্তর। শূন্য থেকে ৯ বছর বয়সী শিশুরা সাধারণত পরিবারের সদস্যদের সঙ্গে অপরিচিত স্থানে গিয়ে পথ হারানো, পরিবারের সদস্যদের নাম-ঠিকানা বলতে না পারা কিংবা একা বাড়ি ফেরার সময় অন্যত্র চলে যাওয়ার কারণে নিখোঁজ হয়। গত ৩ সেপ্টেম্বর পুলিশ সদর দপ্তর থেকে পাঠানো এক সংবাদ বিজ্ঞপ্তিতে বলা হয়, চলতি বছরের জানুয়ারি থেকে জুলাই পর্যন্ত দেশে ১৫ হাজার ৭১৭ শিশুর নিখোঁজের জিডি হয়েছে। এর মধ্যে ১৩ হাজার ৬৭৯ জনকে উদ্ধার করা হয়েছে বা তারা পরিবারের কাছে ফিরে এসেছে। তবে এখনো নিখোঁজ ২ হাজার ৩৮ শিশু, যা মোট নিখোঁজের প্রায় ১৩ শতাংশ। পুলিশের তথ্য অনুযায়ী, চলতি বছরের প্রথম সাত মাসে শূন্য থেকে ৯ বছর বয়সী ৪৭৪ শিশুর নিখোঁজের জিডি হয়েছে। এর মধ্যে ৪০৬ জনকে উদ্ধার করা হয়েছে এবং ৬৮ জন এখনো নিখোঁজ। ১০ থেকে ১৭ বছর বয়সীদের ক্ষেত্রে অভিমান, পড়ালেখার চাপ, অনৈতিক কাজে জড়িয়ে পড়ার পর লজ্জায় পালিয়ে থাকা, স্বাধীনভাবে জীবনযাপনের আকাঙ্ক্ষা, পরিবারের কাছ থেকে অর্থ বা অন্য সুবিধা নেওয়ার চেষ্টা, পারিবারিক কলহ ও অশান্তি এবং বন্ধু বা সহপাঠীদের প্রভাবকে নিখোঁজ হওয়ার কারণ হিসেবে চিহ্নিত করেছে পুলিশ। এছাড়া ১০ থেকে ১৭ বছর বয়সী শিশু নিখোঁজের সংখ্যা ১৫ হাজার ২৪৩। তাদের মধ্যে ১৩ হাজার ২৭৩ জন উদ্ধার হয়েছে এবং এক হাজার ৯৭০ জন এখনো নিখোঁজ। পুলিশ হেডকোয়ার্টার্স বলছে, সম্প্রতি বিভিন্ন গণমাধ্যমে ২০২৬ সালের জানুয়ারি থেকে জুলাই পর্যন্ত দেশে ১৫ হাজারের বেশি শিশু নিখোঁজ হওয়ার খবর প্রকাশ হয়েছে। তবে এসব প্রতিবেদনে নিখোঁজ শিশুদের কতজন উদ্ধার হয়েছে বা পরিবারের কাছে ফিরে এসেছে, তা উল্লেখ না থাকায় শিশু নিখোঁজের পূর্ণাঙ্গ চিত্র প্রতিফলিত হয়নি। এতে জনমনে বিভ্রান্তি সৃষ্টি হওয়ার আশঙ্কা রয়েছে। এ বিষয়ে স্থানীয় পর্যায়ে সংশ্লিষ্ট থানার মাধ্যমে যাচাই-বাছাই করে পুলিশ বলছে, সাত মাসে নিখোঁজ হওয়া মোট ১৫ হাজার ৭১৭ শিশুর মধ্যে ২ হাজার ৩৮ জন এখনো উদ্ধার হয়নি। আরও পড়ুন নিখোঁজ শিশুদের উদ্ধারে রাষ্ট্রীয় পদক্ষেপ চান স্বজনরা পুলিশ সদর দপ্তর বলছে, শূন্য থেকে ৯ বছর বয়সী শিশুরা সাধারণত পরিবারের সদস্যদের সঙ্গে অপরিচিত স্থানে গিয়ে পথ হারানো, পরিবারের সদস্যদের নাম-ঠিকানা বলতে না পারা কিংবা একা বাড়ি ফেরার সময় অন্যত্র চলে যাওয়ার কারণে নিখোঁজ হয়। ১০ থেকে ১৭ বছর বয়সীদের ক্ষেত্রে অভিমান, পড়ালেখার চাপ, অনৈতিক কাজে জড়িয়ে পড়ার পর লজ্জায় পালিয়ে থাকা, স্বাধীনভাবে জীবনযাপনের আকাঙ্ক্ষা, পরিবারের কাছ থেকে অর্থ বা অন্য সুবিধা নেওয়ার চেষ্টা, পারিবারিক কলহ ও অশান্তি এবং বন্ধু বা সহপাঠীদের প্রভাবকে নিখোঁজ হওয়ার কারণ হিসেবে চিহ্নিত করেছে পুলিশ। পুলিশ আরও জানিয়েছে, বর্তমানে অনলাইন জিডি সুবিধা চালু হওয়ায় নিখোঁজ সংক্রান্ত জিডির সংখ্যা উল্লেখযোগ্যভাবে বেড়েছে। পুলিশ সদর দপ্তরের তথ্য অনুযায়ী, ২০২৩ সালে শিশু নিখোঁজের জিডি হয়েছিল ১৭ হাজার ৮০৮টি। ২০২৪ সালে তা কমে ১৬ হাজার ৪১৪ হলেও ২০২৫ সালে বেড়ে দাঁড়ায় ২২ হাজার ৫৫০টিতে। গত ৩০ আগস্ট ময়মনসিংহের আকুয়া পূর্ব নয়াপাড়া থেকে নিখোঁজ হয় ১৪ বছর বয়সী সপ্তম শ্রেণির শিক্ষার্থী মাহি। টানা ১০ দিন নিখোঁজ থাকলেও আইনশৃঙ্খলা বাহিনীর সদস্য ও পরিবারের কেউই তার হদিস মেলাতে পারেননি। এরপর ১১তম দিনে নিজেই অবস্থান জানায় মাহি। ফিরে যায় বাড়িতে। মাহির পরিবারের সঙ্গে কথা হয় জাগো নিউজের। পরিবার জানায়, ৩০ আগস্ট (রোববার) মায়ের মোবাইল ফোন নিয়ে দুই ভাইয়ের মনোমালিন্য হয়। এরপর মাহি রাগ করে ৫০ টাকা নিয়ে বাসা থেকে বের হয়ে যায়। পরে রাত ৩টার ময়মনসিংহগামী ট্রেনে চড়ে পৌঁছে যায় রাজধানীর কমলাপুরে। বিভিন্ন হোটেলে ঘুরে একটি কাজ জোগাড় করে। সারারাত কাজ শেষে ক্লান্ত শরীরে সারাদিন ঘুমিয়ে পার করে অনেকটাই পরিবারের কথা ভুলে থাকত সে। পরে এভাবেই কেটে যায় ১১ দিন। পরিবার অনেক খোঁজাখুঁজি করেও তার সন্ধান পায়নি। ১১ দিন পর গত ৯ সেপ্টেম্বর নিজে থেকেই বাড়িতে ফোন দিয়ে নিজের অবস্থানের কথা জানায় মাহি। এরপর তাকে উদ্ধার করে বাড়িতে ফিরিয়ে নেওয়া হয়। তিনি আমার কেসটা পিবিআইতে হ্যান্ডওভার করেন। সে সময় একটা মাত্র ক্লু—সিসিটিভির একটা ফুটেজ ছিল। যেখানে দেখা যাচ্ছিল আমার ছেলেকে দুজন রিকশায় বসিয়ে নিয়ে যাচ্ছে। কিন্তু তাদের চেহারা দেখা যায় না। এরপর পিবিআইয়ের সিআইজি বিভিন্ন জায়গায় আমার মামলার তদন্ত হলেও ছেলেকে আর খুঁজে পাইনি। কী বলছে ভুক্তভোগী পরিবার ২০১৮ সালের ২১ জানুয়ারি রাজধানীর লালবাগের খান মোহাম্মদ মসজিদ এলাকা থেকে হারিয়ে যায় ইসমাইল হাসানের ছেলে সকাল। সে সময় সকালের বয়স ছিল ৭ বছর। নিখোঁজ সকালের বাবা ইসমাইল হাসান রাজন বলেন, ‘খান মোহাম্মদ মসজিদের ওখানে আমার ছেলে খেলছিল। ওখানে লাল জ্যাকেট পরা একটা লোক আসছে। এসে বলছে, চলো তোমাকে ভিডিও গেমস খেলতে নিয়ে যাই। এই কথা বলে নিয়ে গেছে। আমি তখন বাসায় ঘুমিয়ে ছিলাম। অন্য বাচ্চাদের কাছে শুনেছি। এর ঘণ্টাখানেক আগে আমি আমার ছেলেকে স্কুল থেকে নিয়ে আসি। বিকেল সাড়ে ৩টায় স্কুল ছুটি হয়েছে। এরপর আমি ওকে বাসায় নিয়ে আইসা, বাসায় ঘুমায় গেছি। ও (নিখোঁজ ছেলে) কী করছে, খাওয়া-দাওয়া কইরা প্রতিদিনের মতো ওই মসজিদের সামনে খেলতে যায়। ঠিক পৌনে ৫টায় হঠাৎ সবাই চিল্লাচিল্লি, কান্নাকাটি করে। এই সকালরে জানি কে নিয়ে গেছে—এভাবে চিল্লাপাল্লা করছে। পরে আমি দৌড়াইতে দৌড়াইতে গেছি। আমার বন্ধু যারা ছিল, তাদের দিয়ে চারদিকে হোন্ডা ছাড়ছি। কোনো জায়গায় পাইনি। পরে মাইকিং করা হয়েছে। অনেক খোঁজাখুঁজি করছি, পাইনি। ছেলের জন্য কাঁদতে কাঁদতে ব্রেইন স্ট্রোক পর্যন্ত করেছি। স্ট্রোক করে এক সাইড পঙ্গু হয়ে গেছি। এখন আমি প্যারালাইজড রোগী।’ আরও পড়ুন শিশুরা হারিয়ে যাচ্ছে কোথায়, কেন? থানার সহযোগিতা সম্পর্কে জানতে চাইলে তিনি বলেন, ‘সেসময় বেগম খালেদা জিয়া গ্রেফতার হয়েছিলেন। থানা সেই সময় ভিআইপি কেস নিয়ে ব্যস্ত ছিল। আমার কেসের উন্নতি না দেখে আমি পুলিশ হেডকোয়ার্টার্সে গিয়ে আইজির সঙ্গে দেখা করি। সেই সময় আইজিপি ছিলেন জাবেদ পাটোয়ারী। তার সঙ্গে দেখা করি। তাকে সব বুঝিয়ে বললে তিনি আমার কেসটা পিবিআইতে হ্যান্ডওভার করেন। সে সময় একটা মাত্র ক্লু—সিসিটিভির একটা ফুটেজ ছিল। যেখানে দেখা যাচ্ছিল আমার ছেলেকে দুজন রিকশায় বসিয়ে নিয়ে যাচ্ছে। কিন্তু তাদের চেহারা দেখা যায় না। এরপর পিবিআইয়ের সিআইজি বিভিন্ন জায়গায় আমার মামলার তদন্ত হলেও ছেলেকে আর খুঁজে পাইনি।’ পরিবারে স্ত্রী ও এক মেয়ে। মেয়ের বয়স ২১ বছর। আর নিখোঁজ ছেলের বর্তমান বয়স প্রায় ১৬ বছর। মেয়ে তেজগাঁও কলেজে অনার্স প্রথম বর্ষের শিক্ষার্থী। পরিবার কীভাবে চলে জানতে চাইলে তিনি বলেন, ‘মানুষের সাহায্যে চলে। আমি একসময় কন্ট্রাক্টর ছিলাম। পরে আমার জমানো যা ছিল, আমার স্ত্রীর যত সোনা ছিল, সব বিক্রি করে ফকির-কবিরাজ-তান্ত্রিক—বাংলাদেশের এমন কোনো জায়গা নেই যেখানে আমি না গেছি। সে সময় আমার নগদ টাকা ছিল ২৭ লাখ টাকা। এই ২৭ লাখ টাকা শুধু ফকিরে খাইছে। এই ফকিরেই আজ আমারে রাস্তার ফকির বানিয়ে দিয়েছে। আজ আমরা টোটালি নিঃস্ব। আত্মীয়স্বজন, বন্ধু, এলাকার বড় ভাই-ছোট ভাই—সবার সহযোগিতায় আজ আমার সংসার চলে।’ গত ৩০ জুলাই রাজধানীর সাভার এলাকা থেকে নিখোঁজ হয় গার্মেন্টসকর্মী অর্চনা রানীর ছেলে যাদব কর্মকার (৫)। অর্চনা রানী জাগো নিউজকে বলেন, ‘আমি একজন পোশাক শ্রমিক। গত জুলাই মাসের ৩০ তারিখ প্রতিদিনের মতোই অফিসে চলে যাই। এর দুই ঘণ্টা পরে আমার বাবা আমাকে ফোন দিয়ে বলে, মা, দাদুরে পাওয়া যাচ্ছে না। তা আমি কই, যাদবরে পাওয়া যাচ্ছে না। ও গেছে কই?’ আরও পড়ুন কাফরুলে শিশু অপহরণের অভিযোগে গ্রেফতার নারী কারাগারে ‘আমার বাবা আমার বাসায় আমার সঙ্গে থাকে। গরিব মানুষ আমরা। আমি ডিউটি করি, আর আমার বাবা ছেলেরে সঙ্গে সঙ্গে দেখে রাখে। আমি অফিসে গেলে আমার ছেলে নাকি বাবারে বলেছে, দাদু দোকানে যাব। তখন বাবা বলেছে, বৃষ্টি কমলে আমরা দোকানে যাব। তখন বাবা বলছে, তুমি আমার কাছে একটু ঘুমাও। এরপর আমার ছেলে নাকি বলছে, দাদু কার্টুন ছেড়ে দাও, আমি কার্টুন দেখি। এরপর বাবা কার্টুন চালিয়ে দিয়ে ঘুমিয়ে গেছে। এরপর ঘুম থেকে ফাল দিয়ে উঠে দেখে যাদব নেই। পরে আমি এসে কোনো খোঁজ না পেয়ে অটো নিয়ে পুরো এলাকায় মাইকিং করেও খোঁজ পাইনি।’ ‘পরে ওইদিন আবার থানায় গেছি। গিয়ে আমি সব বললাম। তখন তারা আমাকে বললো, ২৪ ঘণ্টা না গেলে জিডি নেবে না। পরে আমরা বললাম, একটা বাচ্চা মানুষ—২৪ ঘণ্টার মধ্যে কিছু একটা হয়ে যেতে পারে। পরে কী করব? জিডি নিলো না, চলে আসলাম। পরদিন গিয়ে জিডি করলাম। এই জিডি যার দায়িত্বে দিয়েছে, উনি যায়-আসে তদন্ত করে। আজ পর্যন্ত এটাই চলছে। কোনো গুরুত্ব দিচ্ছে না।’—এই বলে কান্না করতে করতে ছেলের সন্ধান চান তিনি। কোনো সময় মুক্তিপণ চেয়ে ফোন এসেছে কি না জানতে চাইলে তিনি বলেন, ‘না, এমন কোনো ফোন আসেনি।’ আগস্ট মাসের ৩০ তারিখ রোববার বনানী সৈনিক ক্লাব ফুটওভার ব্রিজে জুতা কিনতে গিয়ে বড় মেয়ে সাইবাকে (৪) হারিয়ে ফেলেন বিথী। বিথী জাগো নিউজকে বলেন, ‘আগস্ট মাসের ৩০ তারিখ রোববার বিকেল আনুমানিক ৫টা। আমি আমার মাইয়া দুইডারে লইয়া বিকালে সৈনিক ক্লাব ফুটওভার ব্রিজে জুতা কিনতে গেছিলাম। বড় মেয়ের জন্য জুতা কিনতে গেছি। ছোট মেয়ের বয়স ১ বছর। ও আমার কোলে। আর বড় মেয়ের হাতটা ছেড়ে জুতা দেখছি, দাম-দর করে জুতাটা কিনছি। এরপর পিছে তাকায় দেখি আমার মেয়ে নেই। ব্রিজের ওপর ছিলাম। সঙ্গে সঙ্গেই আমার মায়েডারে খুঁজছি, যে গেল কই। খুঁজে দেখি আশপাশের কোনো জায়গায় নেই। পায়ে হেঁটে যতটুকু খোঁজা যায়, সবটুকু খুঁজছি। আশপাশে যত জায়গা আছে, সব খুঁজে ফেলেছি।’ তিনি বলেন, ‘বনানীর সোসাইটিতে আমি কাজ করতাম। এরপর মেয়েকে খুঁজে না পেয়ে সঙ্গে সঙ্গে আমার স্বামীকে ফোন দিয়ে বলেছি, সাইবার আব্বু, আমি তো সাইবারে পাইতেছি না। জুতা কিনতে গিয়ে হাতটা ছাড়ছি আর সাইবারে খুইজ্জা পাইতাছি না। এরপর সঙ্গে সঙ্গে ওর আব্বু চলে আসলো। আমরা দুজন মিলে অনেক খুঁজছি, কিন্তু কোথাও পাইনি। পরে ৭টার দিকে থানায় গিয়ে কইলাম—স্যার, আমার মাইয়াটা হারায় গেছে। তখন স্যার বলে, তোমাদের বাচ্চা তোমরা খেয়াল রাখো না কেন? তোমাদের বাচ্চা হারায় গেছে, এইডা কি আমরা খুঁজে দিবো? তারপর বলে, ২৪ ঘণ্টার আগে জিডি নেওয়া হয় না। যাও, আরও খোঁজো।’ আরও পড়ুন গোসলে নেমে দুই রোহিঙ্গা শিশু নিখোঁজ, একজনের মরদেহ উদ্ধার ‘তারপর আমরা গিয়ে আবার সবদিকে অনেক খুঁজলাম। রাত ১০টার দিকে আবার থানায় গিয়ে বললাম—স্যার, এমন জায়গা বাদ নেই যে খুঁজিনি। পুরো বনানী হেঁটে হেঁটে খুঁজেছি, কিন্তু আমার মাইয়ারে তো পাইলাম না। এরপরও আমার জিডি নিলো না। আমি আমার আম্মুরে ফোন দিলাম—আম্মু, আমার মাইয়াডা হারায় গেছে। থানাতো জিডি নিতেছে না। পরদিন সকালেই আম্মু চলে আসছে। এসে আমার সঙ্গে থানায় গিয়ে অনেক অনুরোধ করার পরও জিডি নিলো না। পরে আম্মু এক ম্যাডামরে ধরছে। আম্মু ম্যাডামরে সবকিছু বুঝাইয়া বললো। পরে বড় ওসির সঙ্গে কথা বইলা জিডির অনুমোদন করায় দিলো। পরে ওইদিনও জিডি হলো না। কইলো, আজকে সার্ভারের সমস্যা। আপনারা কালকে আসেন। পরদিন মঙ্গলবার আবার গেলাম। আমার মাইয়া হারাইছে রোববার আর মঙ্গলবার ৩টায় জিডিটা হাতে দেছে।’ মহিলা পরিষদের উদ্বেগ এদিকে, রাজধানীসহ দেশের বিভিন্ন জায়গায় সম্প্রতি শিশু নিখোঁজ ও গুম হওয়ার ঘটনায় গভীর উদ্বেগ প্রকাশ করেছে বাংলাদেশ মহিলা পরিষদ। সোমবার (৭ সেপ্টেম্বর) সংগঠনের সভাপতি ফওজিয়া মোসলেম ও সাধারণ সম্পাদক মালেকা বানু স্বাক্ষরিত এক বিবৃতিতে এ উদ্বেগ জানানো হয়। বিবৃতিতে বলা হয়েছে, সম্প্রতি রাজধানীসহ দেশের বিভিন্ন অঞ্চলে শিশুদের নিখোঁজ ও গুম হওয়ার ঘটনা ঘটছে। নিখোঁজ শিশুদের কেউ কেউ বাড়ির সামনে খেলা করতে গিয়ে, স্কুল থেকে বাসায় ফেরার পথে, বিভিন্ন সময়ে নানা ধরনের প্রলোভনের শিকার হয়ে, অপরিচিত স্থানে ঘুরতে গিয়ে পথ ভুলে যাওয়ার কারণে নিখোঁজ হচ্ছে। চলতি বছর সাত মাসে দেশের বিভিন্ন অঞ্চলে শিশু নিখোঁজ ও গুম হয়ে যাওয়ার ঘটনা আতঙ্কজনক। উদ্বেগজনকভাবে শিশু নিখোঁজ বেড়ে যাওয়া সাধারণ জনগণের মধ্যে একটি নিরাপত্তাহীনতার শঙ্কা তৈরি করছে এবং সামগ্রিক আইনশৃঙ্খলা পরিস্থিতির অবনতির সূচক তৈরি করছে। বিবৃতিতে বলা হয়েছে, দীর্ঘদিন নিখোঁজ থাকা শিশু কোনো পাচার চক্রের শিকার হচ্ছে কি না বা কোনো অসাধু অপরাধজগতে পা রাখছে কি না, তা নিয়ে জনমনে আশঙ্কা তৈরি হচ্ছে। আকস্মিকভাবে শিশু নিখোঁজ হওয়ার ঘটনা সামাজিক নিরাপত্তার ঘাটতির বিষয়টি সামনে নিয়ে আসছে। আরও পড়ুন নিখোঁজের পাঁচদিন পর ২ বছরের শিশু উদ্ধার নিখোঁজ শিশুদের সন্ধানে সংশ্লিষ্ট প্রশাসনের নজরদারি ও প্রয়োজনীয় ব্যবস্থা গ্রহণের আহ্বান জানিয়েছে বাংলাদেশ মহিলা পরিষদ। একই সঙ্গে শিশু নিখোঁজের সঙ্গে জড়িত অপরাধী চক্রকে চিহ্নিত করে তাদের বিরুদ্ধে আইনগত ব্যবস্থা গ্রহণসহ যথাযথ শাস্তি নিশ্চিতের দাবি জানিয়েছে। এদিকে, সারাদেশে উদ্বেগজনক হারে শিশু নিখোঁজের ঘটনায় সরকারকে আইনি নোটিশ দেওয়া হয়েছে। রোববার (৬ সেপ্টেম্বর) ব্যারিস্টার ইশরাত হাসান সরকারকে এ নোটিশ দেন। এই সাত মাসে যত শিশু অপহরণ হয়েছে, তার মধ্যে বেশিরভাগ হয়েছে জয়পুরহাটে। আমাদের হিসাব অনুযায়ী, সারাদেশে অপহৃত শিশুদের মধ্যে ৩৫ শতাংশ জয়পুরহাটের। আমাদের যে হিউম্যান রাইটস ডিফেন্ডার আছে, তারা তাদের বাড়ি গিয়েছে। তাদের বাবা-মায়ের কাছে এ বিষয়ে কথা বলতে চেয়েছে। অধিকাংশই বলেছে, আমরা এ বিষয়ে কথা বলতে চাই না। নোটিশে সারাদেশে উদ্বেগজনক হারে শিশু নিখোঁজের ঘটনা প্রতিরোধ, নিখোঁজ শিশুদের দ্রুত সন্ধান ও উদ্ধার, কেন্দ্রীয় মিসিং চিলড্রেন ডেটাবেজ/পোর্টাল প্রতিষ্ঠা ও কার্যকর মিসিং চাইল্ড অ্যালার্ট সিস্টেম চালুসহ প্রয়োজনীয় ব্যবস্থা গ্রহণের কথা বলা হয়। অপহরণের চেয়ে নিখোঁজ বেশি শিশু নিখোঁজের বিষয়ে জানতে চাইলে মানবাধিকার সংস্থা মানবাধিকার সংস্কৃতি ফাউন্ডেশনের (এমএসএফ) প্রধান নির্বাহী কর্মকর্তা অ্যাডভোকেট সাইদুর রহমান জাগো নিউজকে বলেন, ‘অপহরণের চেয়ে নিখোঁজের সংখ্যাটা বেশি। এমন অপহরণ আবার হচ্ছে না যে ওদের কাছ থেকে মুক্তিপণ চাচ্ছে।’ ‘অনেকেই সন্তান নিখোঁজ হলে জানায় না’ উল্লেখ করে তিনি বলেন, ‘এই সাত মাসে যত শিশু অপহরণ হয়েছে, তার মধ্যে বেশিরভাগ হয়েছে জয়পুরহাটে। আমাদের হিসাব অনুযায়ী, সারাদেশে অপহৃত শিশুদের মধ্যে ৩৫ শতাংশ জয়পুরহাটের। আমাদের যে হিউম্যান রাইটস ডিফেন্ডার আছে, তারা তাদের বাড়ি গিয়েছে। তাদের বাবা-মায়ের কাছে এ বিষয়ে কথা বলতে চেয়েছে। অধিকাংশই বলেছে, আমরা এ বিষয়ে কথা বলতে চাই না। জয়পুরহাটের কেউ এ বিষয়ে কথা বলতে চায়নি। বলে, আমাদের শিশু নিখোঁজ হয়েছে, আমরা কাউকে বলিনি, থানায় যাইনি—আপনারা কেন আমাদের ঝামেলা করছেন।’ তিনি বলেন, ‘যদি আইনি ঝামেলা বা জিডি করতে গিয়ে কোনো ধরনের প্রতিবন্ধকতার মুখোমুখি হয়, সে ক্ষেত্রে আমাদের বললে আমরা তাদের সহযোগিতা করবো।’ মনোরোগ বিশেষজ্ঞের পরামর্শ শিশু ও কিশোর মনোরোগ বিশেষজ্ঞ, জাতীয় মানসিক স্বাস্থ্য ইনস্টিটিউটের সহকারী অধ্যাপক ডা. সাদিয়া আফরিন জাগো নিউজকে বলেন, কিশোর-কিশোরীদের মধ্যে বাবা-মায়ের সঙ্গে মতপার্থক্য বা দ্বন্দ্ব, স্কুলে বুলিং এবং পারিবারিক পরিবেশে সমস্যা থাকলে অনেক সময় এ ধরনের প্রবণতা দেখা যায়। বাবা-মায়ের মধ্যে বিচ্ছেদ বা দাম্পত্য কলহের কারণেও শিশুরা আবেগীয় পরিবর্তনের মধ্য দিয়ে যায়। তখন রাগ বা আবেগের বশে হঠাৎ বাসা থেকে বের হয়ে যাওয়া কিংবা বন্ধুদের সঙ্গে চলে যাওয়ার প্রবণতা তৈরি হতে পারে। তিনি বলেন, আচরণগত সমস্যার ক্ষেত্রে অনেক সময় শিশুরা এতটাই আবেগপ্রবণ ও সিদ্ধান্তে আবেগনির্ভর হয়ে পড়ে যে, বাবা-মায়ের অনুমতি ছাড়াই বাসার বাইরে চলে যায়। কিশোর-কিশোরীদের মধ্যে পরিবারে যতটা নিরাপদ, বাইরের জগৎ কতটা ঝুঁকিপূর্ণ, এ বিষয়ে যথেষ্ট পরিপক্বতা থাকে না। ফলে তাদের সহজেই ফুসলিয়ে কোথাও নিয়ে যাওয়া বা অপহরণ করা সম্ভব হয়। ডা. সাদিয়া আফরিন বলেন, শিশু অপহরণ বা তাদের শিশুশ্রমে নিয়োজিত করা বড় ধরনের অপরাধ। তাই পরিবারে শিশুদের নিরাপত্তা নিশ্চিত করার পাশাপাশি কিশোর-কিশোরীদের আবেগীয় ও সামাজিক পরিবর্তন সম্পর্কে বাবা-মায়ের সচেতন থাকা জরুরি। রাগের সময় ‘বাসা থেকে বের হয়ে যা’, এ ধরনের কথা বলা থেকেও অভিভাবকদের বিরত থাকতে হবে। তিনি আরও বলেন, শিশু হঠাৎ চুপ হয়ে গেলে, অতিরিক্ত রাগারাগি করলে বা আচরণে অস্বাভাবিক পরিবর্তন দেখা দিলে বিষয়টি গুরুত্ব দিয়ে দেখতে হবে। কিশোর-কিশোরীদের মানসিক ও সামাজিক পরিবর্তন সম্পর্কে অভিভাবকরা সচেতন হয়ে তাদের বোঝার চেষ্টা করলে রাগের বশে বাসা থেকে বের হয়ে যাওয়া বা দীর্ঘ সময় অনুমতি ছাড়া বাইরে থাকার প্রবণতা কমানো সম্ভব। কেআর/এসএইচএস/এমএফএ
রাজধানীর যাত্রাবাড়ী থেকে চার ছিনতাইকারীকে গ্রেফতার করেছে কাউন্টার টেরোরিজম অ্যান্ড ট্রান্সন্যাশনাল ক্রাইম (সিটিটিসি)। গ্রেফতাররা হলেন- মো. রনি (২৯), মো. হৃদয় গাজী (২৬), রহিম হাসান ওরফে ইয়াহিয়া (২৫) ও মোহাম্মদ ফয়সাল (২৬)। শনিবার (১২ সেপ্টেম্বর) সকাল সাড়ে ১০টার দিকে সিটি-ইন্টেলিজেন্স অ্যানালাইসিস বিভাগের একটি দল যাত্রাবাড়ীর শনির আখড়া এলাকায় অভিযান চালিয়ে তাদের গ্রেফতার করে। আরও পড়ুন মোহাম্মদপুরে কিশোর গ্যাংয়ের অস্তিত্ব থাকবে না: ডিএমপি কমিশনার রোববার (১৩ সেপ্টেম্বর) ঢাকা মেট্রোপলিটন পুলিশের (ডিএমপি) মিডিয়া অ্যান্ড পাবলিক রিলেশন্স বিভাগের উপ-পুলিশ কমিশনার মো. আকতার হোসেন এ তথ্য জানান। তিনি বলেন, গ্রেফতারদের বিরুদ্ধে রাজধানীসহ দেশের বিভিন্ন থানায় ডাকাতি, দস্যুতা ও চুরিসহ বিভিন্ন অপরাধে মামলা রয়েছে। তাদের বিরুদ্ধে আইনানুগ ব্যবস্থা নেওয়া হয়েছে। কেআর/বিএ
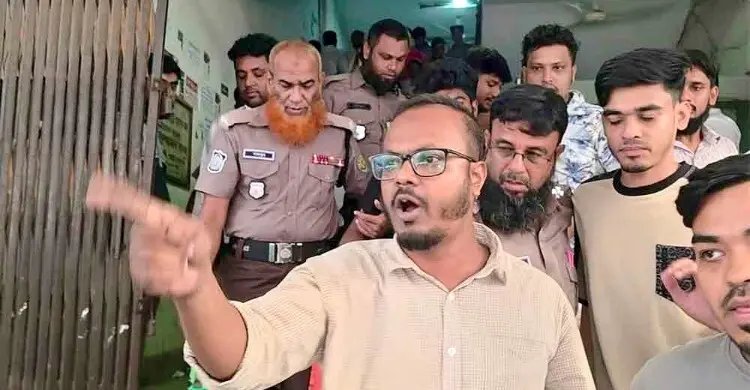
রাজধানীর উত্তরখানে একটি অটো গ্যারেজে গোপনে জড়ো হয়ে নাশকতার পরিকল্পনার অভিযোগে গ্রেফতার আটজনকে চারদিনের রিমান্ডে পাঠিয়েছেন আদালত। পুলিশের দাবি, নিষিদ্ধঘোষিত একটি সংগঠনের সদস্য সন্দেহে তাদের গ্রেফতার করা হয়েছে। এ ঘটনায় আরও কয়েকজনের সম্পৃক্ততা যাচাই এবং নাশকতার পেছনে থাকা ব্যক্তিদের শনাক্ত করতে জিজ্ঞাসাবাদের আবেদন করা হয়। রোববার (১৩ সেপ্টেম্বর) বিকেলে ঢাকার মেট্রোপলিটন ম্যাজিস্ট্রেট সারাহ্ ফারজানা হকের আদালতে রিমান্ড শুনানি হয়। শুনানি শেষে প্রত্যেক আসামির চারদিন করে রিমান্ড মঞ্জুর করেন আদালত। রাষ্ট্রপক্ষের আইনজীবী হারুন অর রশিদ বিষয়টি নিশ্চিত করেন। আরও পড়ুন নাশকতার পরিকল্পনা: আওয়ামী লীগের আরও ২২ জন ৩ দিনের রিমান্ডে রিমান্ডে নেওয়া আসামিরা হলেন- মো. মাজহারুল ইসলাম ওরফে রায়হান (৩২), মো. রাকিব (২৩), মো. তানভীর খান (২৬), মো. আবদুর রহমান (৪০), মো. সিফাত (২০), মো. মাহফুজুর রহমান (২৪), মো. আশিক মিয়া (২৩) ও মো. বকুল আহমেদ ওরফে রাজু (২৪)। যেসব কারণে রিমান্ড মামলার তদন্ত কর্মকর্তা ও উত্তরখান থানার উপপরিদর্শক মো. রফিকুল ইসলাম আট আসামিকে আদালতে হাজির করে পাঁচদিনের রিমান্ডের আবেদন করেন। পুলিশের আবেদনে বলা হয়, ঘটনার প্রকৃত রহস্য উদঘাটন, এ ঘটনার সঙ্গে জড়িত অন্য সহযোগীদের শনাক্ত ও গ্রেফতার এবং নাশকতামূলক কর্মকাণ্ডে উসকানিদাতা বা পৃষ্ঠপোষকদের নাম-ঠিকানা বের করার জন্য আসামিদের জিজ্ঞাসাবাদ প্রয়োজন। তবে আসামিদের পক্ষে আইনজীবী মোস্তাফিজুর রহমান তালুকদার দিপু রিমান্ড বাতিলের আবেদন করেন। রাষ্ট্রপক্ষ থেকে এর বিরোধিতা করা হয়। উভয়পক্ষের শুনানি শেষে আদালত প্রত্যেকের চারদিনের রিমান্ড মঞ্জুর করেন। আরও পড়ুন গুলশানে আওয়ামী লীগের ঝটিকা মিছিল, গ্রেফতার ২৫ জন রিমান্ডে মামলার এজাহার অনুযায়ী, শনিবার রাতে উত্তরখানের পুরানপাড়ার একটি অটো গ্যারেজে নিষিদ্ধ ঘোষিত একটি সংগঠনের কয়েকজন সদস্য একত্রিত হন। সেখানে তারা সরকার ও সাধারণ মানুষের শান্তি-শৃঙ্খলা বিঘ্নিত করা এবং নাশকতামূলক কর্মকাণ্ডের পরিকল্পনা করছিলেন বলে অভিযোগ করা হয়েছে। গোপন সংবাদের মাধ্যমে বিষয়টি জানতে পেরে পুলিশ ওই অটো গ্যারেজে অভিযান চালায়। অভিযানের সময় আটজনকে গ্রেফতার করা হয়। পুলিশের উপস্থিতি বুঝতে পেরে সেখানে থাকা আরও ২৫ থেকে ৩০ জন অজ্ঞাত ব্যক্তি পালিয়ে যান বলে এজাহারে উল্লেখ করা হয়েছে। এ ঘটনায় উত্তরখান থানার এসআই মো. জাহিদ হোসেন বাদী হয়ে ১৯৭৪ সালের বিশেষ ক্ষমতা আইনে মামলা করেন। এমডিএএ/ইএ
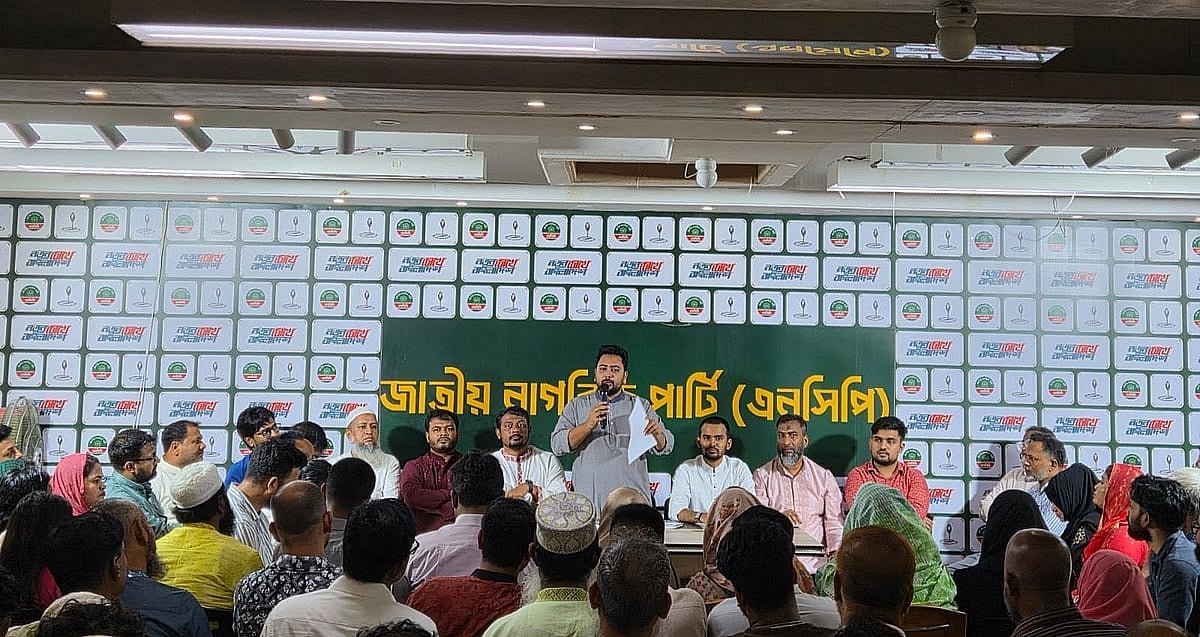
জাতীয় নাগরিক পার্টি (এনসিপি) ঢাকা দক্ষিণ সিটি নির্বাচনে নাসীরুদ্দীন পাটওয়ারী এবং উত্তরে আসিফ মাহমুদ সজীব ভুঁইয়াকে মেয়র প্রার্থী হিসেবে ঘোষণা করেছে। রোববার বিকেলে বাংলামোটরে দলের আহ্বায়ক নাহিদ ইসলাম এ ঘোষণা দেন। সভায় ওয়ার্ডভিত্তিক নাগরিক সমস্যা নিরসন, ‘জুলাই শহীদদের’ পরিবারের পাশে থাকা এবং ‘নিষিদ্ধ আওয়ামী লীগের’ তৎপরতা প্রতিরোধের কৌশল নিয়ে আলোচনা হয়।
রাজধানীর সাউথ পয়েন্ট স্কুল অ্যান্ড কলেজের একটি বহুতল ভবনের ছাদ থেকে নিচে পড়ে এক শিক্ষার্থী গুরুতর আহত হয়েছে। রোববার (১৩ সেপ্টেম্বর) সকাল সাড়ে ১০টার দিকে প্রতিষ্ঠানটির মালিবাগ ক্যাম্পাসে এ ঘটনা ঘটে। আহত শিক্ষার্থীর নাম অমিত ঘোষ (১৬)। সে সাউথ পয়েন্ট স্কুল অ্যান্ড কলেজের মালিবাগ শাখার উচ্চমাধ্যমিকের (দ্বাদশ শ্রেণি) শিক্ষার্থী। বর্তমানে সে শ্যামলীর একটি হাসপাতালে চিকিৎসাধীন। তার অবস্থা সংকটাপন্ন বলে জানিয়েছেন স্কুলটির শিক্ষকরা। প্রত্যক্ষদর্শী শিক্ষক ও অভিভাবকরা জানান, রোববার সকাল ১০টা ৩৫ মিনিটে সাউথ পয়েন্ট স্কুল অ্যান্ড কলেজের মালিবাগ ক্যাম্পাসের ৬ নম্বর ভবনের (১১তলা) ছাদ থেকে নিচে পড়ে যায় সে। উপুড় হয়ে পড়ায় তার নাক-মুখ ও মাথায় গুরুতর জখম হয়। দ্রুত তাকে উদ্ধার করে ঢাকা মেডিকেল কলেজ (ঢামেক) হাসপাতালে নেওয়া হয়। পরে পরিবারের সদস্যরা তাকে সেখান থেকে শ্যামলীর একটি বেসরকারি হাসপাতালে স্থানান্তর করেন। সাউথ পয়েন্ট স্কুলের মালিবাগ ক্যাম্পাসের পঞ্চম শ্রেণির বাংলা মাধ্যমের দিবা শাখার অভিভাবকদের গ্রুপে গণিতের শিক্ষক গোপাল দেবনাথ লিখেছেন, ‘আমাদের দ্বাদশ শ্রেণির একজন শিক্ষার্থী anime নামক মোবাইল গেমে আসক্ত হয়ে আজ ৬ নম্বর ভবনের ১১তলা থেকে লাফ দিয়ে আত্মহত্যার চেষ্টা করে। বর্তমানে সে ঢাকা মেডিকেলে চিকিৎসাধীন। সে সুইসাইড নোট রেখে গেছে। সবাই ওর জন্য দোয়া করবেন।’ বিষয়টি নিয়ে জানতে শিক্ষক গোপাল দেবনাথের সঙ্গে যোগাযোগ করা হলে তিনি জাগো নিউজকে বলেন, ‘৬ নম্বর ভবনের ১১ তলা থেকে লাফ দিয়েছে, এটুকুই শুনেছি। কিন্তু সে লাফ দিয়েছে, নাকি পড়ে গেছে তা জানি না। আর তার ব্যাগে নাকি সুইসাইড নোট পাওয়া গেছে। সবই শুনেছি। আমি কিছু দেখিনি।’ ঘটনার প্রত্যক্ষদর্শী অভিভাবক শাকিলা আক্তার দীপা সাউথ পয়েন্ট স্কুলের একটি ফেসবুক গ্রুপে লিখেছেন, ‘সকাল সাড়ে ১০টার দিকে ইন্টার সেকেন্ড ইয়ারের একটা ছেলে নিজে নিজেই লাফ দিয়েছে। সুইসাইড নোট পাওয়া গেছে ওর ব্যাগে। সঙ্গে সঙ্গে ওকে হাসপাতালে নেওয়া হয়। এখন ওর কী অবস্থা তা বলতে পারছি না।’ তিনি আরও লেখেন, ‘আমাদের সামনেই ঘটনাটা ঘটেছে। এখনো আমার হাত-পা কাঁপছে। স্থির হতে পারছি না। একদম মুখ-চোখ থেতলে গেছে। ছেলেটা তাড়াতাড়ি সুস্থ হয়ে ওঠুক সেই দোয়া করি।’ এদিকে, সুইসাইড নোটে অমিত ঘোষ কী লিখে গেছে, তা জানা যায়নি। তবে কয়েকজন প্রত্যক্ষদর্শী অভিভাবক জানিয়েছেন, ছেলেটা পড়ালেখার চাপের কথা সুইসাইড নোটে লিখে গেছে। তবে কেউ কেউ বলছে, সুইসাইড নোট পাওয়ার বিষয়টি নিশ্চিত নয়। স্কুলের দুজন শিক্ষক বলেন, ৬ নম্বর ভবনের নির্মাণকাজ চলছে। ১১ তলার ছাদ খোলা। সেখানে এখনো কাজ চলছে। শিক্ষার্থীদের সেখানে যাওয়া নিষেধ। তারপরও কেন অমিত ঘোষ সেখানে গিয়েছিল, তা তদন্ত করে দেখা হচ্ছে। বিষয়টি নিয়ে জানতে অধ্যক্ষ মো. শামসুল আলম, উপাধ্যক্ষ জেরিনা ফেরদৌসের সঙ্গে যোগাযোগের চেষ্টা করা হলেও তারা ফোনকল রিসিভ করেননি। অন্যদিকে, গুরুতর আহত অমিত ঘোষের পরিবারের একটি মোবাইল নম্বরে যোগাযোগ করা হলেও তাদের পাওয়া যায়নি। জানতে চাইলে ঢামেক হাসপাতাল পুলিশ ক্যাম্পের পরিদর্শক হাবিবুর রহমান জানান, সকালে আহত শিক্ষার্থী অমিত ঘোষকে ঢামেকে আনা হয়েছিল। প্রাথমিক চিকিৎসা শেষে পরিবারের সদস্যরা তাকে শ্যামলীর একটি হাসপাতালে নিয়ে গেছে। পরিবারের আবেদনের পরিপ্রেক্ষিতে ঢামেক থেকে তার ছাড়পত্র দেওয়া হয়েছে। এএএইচ/এমকেআর
সিলেটের ওসমানীনগরে রীতিমতো ত্রাসের রাজত্ব কায়েম করেছেন উপজেলা নির্বাহী কর্মকর্তা (ইউএনও) মুনমুন নাহার আশা। তার একের পর এক বিতর্কিত ও বেপরোয়া কর্মকাণ্ড জনমনে ত্রাস সৃষ্টি করেছে। ‘আপা’ সম্বোধন করায় জরিমানা করাসহ ক্ষমতার অপব্যবহার, জোরপূর্বক স্বাক্ষর গ্রহণ, দুর্নীতি ও স্বজনপ্রীতির মতো গুরুতর অভিযোগ রয়েছে তার বিরুদ্ধে। গত বছরের ৮ ডিসেম্বর ওসমানীনগরে যোগদানের পর থেকেই ৩৬তম বিসিএসের এই কর্মকর্তার একের পর এক বিতর্কিত কর্মকাণ্ড নিয়ে প্রশ্ন তুলেছেন স্থানীয়রা। বছরজুড়ে আলোচিত ইউএনও মুনমুনের বিরুদ্ধে দুর্নীতি, স্বজনপ্রীতি, ক্ষমতার অপব্যবহার এবং দাপ্তরিক কর্মকর্তাদের সঙ্গে মনোমালিন্যের বিভিন্ন অভিযোগ রয়েছে। সম্প্রতি ‘আপা’ সম্বোধন করায় খাদ্যপণ্য প্রস্তুতকারী প্রতিষ্ঠান বনফুল অ্যান্ড কোংয়ের ওসমানীনগর শাখার এক কর্মচারীকে ৫০ হাজার টাকা জরিমানা করে আলোচনায় আসেন ইউএনও মুনমুন। এ ঘটনার পর তার কর্মকাণ্ডের স্বচ্ছতা, জবাবদিহিতা ও নিরপেক্ষ তদন্তের দাবি জোরালো হয়েছে। ভুক্তভোগী কর্মচারী আব্দুল মান্নানের দাবি, ইউএনও মুনমুনকে ‘আপা’ সম্বোধন করায় ভয় দেখিয়ে ওই জরিমানায় স্বাক্ষর করানো হয়। এ ঘটনা নিয়ে গত বুধবার আমার দেশ অনলাইনে ‘ইউএনওকে আপা সম্বোধন করায় ৫০ হাজার টাকা জরিমানা’ শিরোনামে সংবাদ প্রকাশ হয়। এরপর থেকে ঘটনাটি আড়াল করতে বিভিন্ন বিভ্রান্তিকর বক্তব্য দিতে শুরু করেন ইউএনও মুনমুন। গত বৃহস্পতিবার সরকারি দাপ্তরিক কার্যক্রম চলাকালে ঊর্ধ্বতন কর্তৃপক্ষের অনুমতি ছাড়াই উপজেলা পরিষদ সম্মেলন কক্ষে সংবাদ সম্মেলন করেন ইউএনও মুনমুন। নিজের অবস্থান তুলে ধরতে গিয়ে তিনি অফিসের স্বাভাবিক কার্যক্রম ব্যাহত করেন। সংবাদ সম্মেলনে বনফুলের কর্মচারীকে জরিমানা করে ভ্রাম্যমাণ আদালত পরিচালনার বিষয়ে গণমাধ্যমকর্মীদের করা গুরুত্বপূর্ণ অনেক প্রশ্নের জবাব এড়িয়ে যান তিনি। অভিযানে নিজের ছয় বছরের শিশু কন্যাকে সঙ্গে নেওয়ার বৈধতা, বনফুলের শাখা ব্যবস্থাপক (ম্যানেজার) উপস্থিত থাকা সত্ত্বেও কর্মচারীকে ৫০ হাজার টাকা জরিমানা এবং ভয়ভীতি দেখিয়ে কর্মচারীর স্বাক্ষর নেওয়ার অভিযোগের বিষয়ে কোনো স্পষ্ট ব্যাখ্যা দেননি ইউএনও মুনমুন। ইউএনও মুনমুনের বিরুদ্ধে অভিযোগ রয়েছে, ত্রয়োদশ সংসদ নির্বাচনে সিসিটিভি ক্যামেরা স্থাপন প্রকল্পকের অধীন উপজেলার ৫৪ ভোটকেন্দ্রের মধ্যে ঝুঁকিপূর্ণ ২০ কেন্দ্রে ছয়টি করে ক্যামেরা স্থাপনের জন্য নির্বাচন কমিশন ছয় লাখ ৫৬ হাজার টাকা বরাদ্দ দেয় । কিন্তু ওই টাকা বণ্টন না করে আত্মসাৎ করেন ইউএনও মুনমুন। এছাড়া ইউনিয়ন পরিষদের এক শতাংশ বরাদ্দ খাত থেকে ৪৪ লাখ ৭০ হাজার টাকা, বিভিন্ন শিক্ষাপ্রতিষ্ঠানের নিজস্ব ফান্ড থেকে ৫০ হাজার টাকা এবং ভোটকেন্দ্রে ব্যবহৃত বিভিন্ন মাধ্যমিক বিদ্যালয় থেকে ৫০ হাজার টাকা সংগ্রহ করা হয়। সব মিলিয়ে প্রায় কোটি টাকার প্রকল্প গ্রহণ করা হয়। অথচ প্রকৃত সরকারি প্রাক্কলন অনুযায়ী ব্যয় হওয়ার কথা ছিল মাত্র ১৭ লাখ ৭১ হাজার টাকা। অভিযোগ রয়েছে, নির্বাচন কমিশনের বরাদ্দ গোপন রেখে ১০ ফেব্রুয়ারি উপজেলা হিসাবরক্ষণ অফিস থেকে অগ্রিম বিল উত্তোলন করা হয়। পরে বিষয়টি প্রকাশ্যে এলে দ্রুত বিভিন্ন বাজার ও জনবহুল স্থানে ক্যামেরা স্থাপন শুরু করা হয়। ২২ ফেব্রুয়ারি তাজপুর বাজারে একটি ক্যামেরা স্থাপন করা হয়। এ প্রকল্প বাস্তবায়নে ইউএনওর স্বামীর ঘনিষ্ঠ আত্মীয়ের প্রতিষ্ঠান ‘মেসার্স সাইফুল এন্টারপ্রাইজ’-এর সম্পৃক্ততার অভিযোগও ওঠে। সিসিটিভি প্রকল্পে অনিয়মের বিরুদ্ধে অবস্থান ও গণমাধ্যমে বক্তব্য দেওয়ার ফলে উচ্চ আদালতে চলমান রিট মামলা থাকা অবস্থায় তাজপুর ইউনিয়নের ভারপ্রাপ্ত চেয়ারম্যান কবির আহমদকে পদ থেকে সরিয়ে দিয়ে প্রশাসক নিয়োগ দেওয়া হয়। পরে প্রশাসক নিয়োগের বৈধতা চ্যালেঞ্জ করে দায়ের করা রিট আবেদনের শুনানি শেষে হাইকোর্ট বিভাগ রুল জারি করে। একইসঙ্গে স্থানীয় সরকার বিভাগের সচিব, সিলেটের বিভাগীয় কমিশনার, জেলা প্রশাসক, স্থানীয় সরকার শাখার উপপরিচালক, উপজেলা নির্বাহী কর্মকর্তা, উপজেলা শিক্ষা কর্মকর্তা এবং ওসমানীনগর থানার ওসিসহ সংশ্লিষ্ট বিবাদীদের চার সপ্তাহের মধ্যে রুলের জবাব দাখিলের নির্দেশ দেওয়া হয়। এ নিয়োগকে বেআইনি এবং বিদ্যমান আদালতের নির্দেশনার পরিপন্থী দাবি করে কবির আহমদ গত ১২ মে পুনরায় হাইকোর্টে রিট পিটিশন দায়ের করেন। ইউএনও মুনমুনের বিরুদ্ধে আরো অভিযোগ রয়েছে, তিনি উপজেলা পরিষদের প্রশাসক ও সহকারী কমিশনারের দায়িত্ব পালনকালে পরিষদের রাজস্ব খাতে একাধিক প্রকল্পে অনিয়ম করেন। গত বছরের ডিসেম্বরে সরকারি গাড়ি মেরামতের নামে ৯৬ হাজার টাকা, উপজেলা পরিষদ ভবনের সিসিটিভি ক্যামেরা ক্রয় ও মেরামতের নামে ৭৩ হাজার টাকা, বাংলোর পানির পাম্প মেরামত ও স্থাপনে ৭২ হাজার টাকা এবং ওয়াটার পিউরিফিকেশন প্লান্ট সংযোজন বাবদ এক লাখ ৫০ হাজার টাকার প্রকল্প অনুমোদনের তথ্য পাওয়া যায়। এসব প্রকল্পে আংশিক কাজ বা কোনো কাজ ছাড়াই বিল উত্তোলন করা হয়েছে বলে সংশ্লিষ্ট সূত্রে জানা গেছে। এদিকে, গত ২৫ এপ্রিল সন্ধ্যায় উপজেলার তাজপুর বাজারে অবস্থিত ‘আয়ান এন্ড ইয়াকুব বিরিয়ানি হাউজে’ সরকারি চাল মজুত রয়েছে—এমন অভিযোগে স্থানীয়রা প্রশাসনকে খবর দেওয়া হয়। অভিযোগের ভিত্তিতে উপজেলা খাদ্য নিয়ন্ত্রক রিপন রায় প্রাথমিকভাবে চালগুলো জব্দ করেন। পরদিন ২৬ এপ্রিল সন্ধ্যায় ওই প্রতিষ্ঠানে ইউএনও মুনমুন ভ্রাম্যমাণ আদালত পরিচালনা করেন। সরকারি ১২০ বস্তা চাল জব্দের ঘটনায় প্রতিষ্ঠানটির মালিক উপজেলা ছাত্রদলের যুগ্ম আহ্বায়ক আল মাছুম আবির ‘কাজের বিনিময়ে খাদ্য’ (কাবিখা) কর্মসূচির আওতায় চাল ক্রয়ের বৈধ কাগজপত্র উপস্থাপন করেন। আদালত যাচাই-বাছাই শেষে চালের বৈধতা স্বীকার করে দ্রুত বাজারজাত করার নির্দেশ দেয়। কিন্তু অভিযোগ রয়েছে, চাল বৈধ ঘোষণা করার পরও ফুডগ্রেইন (খাদ্যশস্য) সনদ না থাকার অভিযোগে প্রায় এক লাখ টাকা জরিমানা করা হয়। আল মাছুম আবির অভিযোগ করেন, ইউএনওর দুর্নীতির বিরুদ্ধে আয়োজিত মানববন্ধনে অংশ নেওয়ার কারণেই তাকে উদ্দেশ্যপ্রণোদিতভাবে জরিমানা করা হয়। রায় ঘোষণার পর গত ২৮ এপ্রিল স্থানীয় সংসদ সদস্যের নির্দেশে আল মাছুম আবির ইউএনওর সঙ্গে সাক্ষাৎ করে রায় পুনর্বিবেচনার অনুরোধ জানান। এ সময় ইউএনও তার বিরুদ্ধে আগের মানববন্ধনের প্রসঙ্গ তুলে রায় পরিবর্তনের সুযোগ নেই বলে জানান। এর আগে হাইকোর্টের আপিল বিভাগে একটি রিট মামলা চলমান থাকাবস্থায় সিসিটিভি ক্যামেরা স্থাপন প্রকল্পে ইউএনওর বিরুদ্ধে গণমাধ্যমে বক্তব্য দেওয়ার পর একই ধরনের প্রক্রিয়ায় তাজপুর ইউনিয়নের ভারপ্রাপ্ত চেয়ারম্যান কবির আহমদকে দায়িত্ব থেকে সরিয়ে প্রশাসক নিয়োগ দেওয়া হয়। এ ঘটনায় স্থানীয় পর্যায়ে ইউএনওর বিরুদ্ধে আন্দালন করে কোনো লাভ হয়নি। এদিকে, গত ৩ এপ্রিল রাতে উপজেলার তাজপুর বাজারে বারণী মেলার নামে অবৈধভাবে র্যাফেল ড্র বিক্রির অভিযোগে ভাড়ায় কাজ করা লিপন আহমদ নামে একজনকে তিন দিনের কারাদণ্ড দেন ইউএনও মুনমুন। একই সঙ্গে প্রচারকাজে ব্যবহৃত ব্যাটারিচালিত টমটম ও মাইক জব্দ করা হয়। অথচ পরদিন ৪ এপ্রিল তাজপুর বাজারে জনসম্মুখে ওই লটারির ড্র অনুষ্ঠিত হয়। ভ্রাম্যমাণ আদালতে জব্দ করা টমটম, মাইক ও টিকিট বই পরদিন আয়োজকরা ১০ হাজার টাকার বিনিময়ে ছাড়িয়ে নেন। আয়োজকদের বিরুদ্ধে ব্যবস্থা না নিয়ে ভাড়ায় কাজ করা ব্যক্তিকে শাস্তি দেওয়ায় ইউএনওর রায় নিয়ে তুমুল সমালোচনা হয়। এসব অভিযোগের বিষয়ে কথা বলতে বিভাগীয় কমিশনার অতিরিক্ত সচিব মশিউর রহমানের মোবাইল ফোনে অনেকবার কল দেওয়া হলেও তিনি ফোন রিসিভ করেননি।
বাংলাদেশের দক্ষিণাঞ্চলীয় জেলা পিরোজপুরে এক ব্যক্তির দাফনের জন্য তার মেয়ে ও বোনেরা কবর খুঁড়ছেন এমন ছবি ও ভিডিও সামাজিক মাধ্যমে ছড়িয়ে পড়েছে। অভিযোগ উঠেছে, মি. সাঈদীর অনুসারীরা ওই ব্যক্তির জন্য কবর খুঁড়তে ও দাফনে বাধা দিয়েছে এবং তাদের বাধার কারণেই প্রশাসন থেকে গোপনে তাকে গার্ড অব অনার দেওয়ার পর মধ্যরাতে মেয়ে ও বোনদের খোঁড়া কবরে তাকে দাফন করতে হয়েছে।
রাঙামাটি জেলার সাজেকে তৃতীয় দফার অনির্দিষ্টকালের অবরোধ কর্মসূচির দিন রোববার কোন ধরনের বিশৃঙ্খল পরিস্থিতি তৈরি হয়নি বলে জানিয়েছে বাঘাইছড়ির উপজেলা নির্বাহী কর্মকর্তা। এই বিষয়ে হেডম্যানসহ সংশ্লিষ্টদের নিয়ে একটি বৈঠক অনুষ্ঠিত হয়েছে। বিস্তারিত বিবিসি বাংলার লাইভ পাতায়...
ফ্রান্সের স্বরাষ্ট্র মন্ত্রণালয়ের হিসাব অনুযায়ী, শনিবারের বিক্ষোভে আনুমানিক ৪ লাখ ১০ হাজার মানুষ অংশ নেন। তবে শ্রমিক ইউনিয়নগুলোর দাবি, বিক্ষোভকারীর সংখ্যা ছিল প্রায় ৮ লাখ। সাম্প্রতিক বিক্ষোভের সময় যাতে গত সপ্তাহের মতো বিশৃঙ্খলা সৃষ্টি না হয়, সে জন্য প্রায় ৭০ হাজার পুলিশ মোতায়েন করা হয়।
আজ রোববার ২৫শে আক্টোবর ঢাকা থেকে প্রকাশিত পত্রিকাগুলোয় সংবিধান সংশোধন সম্পর্কিত বিশেষ কমিটির বৈঠকের খবর গুরুত্ব পেয়েছে। এছাড়াও গুরুত্ব পেয়েছে সাতটি ইসলামী দলের জোট গঠন, স্থানীয় সরকার নির্বাচনসহ রাজনীতির নানা খবর।
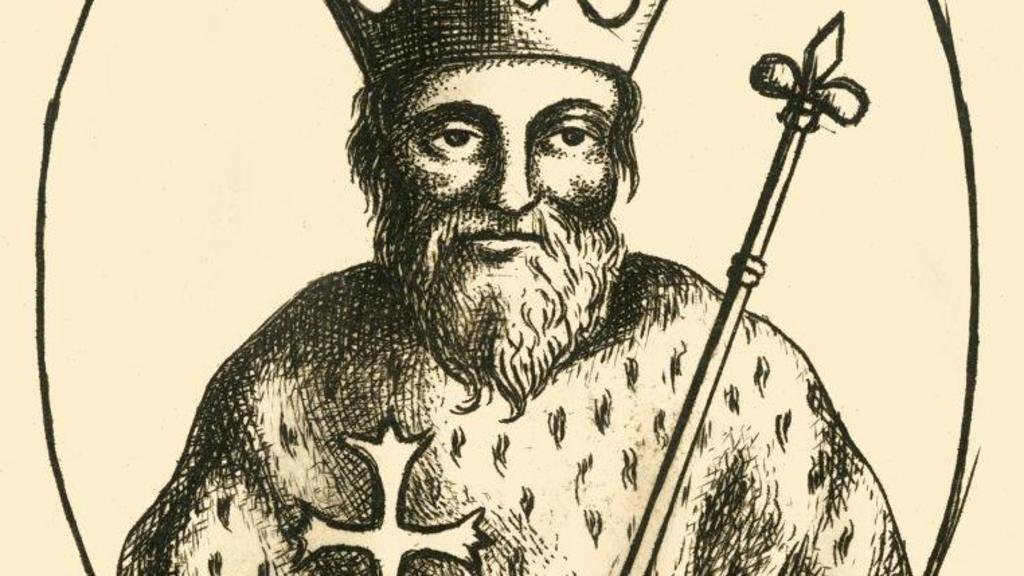
ইংল্যান্ডের প্রথম রাজা হিসেবে অ্যাথেলস্ট্যানের অভিষেকের ১১০০ বছর পূর্ণ হয়েছে। কিন্তু তারপরও তিনি ইতিহাসের বইগুলোতে আশ্চর্যজনকভাবে অনুপস্থিত। তবে তিনি নিজে অনেকটাই বিস্মৃত হলেও, তার সময়ে চালু হওয়া বহু আচার ও আনুষ্ঠানিকতা আজও পালিত হচ্ছে যুক্তরাজ্যে।
ওই শিশুর বাবার দায়ের করা মামলায় ওই শিক্ষককে আটকের পর আদালতের মাধ্যমে কারাগারে পাঠানো হয়েছে। একই সঙ্গে মাদ্রাসাটির অধ্যক্ষও শিশুটির বাবাকে আসামি করে পাল্টা একটি মামলা করেছেন।
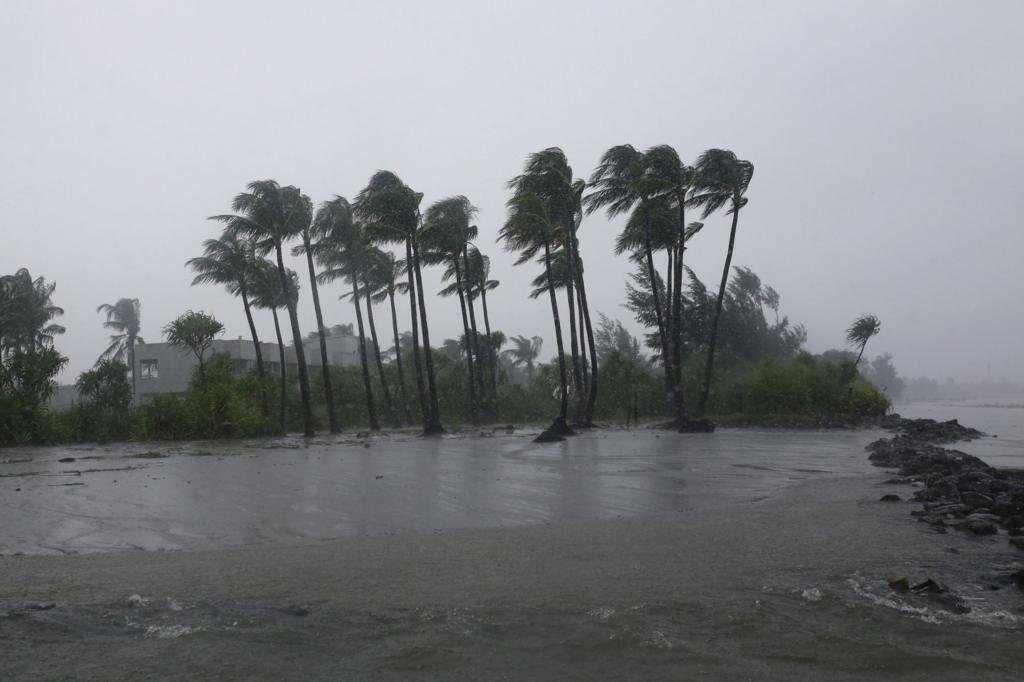
গত কয়েক মাস ধরে এল নিনো আরও শক্তিশালী হয়েছে এবং এটি ইতোমধ্যেই বৈশ্বিক আবহাওয়ার ধরনে উল্লেখযোগ্য প্রভাব ফেলছে।
ক্যান্সার ও অকাল মেনোপজ হয়েছিল তার। তবে ২৩ বছর আগে ক্যাসান্ড্রা বেকনের শরীর থেকে নেওয়া ডিম্বাশয়ের টিস্যু সফলভাবে তার শরীরে পুনরায় প্রতিস্থাপন করা হয়, যার ফলে তিনি ৪৪ বছর বয়সে তিনি একটি ছেলেশিশু জন্ম দিতে সক্ষম হন।
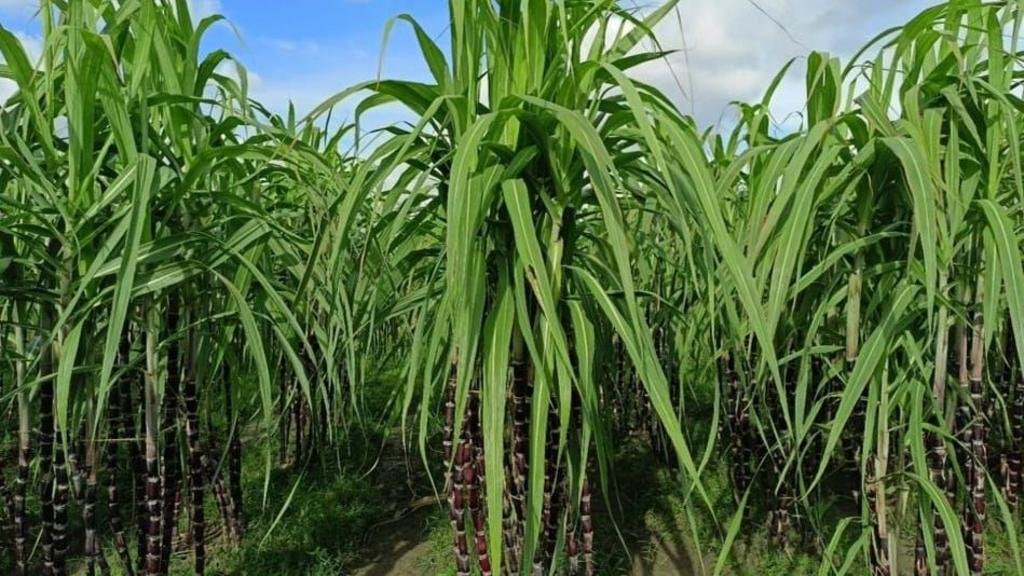
আখের এই জাতটি রসালো, নরম ও চিবোতে খুব মজার। এছাড়া আখের রসে প্রাকৃতিক চিনির পরিমাণ যে পরিমাণ থাকলে ডায়াবেটিক রোগীদের জন্য সমস্যা হতে পারে এই জাতে তার পরিমাণ নির্ধারিত মাত্রার চেয়ে কম।
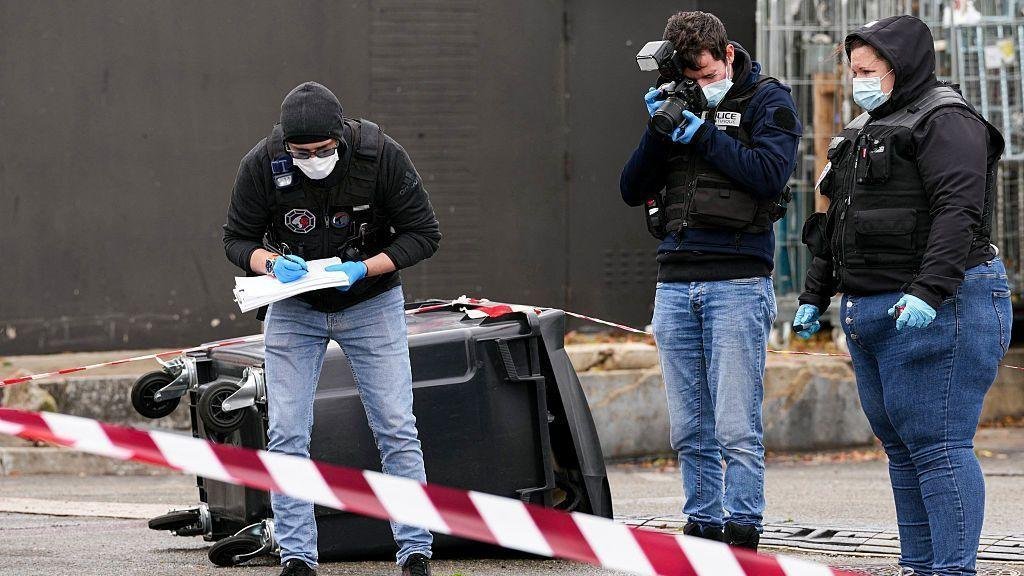
প্রথমে প্যারিসের দক্ষিণ-পশ্চিমে ট্রেপস শহরে এবং পরে লা ভেরিয়েরে গুলির ঘটনা ঘটে। হামলাকারী নিজের গাড়ি থেকেই গুলি চালান। প্রায় ১৫ মিনিট ধরে হামলাটি চলে। হামলাকারীকে অভিবাসীদের লক্ষ্যবস্তু করতে দেখা গেছে। পরে তাকে গ্রেপ্তার করা হয়।
স্পর্শকাতর একটি বিষয়ে দেশটির আপত্তির কারণে প্রধানমন্ত্রীর জাপান সফরের আগে বাংলাদেশের রাষ্ট্রদূতকে ঢাকায় ফিরিয়ে আনা হয়েছে। গত আড়াই মাসে দেশের বিভিন্ন পর্যটন এলাকায় এসব দুর্ঘটনায় অন্তত ২৫ জনের মৃত্যুর তথ্য পাওয়া গেছে। আগামী পাঁচ বছরে সরকারি কর্মচারীদের জন্য সরকারের পেনশন ব্যয় ৫১ হাজার কোটি টাকায় পৌঁছাবে। ঢাকা থেকে প্রকাশিত আজকের সংবাদপত্রে এসব খবর গুরুত্ব পেয়েছে।
বাংলাদেশের রাজনীতিতে 'গুপ্ত-সুপ্ত' বিতর্ক আবারও আলোচনায়। কে কোন দলের হয়ে রাজনীতি করছেন, কার আনুগত্য কোথায়, কে অনুপ্রবেশকারী আর কে প্রক্সি -এমন নানা বিতর্ক রাজনীতিতে। এসব নিয়ে পাল্টাপাল্টি অভিযোগও করছেন বিভিন্ন দলের নেতারা।

রাজশাহী বিশ্ববিদ্যালয়ের (রাবি) তিনটি একাডেমিক ভবনে পাঁচটি লিফট স্থাপন করা হচ্ছে।

ভোলা সরকারি কলেজে নবীনবরণ অনুষ্ঠান ও ফুটবল টুর্নামেন্ট আয়োজনকে কেন্দ্র করে ছাত্রদল ও ইসলামী ছাত্রশিবিরের পাল্টাপাল্টি কর্মসূচিতে উত্তেজনা ছড়িয়ে পড়েছে।

ইতালির ঐতিহ্যবাহী লুক্কা চলচ্চিত্র উৎসবের ২২তম আসরে সেরা চলচ্চিত্রের পুরস্কার অর্জন করেছে রেজওয়ান শাহরিয়ার সুমিতের ‘মাস্টার’।
মà§à¦à¦° সমà§à¦°à¦¾à¦ à¦à¦¾à¦¹à¦¾à¦à§à¦à§à¦° পà§à¦°à¦à¦¾à¦¶à§à¦¯à§à¦ তার মদà§à¦¯à¦ªà¦¾à¦¨à§à¦° ঠà¦à§à¦¯à¦¾à¦¸ à¦à¦¬à¦ তা à¦à¦¾à¦à¦¿à§à§ à¦à¦ ার সà¦à¦à§à¦°à¦¾à¦®à§à¦° à¦à¦¥à¦¾ সà§à¦¬à§à¦à¦¾à¦° à¦à¦°à§à¦à¦¿à¦²à§à¦¨à¥¤
প্রশ্ন: শেষ বৈঠকে দুইবার দরুদ পড়লে সাহু সিজদা দিতে হবে? উত্তর: নামাজের শেষ বৈঠকে দরুদ দুইবার পড়লে সাহু সিজদা ওয়াজিব হবে না। তবে দরুদ একবার পড়াই নিয়ম। তাই ইচ্ছাকৃতভাবে এমনটি করা যাবে না। ভুলে হলে অসুবিধা নেই। বৈঠক বা হাঁটুগেড়ে বসা নামাজের একটি অবিচ্ছেদ্য অংশ। নামাজের প্রতি দুই রাকাত পর বৈঠক করতে হয়। দুই রাকাতবিশিষ্ট নামাজের শেষে বৈঠক করা ফরজ, চার রাকাতবিশিষ্ট নামাজের প্রথম দুই রাকাতের পর বৈঠক করা ওয়াজিব এবং শেষের বৈঠক ফরজ। নামাজের প্রথম বৈঠকে শুধু তাশাহহুদ পড়া ওয়াজিব, শেষ বৈঠকে তাশাহহুদ পড়া ওয়াজিব, দরুদ ও দোয়ায়ে মাসুরা পড়া সুন্নত। আরও পড়ুন অপ্রয়োজনে গলা খাঁকারি দিলে কি নামাজ ভেঙে যাবে? চার রাকাতবিশিষ্ট ফরজ, ওয়াজিব ও সুন্নাতে মুআকক্কাদা নামাজের প্রথম বৈঠকে তাশাহহুদের পরে আর কিছু পড়া যায় না। কেউ যদি ভুল করে এ সব নামাজের প্রথম বৈঠকে দরুদ বা দোয়ায়ে মাসুরা পড়ে ফেলে, তাহলে সাহু সিজদা ওয়াজিব হয়। তবে চার রাকাতবিশিষ্ট নফল নামাজের প্রথম বৈঠকে দরুদ শরিফ ও দোয়ায়ে মাসুরা পড়া যায়; বরং ফকিহরা চার রাকাতবিশিষ্ট নফল নামাজের প্রথব বৈঠকে তাশাহহুদের পর দরুদ ও দুআয়ে মাসুরা পড়া উত্তম বলেছেন। তাই কেউ যদি নফল নামাজের প্রথম বৈঠকে তাশাহহুদের পর ইচ্ছাকৃত বা ভুল করে দরুদ বা দোয়ায়ে মাসুরা পড়ে ফেলে, তার ওপর সাহু সিজদা ওয়াজিব হবে না। অর্থ ও উচ্চারণসহ দরুদে ইবরাহিমি اللَّهُمَّ صَلِّ عَلَى مُحَمَّدٍ النَّبِيِّ الْأُمِّيِّ وَعَلَى آلِ مُحَمَّدٍ كَمَا صَلَّيْتَ عَلَى إِبْرَاهِيمَ وَعَلَى آلِ إِبْرَاهِيمَ وَبَارِكْ عَلَى مُحَمَّدٍ النَّبِيِّ الْأُمِّيِّ وَعَلَى آلِ مُحَمَّدٍ كَمَا بَارَكْتَ عَلَى إِبْرَاهِيمَ وَعَلَى آلِ إِبْرَاهِيمَ إِنَّكَ حَمِيدٌ مَجِيدٌ উচ্চারণ: আল্লা-হুম্মা ছাল্লি আলা মুহাম্মাদ ওয়া আলা আলি মুহাম্মাদ কামা সাল্লাইতা আলা ইবরাহিমা ওয়া আলা আলি ইবরাহিম ইন্নাকা হামিদুম-মাজিদ। আল্লাহুম্মা বারিক আলা মুহাম্মাদ ওয়া আলা আলি মুহাম্মাদ কামা বারাকতা আলা ইবরাহিম ওয়া আলা আলি ইবরাহিম ইন্নাকা হামিদুম-মাজিদ। অর্থ: হে আল্লাহ! উম্মি নবি মুহাম্মাদের ওপর এবং মুহাম্মাদের পরিবারের ওপর রহমত বর্ষণ করুন, যেমন রহমত বর্ষণ করেছেন ইবরাহিমের ওপর এবং ইবরাহিমের পরিবারের ওপর। উম্মি নবি মুহাম্মাদ ও তার পরিবারকে বরকত দান করুন, যেমন ইবরাহিম ও তার পরিবারকে বরকত দান করেছেন। নিশ্চয়ই আপনি প্রশংসিত, মহিমান্বিত। (সুনানে দারাকুতনি) আরও পড়ুন শ্বশুরবাড়ি বেড়াতে গেলে কসর নামাজ পড়তে হবে? ওএফএফ
‘যত হাসি তত কান্না, বলে গেছে রাম সন্না’ বাংলা ভাষায় বহুল পরিচিত একটি প্রবাদ। কারো জীবনে যখন অতিরিক্ত আনন্দ আসে, তখন বয়স্করা অনেক সময় সতর্ক করে বলেন, ‘বেশি হাসতে নেই, যত হাসি তত কান্না।’ কথাটির মধ্যে রয়েছে জীবনের সুখ-দুঃখের ওঠানামার একটি সহজ দর্শন। কিন্তু প্রশ্ন হলো, এই রাম সন্না আসলে কে? সত্যিই কি এমন কোনো ব্যক্তি ছিলেন, যিনি এই কথা বলে গিয়েছিলেন? রাম সন্নাকে নিয়ে সবচেয়ে প্রচলিত পরিচয় হলো তিনি ছিলেন রামশংকর শর্মা। তবে এখানে একটি সতর্কতা জরুরি। রামশংকর শর্মা নামে এমন একজন ঐতিহাসিক ব্যক্তি ছিলেন এবং তার জীবনী ‘আত্মচরিত’ নামে একটি বই লিখেছিলেন এমন একটি কাহিনি বাংলা সাহিত্যের একটি জনপ্রিয় গোয়েন্দা উপন্যাসে পাওয়া যায়। কিন্তু স্বাধীন ঐতিহাসিক সূত্রে এই ব্যক্তির জীবন ও প্রবাদটির সঙ্গে তার সরাসরি সম্পর্ক নিশ্চিত করার মতো পর্যাপ্ত প্রমাণ সহজে পাওয়া যায় না। আরও পড়ুন নেতারও ছাড় নেই, ভুল সিদ্ধান্ত নিলে ঠান্ডা পানিতে চুবানো হয়! রাম সন্নাকে নিয়ে সবচেয়ে বিস্তারিত গল্পটি পাওয়া যায় কথাসাহিত্যিক সৈয়দ মুস্তফা সিরাজের কর্নেল সিরিজের ‘বলে গেছেন রাম সন্না’ বইয়ে। সেখানে কর্নেল নীলাদ্রি সরকার রাম সন্নার পরিচয় হিসেবে ‘রামশংকর শর্মা’ নামটি উল্লেখ করেন। বইয়ের কাহিনি অনুযায়ী, রামশংকর অল্প বয়সে বাড়ি ছেড়ে জাহাজে সি-বয়ের চাকরি নেন। এরপর পৃথিবীর বিভিন্ন জায়গায় ঘুরে বেড়ান। জীবনের শেষদিকে নদিয়ার একটি গ্রামে ফিরে এসে নিজের পৈতৃক ভিটায় বড় বাড়ি তৈরি করেন। সেই কাহিনিতে আরও বলা হয়েছে, ১৮৫৭ সালের সিপাহি বিদ্রোহের সময় রামশংকর গোপনে বিদ্রোহীদের অর্থ দিয়ে সাহায্য করেছিলেন। এ কারণে ব্রিটিশ সরকারের রোষানলে পড়ে তার বিচার হয় এবং শেষ পর্যন্ত তাকে ফাঁসির সাজা দেওয়া হয়। ফাঁসির সেলে থাকার সময় তিনি নিজের জীবনী ‘আত্মচরিত’ লিখেছিলেন বলেও উপন্যাসে উল্লেখ রয়েছে। পরে তার ভাই শ্যামশংকর সরকারের অনুমতি নিয়ে বইটি প্রকাশ করেন। শুনতে অনেকটা ইতিহাসের গল্পের মতো হলেও সমস্যা হলো, এই তথ্যগুলোর বড় অংশই পাওয়া যায় কথাসাহিত্যের ভেতরে। ফলে উপন্যাসে বর্ণিত ঘটনাগুলোকে সরাসরি ঐতিহাসিক সত্য হিসেবে গ্রহণ করা ঠিক হবে না। এমনকি রাম সন্নার প্রকৃত পরিচয় নিয়ে যেসব লেখালেখি হয়েছে, সেখানেও এই তথ্যের নির্ভরযোগ্য ঐতিহাসিক ভিত্তি নিয়ে প্রশ্ন তোলা হয়েছে। আরও পড়ুন ৯০০ টাকা দিলেই পেশিবহুল সুদর্শন পুরুষকে জড়িয়ে ধরা যাবে তাহলে প্রবাদটি এলো কীভাবে? এখানেও নিশ্চিত ইতিহাসের বদলে লোকমুখে প্রচলিত ভাষার বিবর্তনই বেশি গুরুত্বপূর্ণ বলে মনে হয়। বাংলার লোকজ প্রবাদে কোনো একটি কথা অনেক সময় নির্দিষ্ট ব্যক্তির নামে প্রচলিত হয়ে যায়। সেই ব্যক্তির প্রকৃত পরিচয় সময়ের সঙ্গে অস্পষ্ট হয়ে যেতে পারে। ‘রাম সন্না’ও তেমন কোনো লোকচরিত্র বা প্রবাদপ্রতিম ব্যক্তিত্বে পরিণত হয়ে থাকতে পারেন। প্রবাদটির মূল বক্তব্য অবশ্য বেশ পরিষ্কার। জীবনে যেমন আনন্দ আছে, তেমনি দুঃখও আছে। অতিরিক্ত আনন্দের পর হতাশা আসতে পারে, সুখের সময়ের পর কঠিন সময়ও আসতে পারে। তাই কথাটি মূলত মানুষকে জীবনের উত্থান-পতন সম্পর্কে সচেতন করে। অর্থাৎ ‘যত হাসি তত কান্না’ কথাটি আক্ষরিক অর্থে যতবার হাসা হবে, ঠিক ততবার কাঁদতে হবে এমন কোনো বৈজ্ঞানিক বা গাণিতিক নিয়ম নয়। এটি জীবনের ভারসাম্য ও অনিশ্চয়তার একটি রূপক ব্যাখ্যা। বাংলা সাহিত্যেও এই প্রবাদের ব্যবহার বেশ পুরোনো ও পরিচিত। হুমায়ূন আহমেদের ‘অচিনপুর’ উপন্যাসে ‘যত হাসি তত কান্না, কহে গেল রাম সন্না’ এই ছন্দের ব্যবহার পাওয়া যায়। অর্থাৎ প্রবাদটি শুধু মুখে মুখে নয়, বাংলা কথাসাহিত্যের মধ্যেও জায়গা করে নিয়েছে। আহসান হাবীবও তার একটি বইয়ের নাম দিয়েছেন ‘যত হাসি তত কান্না বলে গেছে রাম সন্না’। বইটির নামের মধ্য দিয়েই বোঝা যায়, রাম সন্না নামটি বাংলা সংস্কৃতিতে কতটা পরিচিত একটি প্রবাদপ্রতিম চরিত্রে পরিণত হয়েছে। তবে তিনিও রাম সন্নার নিশ্চিত ঐতিহাসিক জীবনী তুলে ধরেছেন এমন প্রমাণ নেই। আরেকটি মজার বিষয় হলো, ‘রাম সন্না’ নামটি নিয়েও ভিন্নতা দেখা যায়। কোথাও ‘রাম সন্না’, কোথাও ‘রাম সন্যা’, আবার কোথাও রামশংকর শর্মার সঙ্গে নামটি যুক্ত করা হয়েছে। এতে বোঝা যায়, দীর্ঘদিন ধরে মুখে মুখে চলতে চলতে প্রবাদের শব্দ ও চরিত্রের পরিচয়েও পরিবর্তন এসেছে। আরও পড়ুন সিলেটের আছে নিজস্ব বর্ণমালা, ঐতিহ্য ফিরছে সাইনবোর্ডে তবে এই প্রবাদের জনপ্রিয়তার আসল কারণ সম্ভবত রাম সন্নার পরিচয় নয়, বরং কথাটির সহজ জীবনদর্শন। মানুষ আনন্দের সময় যেমন ভবিষ্যৎ ভুলে যায়, তেমনি দুঃখের সময়ও মনে হয় এই পরিস্থিতি বুঝি আর শেষ হবে না। ‘যত হাসি তত কান্না’ সেই দুই অবস্থার মাঝখানে দাঁড়িয়ে মনে করিয়ে দেয় জীবন কখনো একই রকম থাকে না। তাই রাম সন্না সত্যিই ইতিহাসের কোনো ব্যক্তি ছিলেন, নাকি লোককথা ও সাহিত্যের হাত ধরে তৈরি হওয়া এক প্রবাদপ্রতিম চরিত্র তার নিশ্চিত উত্তর এখনো স্পষ্ট নয়। রামশংকর শর্মা সম্পর্কিত কাহিনির উল্লেখ থাকলেও সেটিকে ঐতিহাসিক সত্য বলে প্রতিষ্ঠা করার মতো শক্ত প্রমাণ পাওয়া যায় না। কিন্তু ইতিহাসের পাতায় তার পরিচয় যতই অস্পষ্ট হোক, বাংলা ভাষার প্রবাদে রাম সন্না বেশ পরিচিত। আর তার নামে চালু হওয়া একটি ছোট্ট বাক্য আজও বাঙালিকে মনে করিয়ে দেয় জীবনে যেমন হাসি আছে, তেমনি কান্নাও আছে। কেএসকে
আজ মুসলিম বিশ্বের সর্বাধিক পবিত্র স্থান পবিত্র কাবা শরিফ বার্ষিক ধৌতকরণ অনুষ্ঠানের মধ্য দিয়ে নতুনভাবে সুশোভিত হবে। এ উপলক্ষে দুই পবিত্র মসজিদের তত্ত্বাবধায়ক সাধারণ কর্তৃপক্ষ অনুষ্ঠানটির পূর্ণাঙ্গ প্রস্তুতি ও কার্যক্রমের বিস্তারিত প্রকাশ করেছে। কর্তৃপক্ষ জানিয়েছে, অত্যন্ত যত্ন, শৃঙ্খলা ও মর্যাদার সঙ্গে এই ঐতিহ্যবাহী অনুষ্ঠান সম্পন্ন করা হবে, যা বিশ্বজুড়ে মুসলমানদের হৃদয়ে কাবা শরিফের প্রতি গভীর শ্রদ্ধা ও ভালোবাসার প্রতীক। প্রতিবছরের মতো এবারও কাবা শরিফ ধৌতকরণ কার্যক্রম সুপরিকল্পিত কয়েকটি ধাপে সম্পন্ন হবে। প্রথমে প্রস্তুতি পর্বে সকল প্রযুক্তিগত ও প্রশাসনিক ব্যবস্থা সম্পন্ন করা হয়। একই সঙ্গে ধৌতকরণ ও সুগন্ধিকরণের জন্য বিশেষ মিশ্রণ প্রস্তুত করা হয়। এ মিশ্রণে ব্যবহার করা হয় ১৫ লিটার পবিত্র জমজমের পানি, ১৫ লিটার তাইফের গোলাপ পানি, ১৫ লিটার গোলাপ তেল এবং ১০০ মিলিলিটার উৎকৃষ্ট মানের উদ (আগর) তেল। এ ছাড়া ধৌতকরণ চলাকালে কাবার গিলাফ সংরক্ষণের উদ্দেশ্যে দরজার আবরণের নিচের অংশ সতর্কতার সঙ্গে উপরে তুলে রাখা হয়। এরপর শুরু হয় মূল ধৌতকরণ পর্ব। বিশেষভাবে প্রস্তুত করা কাপড়ের সাহায্যে জমজমের পানি ও তাইফের গোলাপ পানির মিশ্রণ দিয়ে কাবা শরিফের অভ্যন্তরের দেয়াল, স্তম্ভ এবং মেঝে ধুয়ে পরিষ্কার করা হয়। সবশেষে সুগন্ধিকরণ ও ধূপন পর্ব। এ সময় কাবা শরিফের ভেতরের দেয়াল ও কোণাগুলো উৎকৃষ্ট মানের উদ তেল ও আম্বর দিয়ে সুগন্ধিত করা হয়। পরে মনোমুগ্ধকর সুগন্ধি ও ধূপের সুবাসে কাবার অভ্যন্তর ভরে ওঠে। এই আধ্যাত্মিক পরিবেশ প্রতিবছর মুসলিম বিশ্বের কোটি কোটি মানুষের হৃদয়ে নতুন আবেগ ও ভালোবাসার সঞ্চার করে। দুই পবিত্র মসজিদের সাধারণ কর্তৃপক্ষ জানিয়েছে, এই মর্যাদাপূর্ণ অনুষ্ঠানকে ঘিরে ব্যবহৃত প্রতিটি উপকরণ ও সরঞ্জাম আগেভাগেই সর্বোচ্চ মান বজায় রেখে প্রস্তুত করা হয়েছে। বিশুদ্ধতা, নিরাপত্তা, গোপনীয়তা এবং সেবার সর্বোচ্চ মান নিশ্চিত করেই সম্পন্ন করা হবে কাবা শরিফ ধৌতকরণের এই আধ্যাত্মিক আয়োজন
পবিত্র হজ পালন শেষে মঙ্গলবার (২৩ জুন) পর্যন্ত সৌদি আরব থেকে মোট ৬৪ হাজার ১৬৩ জন বাংলাদেশি হাজি দেশে ফিরেছেন। এ বছর হজ করতে গিয়ে মোট ৫৪ জন বাংলাদেশি মৃত্যুবরণ করেছেন। বুধবার (২৪ জুন) হজ বুলেটিনের তথ্য অনুযায়ী, ১৭০টি ফিরতি ফ্লাইটে তারা দেশে ফিরেছেন। এর মধ্যে বিমান বাংলাদেশ এয়ারলাইন্স ৮৯টি, সৌদিয়া এয়ারলাইন্স ৫৯টি এবং ফ্লাইনাস এয়ারলাইন্স ২২টি ফ্লাইট পরিচালনা করেছে। হজ অফিস জানায়, সরকারি ব্যবস্থাপনায় চার হাজার ৩১৯ জন এবং বেসরকারি ট্রাভেল এজেন্সির মাধ্যমে ৫৯ হাজার ৮৮৮ জন হাজি দেশে ফিরেছেন। এদিকে চলতি হজ মৌসুমে সৌদি আরবে ৩৬ জন পুরুষ ও ১৮ জন নারীসহ ৫৪ জন বাংলাদেশির মৃত্যু হয়েছে। তাদের মধ্যে মক্কায় ৩৭ জন, মদিনায় ১৬ জন এবং জেদ্দায় একজন মৃত্যুবরণ করেন। তবে মিনা বা মুজদালিফায় কোনো মৃত্যুর ঘটনা ঘটেনি। হজ বুলেটিন অনুযায়ী, ৪১৫ জন বাংলাদেশি হাজি সৌদি আরবের বিভিন্ন হাসপাতালে চিকিৎসা নিয়েছেন এবং ১০ জন হাসপাতালে ভর্তি ছিলেন। সৌদি মেডিকেল সেন্টারগুলো ৬৬ হাজার ৮৮০ জন হাজিকে স্বাস্থ্যসেবা দিয়েছে এবং মক্কা ও মদিনার আইটি হেল্প ডেস্ক ২৮ হাজার ৩২৫ জন হাজিকে বিভিন্ন তথ্য ও সেবা দিয়ে সহায়তা করেছে। উল্লেখ্য, গত ১৮ এপ্রিল প্রথম বহির্গামী ফ্লাইটের মাধ্যমে চলতি বছরের হজ পরিবহন কার্যক্রম শুরু হয় এবং ২১ মে প্রাক হজ ফ্লাইট সম্পন্ন হয়। চলতি বছরের ২৬ মে পবিত্র হজ অনুষ্ঠিত হয়। হজের আনুষ্ঠানিকতা শেষে ৩০ মে থেকে ফিরতি ফ্লাইট শুরু হয় এবং তা আগামী ১ জুলাই পর্যন্ত চলবে।

এবার এল ক্লাসিকোর বাড়তি আকর্ষণ মোরিনিওর প্রত্যাবর্তন। একসময় পেপ গার্দিওলার বার্সেলোনার সঙ্গে তীব্র প্রতিদ্বন্দ্বিতায় জড়িয়েছিলেন এই পর্তুগিজ কোচ। দীর্ঘ বিরতির পর আবারও তাঁর সামনে সেই চিরপ্রতিদ্বন্দ্বী।

কাভান মূলত ম্যানচেস্টার সিটির ফুটবলার, তবে এই মুহুর্তে ধারে মেজর লিগ সকারের ক্লাব ফিলাডেলফিয়া ইউনিয়নের হয়ে খেলছেন।

ঘোষিত দলে অভিজ্ঞ ও তরুণ ফুটবলারদের সমন্বয় রেখেছেন কোচ। ইংলিশ প্রিমিয়ার লিগে খেলা হামজা দেওয়ান চৌধুরীর সঙ্গে রয়েছেন প্রবাসী ফুটবলার শমিত সোম, জামাল ভূঁইয়া ও ফারহান আলী ওয়াহিদ।

আমিরাত সফরে বাংলাদেশের প্রাপ্তির খাতাটা তাই প্রায় শূন্য। টেস্টে পাঁচ দিনের লড়াইয়ে বাংলাদেশ যে প্রতিদ্বন্দ্বিতা গড়েছিল, ওয়ানডেতে তার ছিটেফোঁটাও দেখা যায়নি। প্রশ্ন উঠছে, আফগানিস্তান ও জিম্বাবুয়ের বিপক্ষেও কেন এমন অসহায় বাংলাদেশ?

শুরুতেই তাসকিন আহমেদের তোপে দিশেহারা হয়ে পড়ে জিম্বাবুয়ে।

বাংলাদেশি বংশোদ্ভূত ব্রিটিশ তরুণী আনিসা খান ইংল্যান্ডের জাতীয় নারী কাবাডি দলের অধিনায়ক হিসেবে দায়িত্ব পেয়েছেন।

ট্রাই-নেশন সিরিজের প্রথম ম্যাচে শুরু থেকেই জিম্বাবুয়েকে চাপে রেখেছে বাংলাদেশ। ইনিংসের প্রথম ওভারেই আঘাত হেনেছেন টাইগার পেসার তাসকিন আহমেদ।

অস্ট্রেলিয়ার মাটিতে ওয়ানডে সিরিজে ব্যাটিং ব্যর্থতার খেসারত দিল বাংলাদেশ নারী ক্রিকেট দল।

আবুধাবি টেস্টের শেষ দিনের শেষ সেশনের শুরুতেই বাংলাদেশকে স্বস্তি এনে দিলেন মেহেদী হাসান মিরাজ। রিটায়ার্ড হার্ট হয়ে মাঠ ছাড়ার পর ফিরে এসে ৬৯ বলে ৩৬ রান করা হাশমতউল্লাহ শহিদিকে সাজঘরে ফেরান এই স্পিনার।

আবুধাবি টেস্টের পঞ্চম ও শেষ দিনের প্রথম সেশনে উইকেটের জন্য হন্যে হয়ে চেষ্টা করেছে বাংলাদেশ।
বেনিনের বিপক্ষে একটি প্রীতি ম্যাচের মাধ্যমেই আর্জেন্টিনার হয়ে লিওনেল মেসির ক্যারিয়ারের ইতি ঘটবে। ৩৯ বছর বয়সী এই তারকা এরপর কী করবেন?

সুনামগঞ্জের দিরাই প্রেসক্লাব মহিলা প্রীতি ফুটবল খেলা আপত্তির মুখে স্থগিত করা হয়েছে। সোমবার (৫ অক্টোবর) বিকেলে দিরাইয়ে স্বপ্নচূড়া স্পোর্টিং ক্লাব ও সিলেটের জারা স্পোর্টিং ক্লাবের মধ্যকার নারী ফুটবলের একটি প্রীতি ম্যাচ অনুষ্ঠিত হওয়ার কথা ছিল।

শিউলি ফুলের আয়ু খুবই কম। সূর্যোদয়ের আগেই গাছ থেকে ঝরে পড়ে।

ঢাকাই চলচ্চিত্রের আলোচিত অভিনেত্রী পরীমণির জন্মদিন মানেই ঝলমলে এলাহি আয়োজন।

তারপর অনেক দিন পেরিয়ে গেলেও বাগদান আর বিয়েতে রূপ নেয়নি। ২০২২ সালে ফারিয়া জানান—তিনি আর এই বিয়ে করবেন না।
বলিউড অভিনেতা টাইগার শ্রফের বাড়িতে হামলা চালাতে মুম্বাইয়ে আসা তিন বন্দুকধারী অভিনেতা আমির খান, সালমান খান ও রণবীর সিংয়ের আবাসিক ভবনেও গিয়েছিলেন...

তামিল সিনেমার সুপারস্টার রজনীকান্ত। তার সিনেমা মানেই অন্যরকম উন্মাদনা। দীর্ঘ ৩ বছর পর ‘জেলার’ সিনেমার সিক্যুয়েল নিয়ে পর্দায় ফিরেছেন পঁচাত্তর বছর বয়সি এই তারকা।
একগুচ্ছ ছবি দিয়েই ভক্তদের মনে নানা প্রশ্ন জাগিয়েছেন ছোট পর্দার অভিনেত্রী রুকাইয়া জাহান চমক।

১৯৯৮ সালের ১৬ অক্টোবর মুক্তি পেয়েছিল করণ জোহরের পরিচালনায় প্রথম সিনেমা ‘কুচ কুচ হোতা হ্যায়’। সিনেমাটির মুক্তির ২৮ বছর পূর্তি উপলক্ষে নিজের জনপ্রিয় চরিত্র অঞ্জলি শর্মার স্মৃতি ফিরিয়ে আনলেন অভিনেত্রী কাজল।

শরতের আকাশে সাদা মেঘের ভেলা, ঢাকের শব্দ আর নতুন পোশাকের ঘ্রাণ।

নবরাত্রি মানেই রঙিন পোশাক, গরবার তালে নাচ আর উৎসবের আনন্দ। তবে, অভিনেত্রী নীতি টেলরের কাছে এই উৎসবের তাৎপর্য কেবল সাজসজ্জা কিংবা দেবীর আরাধনায় সীমাবদ্ধ নয়।

দুর্গাপূজার উৎসবকে হিন্দি সিনেমায় কখনো গানে-নাচে, কখনো গল্পের গুরুত্বপূর্ণ মোড় হিসেবে, আবার কখনো বাঙালি সংস্কৃতির অনুষঙ্গ হিসেবে তুলে ধরা হয়েছে।

রিটে কনসার্ট ও সংগীতানুষ্ঠান, লোকসংগীত, বাউল গান, নাটক, সিনেমা প্রদর্শনী, নৌকাবাইচ, পয়লা বৈশাখ উদ্যাপন এবং অন্যান্য শান্তিপূর্ণ সাংস্কৃতিক উৎসবের কথা উল্লেখ করা হয়েছে। এসব আয়োজনে বাধা, ভয়ভীতি, হুমকি, ভাঙচুর, সহিংসতা ও জবরদস্তি প্রতিরোধে কার্যকর ব্যবস্থা গ্রহণের নির্দেশনা চাওয়া হয়েছে।

প্রায় তিন দশকের অভিনয় ক্যারিয়ারে ছোট ও বড়পর্দায় নিজস্ব অবস্থান তৈরি করেছেন অভিনেত্রী দীপা খন্দকার। সময়ের সঙ্গে বদলেছে তার চরিত্রের ধরনও।

সিলেটে হযরত শাহজালাল (রহ.) মাজারের দানবাক্স ও ডেকচিতে জমা হওয়া টাকা আবারো গণনা করা হচ্ছে। শনিবার (২৪ অক্টোবর) সকাল সাড়ে ৯টায় জেলা প্রশাসনের কর্মকর্তাদের উপস্থিতিতে এ কার্যক্রম শুরু হয়।

দেশের বাজারে বিক্রি হওয়া সয়াবিন তেলে মাত্রাতিরিক্ত সিসাসহ ক্ষতিকর ভারী ধাতুর উপস্থিতি নিয়ে প্রকাশিত খবরকে ‘অপপ্রচার’ বলে মন্তব্য করেছেন শিল্প, বাণিজ্য এবং বস্ত্র ও পাটমন্ত্রী খন্দকার আব্দুল মুক্তাদির।

স্বাস্থ্য প্রতিমন্ত্রী বলেন, একটি গবেষণায় দেশে অন্তত সাড়ে তিন লাখ শিশু সেরিব্রাল পালসিতে আক্রান্ত হওয়ার তথ্য উঠে এসেছে। অথচ দেশের শীর্ষস্থানীয় চিকিৎসাপ্রতিষ্ঠান ন্যাশনাল ইনস্টিটিউট অব নিউরোসায়েন্সেস অ্যান্ড হাসপাতালের (নিনস) বহির্বিভাগে গত বছর চিকিৎসা নিতে পেরেছে মাত্র ৩ হাজার ৩০০ শিশু।

প্রধানমন্ত্রীর সহধর্মিণী ও জিয়াউর রহমান ফাউন্ডেশনের ভাইস চেয়ারম্যান ডা. জুবাইদা রহমান বলেছেন, প্রত্যেক শিশুর মধ্যেই অপার সম্ভাবনা রয়েছে।
সরকারের খাতায় ২০ লাখ শিশুর তথ্য নেই; আগামী রমজানের আগেই ইউনিয়ন পরিষদের তিন ধাপের নির্বাচন করতে চায় নির্বাচন কমিশন; অক্টোবরে ডেঙ্গু পরিস্থিতি আরও ভয়াবহ আকার ধারণ করেছে– ঢাকা থেকে প্রকাশিত আজকের সংবাদপত্রগুলোতে এসব খবর গুরুত্বে পেয়েছে।
বাংলাদেশে নারীদের প্রকৃত অধিকার, নিরাপত্তা ও মর্যাদা প্রতিষ্ঠায় কাঙ্ক্ষিত অগ্রগতি হয়নি বলে মন্তব্য করেছেন ইসলামী আন্দোলন বাংলাদেশের মহাসচিব মাওলানা গাজী আতাউর রহমান। তিনি বলেন, নারীবাদ যতটা না নারীর স্বার্থে কাজ করে, তার চেয়ে বেশি রাজনৈতিক হাতিয়ার হিসেবে ব্যবহৃত হয়ে আসছে। বাংলাদেশে নারীবাদের নামে বহু সংগঠন ও আন্দোলন হয়েছে, সভা-সমিতি হয়েছে। কিন্তু নারীর নিরাপত্তা, অধিকার, মর্যাদা ও সম্মানের ক্ষেত্রে তেমন অগ্রগতি হয়নি। আরও পড়ুন খালি ভারত ভারত না করে নিজের দেশের চিন্তা করেন: পররাষ্ট্র প্রতিমন্ত্রী রোববার (১৩ সেপ্টেম্বর) দলের কেন্দ্রীয় কার্যালয়ে দলের মহিলা ও পরিবার বিষয়ক উপকমিটির বৈঠকে তিনি এসব কথা বলেন। গাজী আতাউর রহমান বলেন, ইসলামী আন্দোলন বাংলাদেশ নারীর প্রকৃত সম্মান, মর্যাদা ও অধিকার প্রতিষ্ঠায় কাজ করতে চায়। এজন্য চলতি সেশনে দলের নারী উইংকে সক্রিয়ভাবে কাজ করার উদ্যোগ নেওয়া হয়েছে। আরও পড়ুন ঢাকা উত্তরে আসিফ ও দক্ষিণ সিটিতে এনসিপির মেয়র প্রার্থী পাটওয়ারী বৈঠকে দেশব্যাপী দলের সব শাখায় নারী সদস্যদের সক্রিয় করা, ছাত্রী উইংয়ের আনুষ্ঠানিক ঘোষণা এবং নারীদের জন্য নিরাপদ কর্মপরিবেশ নিশ্চিত করতে বিভিন্ন কর্মসূচি নিয়ে আলোচনা হয়। এ সময় উপস্থিত ছিলেন দলের যুগ্ম মহাসচিব মাওলানা শেখ ফজলে বারী মাসউদ, সহকারী মহাসচিব মাওলানা আহমদ আবদুল কাইয়ুম, মাওলানা শেখ ফজলুল করীম মারুফসহ কেন্দ্রীয় নেতারা। এছাড়া ছাত্রী ও মহিলা ইউনিটের নেতারাও উপস্থিত ছিলেন। এমইউ/কেএসআর
সাংবাদিক দম্পতি সাগর সরওয়ার ও মেহেরুন রুনি হত্যাকাণ্ডের তদন্ত ও বিচার চেয়ে করা আবেদনের বিষয়ে ট্রাইব্যুনালের তদন্ত সংস্থার আইনগত এখতিয়ার কতটুকু, তা এখনো জানেন না বলে জানিয়েছেন চিফ প্রসিকিউটর মো. আমিনুল ইসলাম। রোববার (১৩ সেপ্টেম্বর) আন্তর্জাতিক অপরাধ ট্রাইব্যুনালে রুনির ভাই নওশের আলম ট্রাইব্যুনালে এ সংক্রান্ত আবেদন জমা দেওয়ার পর সাংবাদিকদের সঙ্গে আলাপকালে চিফ প্রসিকিউটর এ কথা জানান। চিফ প্রসিকিউটর বলেন, নওশের আলমের আবেদনটি তারা খতিয়ে দেখবেন। এ হত্যাকাণ্ড ‘ওয়াইডস্প্রেড’ বা ‘সিস্টেমেটিক’ (ব্যাপক মাত্রায় ও পদ্ধতিগত) অপরাধের আওতায় পড়ে কি না, তা পর্যালোচনা করা হবে। যদি এর আওতায় না পড়ে, তাহলে বিষয়টি ভুক্তভোগী পরিবারকে জানিয়ে দেওয়া হবে। আর যদি পড়ে, তাহলে সে অনুযায়ী পরবর্তী পদক্ষেপ নেওয়া হবে। আরও পড়ুন চিফ প্রসিকিউটর / সাগর-রুনি হত্যায় এক সাংস্কৃতিক ব্যক্তিত্বের সম্পৃক্ততার তথ্য মিললো তিনি বলেন, আজ নওশের আলম একটি লিখিত আবেদন নিয়ে এসেছিলেন। তারা প্রত্যাশা করছেন, ট্রাইব্যুনালের তদন্ত সংস্থা বিষয়টি তদন্ত করুক। অথবা তদন্তে কোনো তথ্য পাওয়া গেলে তা পিবিআইকে দিয়ে সহযোগিতা করা হোক। আমিনুল ইসলাম বলেন, নওশের আলম যে আবেদন দিয়েছেন, সেটার ওপর তদন্ত করার আইনগত এখতিয়ার কতটুকু ট্রাইব্যুনালের তদন্ত সংস্থার আছে, তা আমি জানি না। আবেদনটি তারা দিয়েছেন, আমরা খতিয়ে দেখবো। আবেদনে যা বলা হয়েছে নওশের আলমের আবেদনে বলা হয়েছে, ২০১২ সালের ১১ ফেব্রুয়ারি দিবাগত রাত ২টা থেকে পরদিন সকাল ৭টার মধ্যে রাজধানীর পশ্চিম রাজাবাজারের ভাড়া বাসায় নির্মমভাবে খুন হন সাংবাদিক দম্পতি সাগর সরওয়ার ও মেহেরুন রুনি। হত্যাকাণ্ডের ১৪ বছর পার হলেও এখনো এ মামলার তদন্ত শেষ হয়নি। থানা-পুলিশ, ঢাকা মহানগর পুলিশের (ডিএমপি) গোয়েন্দা বিভাগ (ডিবি) ও র্যাবের পর মামলাটির তদন্তের দায়িত্ব পায় পুলিশ ব্যুরো অব ইনভেস্টিগেশন (পিবিআই)। হাইকোর্টের নির্দেশে গঠিত উচ্চক্ষমতাসম্পন্ন টাস্কফোর্সের মাধ্যমে বর্তমানে মামলাটির তদন্ত চলছে। তবে টাস্কফোর্স গঠনের প্রায় দুই বছর হতে চললেও তদন্তে দৃশ্যমান কোনো অগ্রগতি হয়নি বলে অভিযোগ পরিবারের। নওশের আলম আবেদনে বলেন, পরিবারের সদস্যরা চান আন্তর্জাতিক অপরাধ ট্রাইব্যুনালের তদন্ত সংস্থা সুষ্ঠু ও নিরপেক্ষ তদন্তের মাধ্যমে প্রকৃত হত্যাকারী ও দায়ী ব্যক্তিদের শনাক্ত করে বিচারের আওতায় আনুক। একই সঙ্গে দোষীদের দৃষ্টান্তমূলক শাস্তি নিশ্চিত করার দাবি জানান তিনি। আরও পড়ুন ডিভাইস মিসিংয়ের সূত্রে সাগর-রুনি হত্যা মামলায় নতুন ক্লু অভিযোগটি ‘কমপ্লেইন্ট’ হিসেবে রেজিস্টারভুক্ত করে মানবতাবিরোধী অপরাধের যথাযথ তদন্তের মাধ্যমে আইনগত ব্যবস্থা নেওয়ারও আবেদন জানান তিনি। যেভাবে তদন্ত এগিয়েছে সাগর সরওয়ার মাছরাঙা টেলিভিশনের বার্তা সম্পাদক ছিলেন। তার স্ত্রী মেহেরুন রুনি ছিলেন এটিএন বাংলার জ্যেষ্ঠ প্রতিবেদক। হত্যাকাণ্ডের ঘটনায় রুনির ভাই নওশের আলম রাজধানীর শেরেবাংলা নগর থানায় মামলা করেন। প্রথমে মামলাটির তদন্ত শুরু করে থানা পুলিশ। পরে তদন্তভার যায় ডিএমপির গোয়েন্দা বিভাগে (ডিবি)। এরপর তদন্তের দায়িত্ব পায় র্যাব। ঘটনার এক যুগ পর মামলাটির তদন্তের দায়িত্ব দেওয়া হয় পিবিআইকে। গত বছরের নভেম্বরে র্যাবের কাছ থেকে মামলার নথিপত্র বুঝে নেয় পিবিআই। আলোচিত এ হত্যা মামলার তদন্ত প্রতিবেদন আদালতে জমা দেওয়ার তারিখ এখন পর্যন্ত ১২৯ বার পিছিয়েছে। সর্বশেষ আগামী ৩০ সেপ্টেম্বর তদন্ত প্রতিবেদন জমা দেওয়ার তারিখ নির্ধারণ করেছেন আদালত। এফএইচ/ইএ
রাজধানীর মিরপুরের শিয়ালবাড়ীতে গণপূর্ত বিভাগের কাঠের কারখানা। একসময় সেখানে তৈরি হতো রাষ্ট্রের গুরুত্বপূর্ণ স্থাপনার দরজা-জানালা, আদালতের আসবাব, বিভিন্ন দপ্তরের কক্ষের টেবিল-চেয়ার, এমনকি শৈল্পিক কাঠের নকশাও। কর্মচঞ্চল সেই কারখানাজুড়ে এখন কেবল ভুতুড়ে নীরবতা। যেসব শেডে সারা দিন কাঠ কাটার শব্দ, মেশিনের গর্জন আর শ্রমিকদের ব্যস্ততা থাকত; সেখানে পড়েছে ধুলাবালির স্তর। প্রায় এক দশক ধরে কার্যত অচল হয়ে থাকা সরকারি এ কারখানার আশপাশে যদিও গড়ে উঠেছে আসবাবের অনেক কারখানা ও দোকান। সরকারি বিভিন্ন প্রকল্পের কাজ যাচ্ছে ব্যক্তিমালিকানাধীন এসব প্রতিষ্ঠানের হাতেই। আর সেগুলো পাইয়ে দিতে কমিশন বাণিজ্যের অভিযোগ রয়েছে সংশ্লিষ্ট কর্মকর্তাদের বিরুদ্ধে। সরকারি দপ্তর ও গুরুত্বপূর্ণ প্রকল্পের জন্য রুচিশীল ও আলংকারিক কাঠের আসবাব তৈরির উদ্দেশ্যে পাকিস্তান আমলে কারখানাটি স্থাপন করা হয়। সময়ের পরিক্রমায় যুক্ত করা হয় কাঠ প্রক্রিয়াকরণের আধুনিক সব যন্ত্রপাতি। দীর্ঘ সময় ধরে এখান থেকেই সরবরাহ করা হয় বিভিন্ন স্থাপনায় প্রয়োজনীয় কাঠের সামগ্রী। বিশাল এ কর্মযজ্ঞ চালাতে কারখানার ছিল প্রায় ১ হাজার ২০০ শ্রমিক। কিন্তু এক দশক আগে নানা কারণ দেখিয়ে সেটি বন্ধ করে দেয়া হয়। এরপর সরকারি প্রকল্পের আসবাব তৈরির কাজ চলে যায় আশপাশের বেসরকারি প্রতিষ্ঠানগুলোয়। গণপূর্ত বিভাগের কয়েকজন কর্মকর্তার দাবি, সরকারি বিভিন্ন ভবনে গত কয়েক বছরে ব্যবহৃত দরজা-জানালা ও কাঠের আসবাবের মান নিয়ে একাধিক অভিযোগ উঠেছে। অনেক প্রকল্পে উদ্বোধনের আগেই দরজা-জানালা নষ্ট হওয়ার ঘটনাও ঘটেছে। অথচ অতীতে সরকারি কাঠের কারখানায় তৈরি আসবাব এখনো বিভিন্ন প্রতিষ্ঠান ব্যবহার করছে, যার মান নিয়ে নেই তেমন অভিযোগ। সম্প্রতি সরজমিনে দেখা যায়, মিরপুর-৬ নম্বরে সরকারি কর্মকর্তাদের আবাসন প্রকল্পের পাশে থাকা গণপূর্ত বিভাগের কাঠের কারখানার মূল ফটক বন্ধ। আবাসন প্রকল্পের ভেতর দিয়ে বিকল্প পথে প্রবেশ করতেই চোখে পড়ে বিশাল চত্বরজুড়ে সারিবদ্ধ ১৫টি শেড। রয়েছে কারখানা, মেকানিক্যাল স্টোর, গ্যারেজ ও স্টাফ কোয়ার্টার। কিন্তু অধিকাংশই তালাবদ্ধ। কোথাও ছড়িয়ে-ছিটিয়ে পড়ে আছে কিছু আসবাব। দীর্ঘদিন রক্ষণাবেক্ষণের অভাবে সেগুলো নষ্ট হওয়ার উপক্রম। ফাটল ধরেছে ভবনগুলোর দেয়াল, ছাদের টিন মরিচা ধরা, চারপাশে জরাজীর্ণ পরিবেশ। আবার একটি শেডে হাঁস-মুরগি লালনপালন করতে দেখা যায়। সংশ্লিষ্টরা জানান, ইএম কাঠ কারখানা উপবিভাগ গণপূর্তের একটি বিশেষায়িত ইউনিট। অন্তর্বর্তী সরকার সেটি পুনরায় সচলের সিদ্ধান্ত নেয়। যদিও পরবর্তী সময়ে তা আর এগোয়নি। বন্ধ কারখানা চালুর বিষয়ে জানতে চাইলে গণপূর্তের ইএম কাঠের কারখানা উপবিভাগের প্রকৌশলী দেওয়ান মোহাম্মাদ আনোয়ার হোসেন ডেইলি ভয়েস নিউজ কে বলেন, ‘চালু হয়নি ব্যাপারটা সে রকম না। বিভাগটির কার্যক্রম চালুর ব্যাপারে প্রক্রিয়া চলমান রয়েছে।’ এদিকে সরকারি প্রতিষ্ঠানটি বন্ধ থাকায় আশপাশের প্রায় দুই কিলোমিটার এলাকায় দুই শতাধিক ছোট-বড় আসবাবের কারখানা ও শোরুম গড়ে উঠেছে। বর্তমানে সরকারি বিভিন্ন প্রকল্পের আসবাবের বড় অংশই এসব প্রতিষ্ঠান থেকে নেয়া হয়। ১০০ শয্যার জেলা হাসপাতালগুলোকে সম্প্রতি ২৫০ শয্যায় উন্নীতকরণ ও সংস্কার প্রকল্পে প্রয়োজনীয় আসবাব সরবরাহে প্রায় দেড়শ কোটি টাকার কাজ দেয়া হয়েছে নয় বেসরকারি প্রতিষ্ঠানকে। কাজের দরপত্র পর্যালোচনা করে দেখা যায়, এতে অংশ নেয়ার শর্ত হিসেবে প্রতিষ্ঠানগুলোর যান্ত্রিক ও রাসায়নিক প্রক্রিয়াকরণ প্লান্ট, সিজনিং প্লান্ট, ল্যাকার প্লান্টসহ কাঠ ও ইস্পাতের আসবাব উৎপাদন কারখানা থাকা বাধ্যতামূলক। তবে যে প্রতিষ্ঠানগুলো কাজ পেয়েছে তাদের অনেকেরই কোনো প্লান্ট নেই। তৃতীয় পক্ষের মাধ্যমে কাঠের সামগ্রী সরবরাহ করে থাকে। বিশেষজ্ঞরা বলছেন, সরকারি ক্রয় ব্যবস্থায় অনিয়ম ও দুর্নীতি দেশের দীর্ঘদিনের কাঠামোগত সমস্যা। উন্নয়ন প্রকল্পে অতিমূল্যায়ন, নিম্নমানের পণ্য সরবরাহ এবং সরকারি অর্থের অপচয়ের ঘটনা বারবারই ঘটছে। আর এর জন্য এক শ্রেণীর কর্মকর্তা ও ঠিকাদারের যোগসাজশে গড়ে উঠেছে শক্তিশালী সিন্ডিকেট। অনেক ক্ষেত্রে অসাধু কর্মকর্তা ও ঠিকাদারদের একটি অংশ পারস্পরিক যোগসাজশে দরপত্র নিয়ন্ত্রণ, অস্বাভাবিকভাবে ব্যয় বৃদ্ধি, কমিশন বা কাটমানির বিনিময়ে কাজ পাইয়ে দেয়া এবং কাজ শেষ হওয়ার আগেই বিল উত্তোলনের মতো অনিয়মে জড়িয়ে পড়ে। অনেক সময় এসব অনিয়মের তদন্তও একই প্রভাববলয়ের ব্যক্তিদের মাধ্যমে পরিচালিত হয়। ফলে প্রকৃত দায়ীদের শনাক্ত করা কঠিন হয়ে পড়ে এবং দৃষ্টান্তমূলক শাস্তির অভাবে একই ধরনের অনিয়মের পুনরাবৃত্তি ঘটে। ঢাকা বিশ্ববিদ্যালয়ের ক্রিমিনোলজি বিভাগের চেয়ারম্যান অধ্যাপক রেজাউল করিম সোহাগ বণিক বার্তাকে বলেন, ‘রূপপুর পারমাণবিক বিদ্যুৎ কেন্দ্র প্রকল্পে আসবাবপত্র ও কাঠসংক্রান্ত ক্রয় নিয়ে যে প্রশ্ন উঠেছিল, সেটিও সরকারি ক্রয় ব্যবস্থার দুর্বলতার একটি উদাহরণ। এসব ঘটনা প্রমাণ করে এখনো সরকারি ক্রয় প্রক্রিয়ায় কার্যকর নজরদারি ও জবাবদিহির ঘাটতি রয়েছে।’ জনসম্পদ ব্যবস্থাপনা ও সরকারি ক্রয় ব্যবস্থা নিয়ে কাজ করা বিশ্লেষকদের মতে, সরকারের নিজস্ব উৎপাদন সক্ষমতা থাকা সত্ত্বেও সেটিকে অকার্যকর রেখে একই ধরনের পণ্য বেসরকারি প্রতিষ্ঠান থেকে সংগ্রহের যৌক্তিকতা নেই। বরং সরকারি কারখানাগুলো আধুনিকায়নের মাধ্যমে পুনরায় উৎপাদনে ফিরিয়ে আনা গেলে একদিকে যেমন সরকারি ব্যয় কমানো সম্ভব, অন্যদিকে পণ্যের গুণগত মান নিশ্চিত করা এবং ক্রয় প্রক্রিয়ায় অনিয়মের সুযোগ উল্লেখযোগ্যভাবে হ্রাস পাবে। গণপূর্ত অধিদপ্তরের কাঠের কারখানা দীর্ঘদিন বন্ধ রেখে পাশের নামসর্বস্ব প্রতিষ্ঠানের মাধ্যমে সরকারি কাজ করানোর পেছনে একটি শক্তিশালী সিন্ডিকেট সক্রিয় রয়েছে বলে মনে করেন ট্রান্সপারেন্সি ইন্টারন্যাশনাল বাংলাদেশের (টিআইবি) নির্বাহী পরিচালক ড. ইফতেখারুজ্জামান। ডেইলি ভয়েস নিউজ কে তিনি বলেন, ‘বিগত কর্তৃত্ববাদী সরকারের সময়ে সরকারি ক্রয় ব্যবস্থার একটি বড় অংশ সুবিধাভোগী গোষ্ঠীর নিয়ন্ত্রণে চলে গিয়েছিল। দুঃখজনকভাবে সেই চর্চার ধারাবাহিকতা এখনো পুরোপুরি বন্ধ হয়নি। সরকারি অর্থ ব্যয়ের ক্ষেত্রে স্বচ্ছতা ও জবাবদিহি নিশ্চিত করা জরুরি। কিন্তু কীভাবে গণপূর্তের কাঠের কারখানা বন্ধ হয়ে গেল, কেন বন্ধ হলো এবং সে সিদ্ধান্তের কোনো দালিলিক ভিত্তি পাওয়া যাচ্ছে না—এটি প্রশাসনিক জবাবদিহির বড় ধরনের ঘাটতির ইঙ্গিত দেয়।’ কারখানাটি বন্ধ থাকার ফলে কারা আর্থিকভাবে লাভবান হয়েছে এবং এর জন্য কারা দায়ী, তা নিরপেক্ষ তদন্তের মাধ্যমে বের করা প্রয়োজন উল্লেখ করে ইফতেখারুজ্জামান বলেন, ‘অন্তর্বর্তী সরকার কারখানাটি পুনরায় চালুর সিদ্ধান্ত নিলেও সেটি বাস্তবায়িত হয়নি। তাই বর্তমান সরকারের উচিত এ ঘটনার সঙ্গে জড়িতদের চিহ্নিত করে জবাবদিহির আওতায় আনা।’ প্রায় এক দশক ধরে বন্ধ থাকা গণপূর্ত বিভাগের কাঠের কারখানাটি পুনরায় চালু করা গেলে সরকারি প্রকল্পে ব্যবহৃত কাঠের আসবাব ও সরঞ্জামের গুণগত মান নিশ্চিত করা সম্ভব হবে বলে মনে করেন গণপূর্ত অধিদপ্তরের প্রধান প্রকৌশলী (চলতি দায়িত্ব) খালেকুজ্জামান চৌধুরী। তার মতে, নিজস্ব উৎপাদন সক্ষমতা থাকলে সরকারের একদিকে যেমন ব্যয় নিয়ন্ত্রণ সহজ হবে, অন্যদিকে মানসম্পন্ন পণ্য সরবরাহও নিশ্চিত করা যাবে। খালেকুজ্জামান চৌধুরী ডেইলি ভয়েস নিউজ কে বলেন, ‘নিজস্ব কারখানা থাকলে আমাদের অনেক সুবিধা হয়। ঠিকাদারদের মাধ্যমে সবসময় ভালো মানের উপকরণ পাওয়া যায় না। কিন্তু নিজস্ব কারখানা থাকলে আমরা নিজেরাই মান নিয়ন্ত্রণ করতে পারি। বিশেষ করে আদালতসহ বিভিন্ন সরকারি প্রতিষ্ঠানের জন্য যেসব আসবাবপত্রে তুলনামূলক কম অলংকরণ থাকে, সেগুলো নিজস্ব কারখানাতেই দক্ষতার সঙ্গে উৎপাদন করা সম্ভব।’ একসময় কারখানাটিতে বিপুলসংখ্যক ওয়ার্ক-চার্জড কর্মী কাজ করতেন জানিয়ে তিনি বলেন, ‘অবসরের পর তাদের পদ বিলুপ্ত হয়ে যাওয়ায় জনবল সংকট তৈরি হয়েছে। এ কারণে দীর্ঘদিন ধরে উৎপাদন কার্যক্রমও বন্ধ রয়েছে। তবে কারখানাটি পুনরায় চালুর লক্ষ্যে নতুন জনবল নিয়োগের জন্য মন্ত্রণালয়ে প্রস্তাব পাঠানো হয়েছে। প্রয়োজনীয় জনবল ও আধুনিক যন্ত্রপাতি পাওয়া গেলে সরকারি এ উৎপাদন ইউনিট আবারো সচল করা সম্ভব হবে বলে আশা করছি।’
ব্রাহ্মণবাড়িয়ার নবীনগর উপজেলার নবীনগর থেকে মেরকুটা যাওয়ার যাত্রীবাহী নৌকায়, মনু বাবুর ঘাটলা নামক স্থানে নৌকায় বসাকে কেন্দ্র করে তর্ক বির্তক একপর্যায়ে মোহাম্মদ খাঁর ছেলে এলেম খাঁর ঘুষির আঘাতে বগডহর গ্রামের মনসুর আলী বেপারি বাড়ির মৃত হারিজ মিয়ার ছেলে হানিফ মিয়া (৫০) মৃত্যু হয়। ঘটনাস্থালে থাকা লোকজন জানান,হাঠাৎ করেই নৌকায় বসাকে কেন্দ্র করে কথা-কাটাকাটি একপর্যায়ে মহল্লা গ্রামের এলেম খাঁর ঘুষির আঘাতে পূর্ব ইউনিয়নের বগডহর গ্রামের হানিফ মিয়া অচেতন অবস্থায় মাটিতে লুটিয়ে পড়লে সাথে সাথে স্থানীয়লোকজন ও তার স্ত্রী তাকে নবীনগর ৫০ শয্যা বিশিষ্ট উপজেলা স্বাস্থ্য কমপ্লেক্সে নিয়ে আসলে দায়িত্বরত চিকিৎসক তাকে মৃত্যু ঘোষণা করেন। হানিফ মিয়ার স্ত্রী জানান, তারা তাদের মেয়ের স্বামির বাড়ি বেড়াতে মহল্লা গ্রামের উদ্দেশ্যে রওনা দিতে নৌকায় বসতে যান, তখন ভিতরে থাকা যাত্রী বলেন, এখানে বসতে পারবেন না, তখন আমার স্বামী বলেন কেন বসতে পারবো না,তখন ভিতরে থাকা সেই লোকটি আমার স্বামী কে গালাগাল করলে, এ নিয়ে দুইজনের মধ্যে কথা কাটাকাটির এক পর্যায়ে ঐ ব্যাক্তি আমার স্বামী কে ঘুষি মারলে তিনি মাটিতে লুটিয়ে পড়েন স্থানীয়লোকজন হাসপাতালে নিয়ে আসলে ডাক্তার আমার স্বামীর মৃত্যু হয়েছে জানান। তিনি আরো বলেন, আমার স্বামীর অবস্থার অবনতি দেখে সেই লোকটি দ্রুত স্থান ত্যাগ করেন,আমি তাকে চিনি না তবে দেখলে চিনতে পারবো,তার বাড়ি মহল্লা গ্রামে এতটুকুই জানি। এবিষয়ে উপজেলা স্বাস্থ্য কমপ্লেক্সের ডিউটিতে থাকা ডাক্তার অঙ্কন জানান, উনাকে মৃত অবস্থায় হাসপাতালে আনা হয়েছে। হাসপাতালে আসার আগেই তিনি মারা যান। এবিষয়ে নবীনগর থানা অফিসার ইনচার্জ রফিকুল ইসলাম জানান, আপনারা যা শুনেছেন আমরাও তাই শুনেছি, খবর পেয়ে নবীনগর থানা পুলিশ ঘটনাস্থলে গিয়েছে ঘটনার সঠিক কারণ উদঘাটনে তদন্ত চলছে জড়িতদের বিরুদ্ধে আইনগত ব্যবস্থা গ্রহণ করা হবে।
২০২৭ সালের এসএসসি ও সমমান পরীক্ষার নির্বাচনি (টেস্ট) পরীক্ষা আগামী ২৮ অক্টোবর থেকে শুরু করতে হবে। ১০ নভেম্বরের মধ্যে এ পরীক্ষা শেষ করতে হবে। আর ১৫ নভেম্বরের মধ্যে টেস্ট...

পরীক্ষায় অসদুপায় অবলম্বনের অভিযোগে রাজশাহী প্রকৌশল ও প্রযুক্তি বিশ্ববিদ্যালয়ের (রুয়েট) ১২ শিক্ষার্থীকে আগামী দুই শিক্ষাবর্ষের জন্য বহিষ্কার করা হয়েছে।

২০২৭ সাল থেকে ষষ্ঠ শ্রেণির শিক্ষা কার্যক্রমে নতুন চারটি বিষয় যুক্ত করা হবে বলে জানিয়েছেন শিক্ষামন্ত্রী আ ন ম এহসানুল হক মিলন।

সরকারি প্রাথমিক বিদ্যালয়ের সহকারী শিক্ষক হওয়ার স্বপ্ন নিয়ে নিয়োগ প্রক্রিয়ার প্রতিটি ধাপ সফলভাবে পার করেছিলেন ব্রাহ্মণবাড়িয়ার নবীনগর উপজেলার দুই যুবক জুবায়েরুল ইসলাম ও রুবেল মিয়া।

আমেরিকার ডাইসেরথ এবং জার্মানির হেগেমান ও নাগেল পেলেন ২০২৬ সালের চিকিৎসা বিজ্ঞানে নোবেল পুরস্কার বিজ্ঞানবেত্তা কার্ল ডাইসেরথ, পিটার হেগেমান এবং জর্জে নাগেল "লাইট-গেটেড আয়ন চ্যানেল এবং অপটোজেনেটিক্স সম্পর্কিত আবিষ্কারের" জন্য ২০২৬ সালের ফিজিওলজি বা চিকিৎসা বিজ্ঞানে নোবেল পুরস্কার অর্জন করেছেন বলে সোমবার পুরস্কার প্রদানকারী সংস্থা জানিয়েছে। সুইডেনের ক্যারোলিনস্কা ইনস্টিটিউট মেডিকেল ইউনিভার্সিটির নোবেল অ্যাসেম্বলি ৫৪ বছর বয়সী আমেরিকান কার্ল ডাইসেরথ, ৭১ বছর বয়সী জার্মান হেগেমান এবং ৭৩ বছর বয়সী জার্মান জর্জে নাগেলকে বিজয়ী হিসেবে নির্বাচন করেছে। তারা ১ কোটি ২০ লাখ সুইডিশ ক্রোনা (প্রায় ১২ লাখ মার্কিন ডলার) সমপরিমাণ পুরস্কারের অর্থ পাবেন, যা একাধিক বিজয়ী থাকলে ভাগ করে দেওয়া হয়। পুরস্কার প্রদানকারীরা জানান, অপটোজেনেটিক্স "একটি জীবন্ত মস্তিষ্কের পৃথক স্নায়ুকোষের কার্যকলাপ চালু বা বন্ধ করা সম্ভব করে তোলে।" "মস্তিষ্কের রহস্য উন্মোচন করতে বিশ্বের বিভিন্ন দেশের ল্যাবরেটরিতে এখন এই পদ্ধতি ব্যবহার করা হচ্ছে।" ঐতিহ্যগতভাবে ফিজিওলজি বা চিকিৎসা বিজ্ঞানের পুরস্কারের মাধ্যমেই বার্ষিক নোবেল বিজয়ীদের নাম ঘোষণা শুরু হয় এবং আগামী দিনগুলোতে পদার্থবিজ্ঞান, রসায়ন, সাহিত্য, শান্তি ও অর্থনীতিতে পুরস্কার ঘোষণা করা হবে। সুইডিশ উদ্ভাবক ও শিল্পপতি আলফ্রেড নোবেলের উইলের শর্তানুযায়ী প্রথম পাঁচটি নোবেল পুরস্কার তৈরি করা হয়েছিল এবং ১৯০১ সাল থেকে সীমিত কিছু বিরতি ছাড়া (প্রধানত প্রথম ও দ্বিতীয় বিশ্বযুদ্ধের সময়) এগুলো নিয়মিত প্রদান করা হয়ে আসছে। ষষ্ঠ পুরস্কারটি অর্থাৎ অর্থনীতি পুরস্কারটি ১৯৬৮ সালে সুইডেনের কেন্দ্রীয় ব্যাংক, রিক্সব্যাংক দ্বারা প্রতিষ্ঠিত হয়েছিল। চিকিৎসা বিজ্ঞানের নোবেল পুরস্কার বিগত শতাব্দীর অন্যতম প্রভাবশালী কিছু বৈজ্ঞানিক আবিষ্কারকে সম্মানিত করেছে, যার মধ্যে রয়েছে ১৯৪৫ সালে স্বীকৃতি পাওয়া পেনিসিলিনের ওপর আলেকজান্ডার ফ্লেমিংয়ের কাজ এবং মানব রক্তের গ্রুপ আবিষ্কারের জন্য ১৯৩০ সালে নোবেলজয়ী কার্ল ল্যান্ডস্টেইনারের অবদান। গত বছর, রোগ প্রতিরোধ ক্ষমতা কীভাবে সুস্থ কোষগুলোকে রক্ষা করে সে বিষয়ে আলো ফেলার কাজের জন্য আমেরিকার বিজ্ঞানী মেরি ব্রুনকো ও ফ্রেড রামসডেল এবং জাপানের শিমন সাকাগুচি এই পুরস্কার অর্জন করেছিলেন, যা ক্যান্সারসহ বিভিন্ন রোগের সম্ভাব্য নতুন চিকিৎসার পথ উন্মুক্ত করেছে। পুরস্কার প্রদানকারী প্রতিষ্ঠানগুলোর নিযুক্ত বিশেষজ্ঞ কমিটিগুলোর মাধ্যমে নোবেল বিজয়ীরা নির্বাচিত হন। নোবেলের জীবনদ্দশায় সুইডেন ও নরওয়ের মধ্যে যে ইউনিয়ন ছিল তার সাথে মিল রেখে শান্তি পুরস্কার ছাড়া বাকি পুরস্কারগুলো স্টকহোমে প্রদান করা হয়, যা অসলোতে দেওয়া হয়। আলফ্রেড নোবেল তার উইল স্বাক্ষর করার ১২৫ বছরেরও বেশি সময় পর এসেও এই পুরস্কারগুলো তাদের দীর্ঘদিনের ঐতিহ্য ধরে রেখেছে। নোবেলের মৃত্যুর বার্ষিকী ১০ ডিসেম্বর এই উৎসবের সমাপ্তি ঘটে, যখন বিজয়ীরা সুইডেন ও নরওয়ের রাজপরিবারের উপস্থিতিতে আয়োজিত অনুষ্ঠানে তাদের পুরস্কার গ্রহণ করেন এবং তাদের সম্মানে আয়োজিত গালা ভোজসভায় অংশ নেন। ======== অপটোজেনেটিক্সে যুগান্তকারী আবিষ্কার: ২০২৬ সালের চিকিৎসা বিজ্ঞানে নোবেল পেলেন তিন বিজ্ঞানী আন্তর্জাতিক ডেস্ক: মস্তিষ্কের স্নায়ুকোষের রহস্য উন্মোচনে অনন্য অবদানের জন্য ২০২৬ সালের ফিজিওলজি বা চিকিৎসা বিজ্ঞানে নোবেল পুরস্কার জিতেছেন যুক্তরাষ্ট্রের কার্ল ডাইসেরথ এবং জার্মানির পিটার হেগেমান ও জর্জে নাগেল। "লাইট-গেটেড আয়োন চ্যানেল এবং অপটোজেনেটিক্স সম্পর্কিত আবিষ্কারের" জন্য সোমবার (৫ অক্টোবর) নোবেল কমিটি এই তিন বিজ্ঞানীর নাম ঘোষণা করে। সুইডেনের ক্যারোলিনস্কা ইনস্টিটিউট মেডিকেল ইউনিভার্সিটির নোবেল অ্যাসেম্বলি ৫৪ বছর বয়সী আমেরিকান বিজ্ঞানী কার্ল ডাইসেরথ, ৭১ বছর বয়সী জার্মান বিজ্ঞানী পিটার হেগেমান এবং ৭৩ বছর বয়সী জার্মান বিজ্ঞানী জর্জে নাগেলকে বিজয়ী হিসেবে নির্বাচন করেছে। পুরস্কারের মোট অর্থমূল্য ১ কোটি ২০ লাখ সুইডিশ ক্রোনা (প্রায় ১২ লাখ মার্কিন ডলার) বিজয়ী তিনজনের মধ্যে ভাগ করে দেওয়া হবে। যেভাবে কাজ করে অপটোজেনেটিক্স নোবেল কমিটি জানিয়েছে, অপটোজেনেটিক্স এমন এক অভিনব পদ্ধতি যা "একটি জীবন্ত মস্তিষ্কের পৃথক স্নায়ুকোষের (নার্ভ সেল) কার্যকলাপ চালু বা বন্ধ করা সম্ভব করে তোলে।" বর্তমানে মস্তিষ্কের গভীরের রহস্য উন্মোচন করতে বিশ্বের বিভিন্ন দেশের গবেষণাগারে এই প্রযুক্তি ব্যাপকভাবে ব্যবহার করা হচ্ছে। নোবেল ঘোষণার ঐতিহ্য ঐতিহ্যগতভাবে প্রতি বছর চিকিৎসা বিজ্ঞানের পুরস্কার ঘোষণার মাধ্যমেই নোবেল সপ্তাহ শুরু হয়। আগামী দিনগুলোতে পদার্থবিজ্ঞান, রসায়ন, সাহিত্য, শান্তি এবং সবশেষে অর্থনীতিতে বিজয়ী চিকিৎসাবিদ ও গবেষকদের নাম ঘোষণা করা হবে। সুইডিশ উদ্ভাবক ও শিল্পপতি আলফ্রেড নোবেলের উইলের শর্ত অনুযায়ী ১৯০১ সাল থেকে এই পুরস্কার প্রদান শুরু হয়। পরবর্তীতে ১৯৬৮ সালে সুইডেনের কেন্দ্রীয় ব্যাংক রিক্সব্যাংকের উদ্যোগে এর সঙ্গে যুক্ত হয় অর্থনীতি বিভাগ। আলেকজান্ডার ফ্লেমিংয়ের পেনিসিলিন আবিষ্কার (১৯৪৫) কিংবা কার্ল ল্যান্ডস্টেইনারের মানব রক্তের গ্রুপ আবিষ্কারের (১৯৩০) মতো বিগত শতাব্দীর অত্যন্ত প্রভাবশালী ও জীবনরক্ষাকারী আবিষ্কারগুলোর স্বীকৃতি রয়েছে এই চিকিৎসা বিজ্ঞানের নোবেল পুরস্কারের ইতিহাসে। গত বছর (২০২৫ সালে) রোগ প্রতিরোধ ক্ষমতা সংক্রান্ত যুগান্তকারী গবেষণার জন্য আমেরিকান দুই বিজ্ঞানী মেরি ব্রুনকো ও ফ্রেড রামসডেল এবং জাপানের শিমন সাকাগুচি এই পুরস্কার অর্জন করেছিলেন। আলফ্রেড নোবেলের মৃত্যুর দিন আগামী ১০ ডিসেম্বর স্টকহোমে সুইডেন ও নরওয়ের রাজপরিবারের উপস্থিতিতে আনুষ্ঠানিকভাবে বিজয়ী বিজ্ঞানীদের হাতে এই পুরস্কার তুলে দেওয়া হবে।

নারায়ণগঞ্জের ফতুল্লায় ধর্ষণের অভিযোগে আটক এক ব্যক্তিকে নিয়ে ফেরার সময় স্থানীয়দের ছোড়া ইটের আঘাতে থানার অফিসার ইনচার্জ (ওসি) আহত হয়েছেন।

ফান্সের ছাত্র বিক্ষোভ তীব্র আকার ধারণ করায় চারশরও বেশি আটক ফ্রান্সজুড়ে উচ্চ বিদ্যালয়গুলোতে ছাত্র বিক্ষোভের জেরে মঙ্গলবার দেশটিতে বেশিরভাগ অপ্রাপ্তবয়স্কসহ চারশরও বেশি মানুষকে আটক করা হয়েছে বলে ফরাসি স্বরাষ্ট্রমন্ত্রী জানিয়েছেন। প্যারিস থেকে শুরু হওয়া এই বিক্ষোভের অংশ হিসেবে কিশোর-কিশোরীরা কয়েক দিন ধরে তাদের স্কুলগুলোতে তালা ঝুলিয়ে অবরোধ করে রেখেছে। ক্লাসে অতিরিক্ত শিক্ষার্থী ও শিক্ষক সংকটের মতো বিভিন্ন সমস্যাকে কেন্দ্র করে এই বিক্ষোভের সূত্রপাত হয়েছে। কর্তৃপক্ষ জানিয়েছে, মঙ্গলবারের বিক্ষোভে অন্তত ১০ জন শিক্ষক এবং বেশ কয়েকজন শিক্ষার্থীর পাশাপাশি ৪৮ জন আইনশৃঙ্খলা রক্ষাকারী বাহিনীর সদস্য আহত হয়েছেন। শিক্ষা মন্ত্রণালয়ের তথ্য অনুযায়ী, অন্তত ৪০০টি স্কুল এতে ক্ষতিগ্রস্ত হয়েছে। ছবি ও ভিডিওতে দেখা গেছে, বিক্ষোভকারীরা ময়লার ঝুড়িতে আগুন দিচ্ছে এবং বাস স্টপ ভাঙচুর করছে। ১৬ বছর বয়সী এক ফরাসি ছাত্রী এএফপি বার্তা সংস্থাকে বলেন, “আমরা এখানে একটি বার্তা পৌঁছে দিতে এসেছি। সবকিছু বিনা কারণে ভেঙে গুঁড়িয়ে দেওয়ার জন্য আমরা এখানে আসিনি। শিক্ষাব্যবস্থা যে সম্পূর্ণ ভেঙে পড়েছে, সেটি পরিষ্কারভাবে বলতেই আমরা এখানে এসেছি। আমাদের প্রতি ক্লাসে শিক্ষার্থীর সংখ্যা ৩৪ জন, যা কোনোভাবেই সম্ভব নয়। শিক্ষকরা অতিরিক্ত চাপে আছেন।” এক্স (সাবেক টুইটার)-এ দেওয়া এক পোস্টে ফরাসি শিক্ষামন্ত্রী এদুয়ার্জ জেফ্রে (Édouard Geffray) বলেছেন, শিক্ষার্থীদের বিক্ষোভ করার অধিকার রয়েছে, তবে সহিংসতার খবরগুলোকে তিনি ‘অমার্জনীয়’ বলে নিন্দা জানিয়েছেন। স্বরাষ্ট্রমন্ত্রী লরেন্ট নুনেজ (Laurent Nuñez) বিএফএমটিভিকে (BFMTV) ৪৪০ জনকে আটকের কথা জানিয়ে বলেন, “আমাদের কাছে এখনও চূড়ান্ত হিসাব নেই, তবে আমাকে জানানো হয়েছে যে তাদের দুই-তৃতীয়াংশের ক্ষেত্রে পুলিশি হেপাজত বা আটকাদেশ দেওয়া হয়েছে।” ফরাসি গণমাধ্যমের প্রতিবেদনে বলা হয়েছে, বিক্ষোভকারীরা পুলিশের দিকে নানা বস্তু ছুড়ে মারে এবং এর জবাবে পুলিশ লাঠিচার্জ ও টিয়ারগ্যাস ব্যবহার করে। শিক্ষার্থীদের প্রতিনিধিত্বকারী সংস্থা `ইউনিয়ন সিন্ডিকাল লিসেয়েন`-এর (Union Syndicale Lycéenne) সভাপতি রিয়াদ রানি (Ryad Rani) এএফপিকে দেওয়া এক সাক্ষাৎকারে ফরাসি সরকারের বিরুদ্ধে ‘দমনপীড়ন’ এবং পুলিশের অতিরিক্ত বলপ্রয়োগের অভিযোগ এনেছেন। বেশ কয়েকজন ফরাসি রাজনীতিবিদের সমালোচনার মুখে থাকা এই বিক্ষোভের বিরুদ্ধে পুলিশি প্রতিক্রিয়া সম্পর্কে জানতে চাওয়া হলে নুনেজ বলেন, পুলিশ অত্যন্ত ‘পরিমিত পন্থায়’ দায়িত্ব পালন করেছে। মঙ্গলবার সন্ধ্যায় সামাজিক যোগাযোগমাধ্যমে শিক্ষামন্ত্রী জেফ্রে লিখেছেন: “বিক্ষোভ করার অধিকার একটি মৌলিক স্বাধীনতা, যা এ ধরনের কাজের অজুহাত হতে পারে না।” “এগুলোকে বৈধতা দেওয়া বা এই পরিস্থিতিতে অবরোধ দীর্ঘায়িত করার ডাক দেওয়া মানে আমাদের শিক্ষার্থী এবং সরকারি কর্মকর্তা-কর্মচারীদের ঝুঁকিতে ফেলা। এটি অত্যন্ত দায়িত্বজ্ঞানহীন কাজ।” যুক্তরাজ্যের সিক্সথ ফর্ম বা যুক্তরাষ্ট্রের হাই স্কুলের সমতুল্য ফ্রান্সের লিসে (lycées) বা উচ্চ বিদ্যালয়গুলোর এই আন্দোলন গত সপ্তাহে প্যারিস সংলগ্ন ইল-দ্য-ফ্রঁস (Île-de-France) অঞ্চলে শুরু হয়। এর আগে সোমবার ১৬৪ জনকে আটকের পর ফ্রান্সের প্রধানমন্ত্রী সেবাস্তিয়েন লেকর্নু (Sébastien Lecornu) সতর্ক করে দিয়েছিলেন যে, ছাত্র বিক্ষোভের যেকোনো ধরনের বাড়াবাড়ি হবে “দায়িত্বজ্ঞানহীন”। এক্স-এ দেওয়া এক পোস্টে বিক্ষোভের সময় ঘটিত বিভিন্ন ঘটনার কথা উল্লেখ করে লেকর্নু বলেন, “আতশবাজি, আগুন এবং উচ্চ বিদ্যালয়ের কাছাকাছি সহিংসতা: কোনো কিছু দিয়েই শিক্ষার্থী, কর্মী বা পুলিশ অফিসারদের ঝুঁকির মুখে ফেলাকে যৌক্তিক বলা যায় না।” নিম্ন মজুরি ও কর্মপরিবেশসহ বিভিন্ন দাবিতে শিক্ষক, হাসপাতালের কর্মী এবং সিভিল সার্জনদের প্রতিনিধিত্বকারী ইউনিয়নগুলোর দেশব্যাপী কর্মবিরতির সাথেই মঙ্গলবার এই ছাত্র বিক্ষোভের ধারাবাহিকতা মিলে যায়। নুনেজ জানান যে, অন্তত দুই লক্ষাধিক মানুষের অংশগ্রহণে অনুষ্ঠিত এই বিক্ষোভগুলোর বেশিরভাগই শান্তিপূর্ণভাবে সম্পন্ন হয়েছে। =============== ফাঁস হলো ছাত্র বিক্ষোভ: ফ্রান্সে একদিনে চারশর বেশি আটক, আহত অর্ধশতাধিক ফ্রান্সজুড়ে উচ্চ বিদ্যালয়গুলোতে চলমান ছাত্র বিক্ষোভ তীব্র আকার ধারণ করেছে। ক্লাসে অতিরিক্ত শিক্ষার্থী ও শিক্ষক সংকটের প্রতিবাদে আয়োজিত এই বিক্ষোভে সংঘটিত সহিংসতার জেরে মঙ্গলবার দেশটির বিভিন্ন প্রান্ত থেকে অপ্রাপ্তবয়স্ক শিক্ষার্থীসহ চারশরও বেশি মানুষকে আটক করা হয়েছে। কর্তৃপক্ষের তথ্য অনুযায়ী, মঙ্গলবারের এই বিক্ষোভে অন্তত ১০ জন শিক্ষক এবং বেশ কয়েকজন শিক্ষার্থীসহ ৪৮ জন আইনশৃঙ্খলা রক্ষাকারী বাহিনীর সদস্য আহত হয়েছেন। এছাড়া দেশের অন্তত ৪০০টি শিক্ষাপ্রতিষ্ঠান এই আন্দোলনের প্রভাবের মুখে পড়েছে। বিক্ষোভের নেপথ্য কারণ ও পরিস্থিতি প্যারিসের ইল-দ্য-ফ্রঁস অঞ্চলে গত সপ্তাহে এই আন্দোলন শুরু হয়। কিশোর-কিশোরীরা কয়েক দিন ধরে তাদের স্কুলগুলোতে তালা ঝুলিয়ে অবরোধ করে রেখেছে। বিক্ষোভকারী শিক্ষার্থীরা শিক্ষাব্যবস্থার বেহাল দশার প্রতিবাদ জানিয়ে জানান, প্রতিটি ক্লাসে শিক্ষার্থীর সংখ্যা ৩৪ জন ছাড়িয়ে যাওয়ায় পড়াশোনা চালানো অসম্ভব হয়ে পড়েছে এবং শিক্ষকরাও অতিরিক্ত চাপে রয়েছেন। সামাজিক যোগাযোগমাধ্যম এক্সে দেওয়া এক পোস্টে ফরাসি শিক্ষামন্ত্রী এদুয়ার্জ জেফ্রে শিক্ষার্থীদের বিক্ষোভ করার সাংবিধানিক অধিকারকে স্বীকৃতি দিলেও সহিংসতার ঘটনাগুলোকে ‘অমার্জনীয়’ ও ‘দায়িত্বজ্ঞানহীন’ বলে তীব্র নিন্দা জানিয়েছেন। তিনি বলেন, “বিক্ষোভ করার অধিকার মৌলিক স্বাধীনতা হলেও তা সহিংসতার অজুহাত হতে পারে না। অবরোধ দীর্ঘায়িত করা শিক্ষার্থী ও সরকারি কর্মচারীদের ঝুঁকির মুখে ফেলছে।” পুলিশি পদক্ষেপ ও রাজনৈতিক প্রতিক্রিয়া ফরাসি গণমাধ্যমের প্রতিবেদন অনুযায়ী, বিক্ষোভকারীরা পুলিশের দিকে নানা বস্তু নিক্ষেপ করলে পুলিশও লাঠিচার্জ ও টিয়ারগ্যাস ছুড়ে পরিস্থিতি নিয়ন্ত্রণের চেষ্টা করে। স্বরাষ্ট্রমন্ত্রী লরেন্ট নুনেজ বিএফএমটিভিকে জানান, মঙ্গলবার ৪৪০ জনকে আটক করা হয়েছে, যার দুই-তৃতীয়াংশের বিরুদ্ধে পুলিশি হেফাজতের প্রক্রিয়া শুরু হয়েছে। রাজনীতিবিদদের সমালোচনার মুখে নুনেজ দাবি করেন, পুলিশ অত্যন্ত ‘পরিমিত ও পেশাদার পন্থায়’ দায়িত্ব পালন করেছে। অন্যদিকে, শিক্ষার্থীদের প্রতিনিধিত্বকারী সংস্থা `ইউনিয়ন সিন্ডিকাল লিসেয়েন`-এর সভাপতি রিয়াদ রানি সরকারের বিরুদ্ধে ‘দমনপীড়ন’ ও পুলিশের মাত্রাতিরিক্ত বলপ্রয়োগের অভিযোগ তুলেছেন। এর আগে সোমবার ১৬৪ জনকে আটকের পর দেশটির প্রধানমন্ত্রী সেবাস্তিয়েন লেকর্নুও ছাত্র বিক্ষোভের বাড়াবাড়ির বিরুদ্ধে কঠোর হুঁশিয়ারি দিয়েছিলেন। এদিকে, একই দিনে শিক্ষক, হাসপাতাল কর্মী ও সিভিল সার্জনদের ইউনিয়নগুলোর দেশব্যাপী কর্মবিরতির পাশাপাশি এই ছাত্র আন্দোলন ফ্রান্সের সার্বিক জনজীবনকে বেশ কিছুটা নাড়া দিয়েছে। স্বরাষ্ট্রমন্ত্রী জানান, দুই লক্ষাধিক মানুষের অংশগ্রহণে অনুষ্ঠিত অন্যান্য পেশাজীবীদের এই বিক্ষোভগুলো মূলত শান্তিপূর্ণভাবেই সম্পন্ন হয়েছে। আছে?
২০২৭ শিক্ষাবর্ষে ৩১ কোটির বেশি পাঠ্যবই ছাপার কাজ চলছে পুরোদমে। কাজ পাওয়া ছাপাখানায় কাগজ দিচ্ছেন কাগজকল মালিকরা। তাতে করা হচ্ছে মুদ্রণ। নিয়ম অনুযায়ী- মুদ্রণের আগে কাগজকল থেকে আসা কাগজের মান ল্যাবে (পরীক্ষাগার) পরীক্ষা করা হয়। কাগজ মানে উত্তীর্ণ হলে তাতে ছাপার অনুমোদন দেওয়া হয়। অথচ কোমলমতি শিক্ষার্থীদের বই ছাপার এ কাগজ পরীক্ষায় ঘটছে ভয়াবহ কারসাজি। নিম্নমানের কাগজও পেয়ে যাচ্ছে অনুমোদন। কোনো ল্যাব (পরীক্ষাগার) টেস্ট ছাড়াই ঘুসের বিনিময়ে নিম্নমানের কাগজের অনুমোদন দিচ্ছে জাতীয় শিক্ষাক্রম ও পাঠ্যপুস্তক বোর্ডের (এনসিটিবি) ভাড়া করা নামসর্বস্ব একটি ইন্সপেকশন (তদারককারী) প্রতিষ্ঠান। টেন্ডারের মাধ্যমে ৫২ লাখ টাকায় তদারকির কাজ পাওয়া প্রতিষ্ঠানটির নাম ‘ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডি’। এ বছর মাধ্যমিক স্তরের ষষ্ঠ, সপ্তম, অষ্টম, নবম শ্রেণি ও ইবতেদায়ির ২১ কোটি ২৮ লাখেরও বেশি পাঠ্যবই ছাপা ও কাগজ তদারকির দায়িত্ব পেয়েছে প্রতিষ্ঠানটি। এ বই ছাপাতে সরকারের খরচ হচ্ছে প্রায় দেড় হাজার কোটি টাকা। অথচ কাগজ পরীক্ষার দায়িত্ব পাওয়া প্রতিষ্ঠানটির ল্যাবের অধিকাংশ মেশিন নষ্ট। নেই স্থায়ী কোনো কেমিস্টও (কাগজ পরীক্ষার বিশেষজ্ঞ)। আরও পড়ুন পাঠ্যবইয়ের ভূতুড়ে চাহিদায় ৩০০ কোটি টাকা লুটপাটের ছক অভিযোগ উঠেছে, কয়েকটি বড় ছাপাখানার মালিক যোগসাজশ করে ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডিকে কাজ পাইয়ে দিয়েছেন। বিনিময়ে ছাপাখানাগুলো এ প্রতিষ্ঠানকে দিয়ে হাজার হাজার টন নিম্নমানের কাগজে বই ছাপার অনুমোদন করিয়ে নিচ্ছে। এমনকি কাগজকলগুলোর কেমিস্টরাই (বিশেষজ্ঞ) এসে স্বতন্ত্র তদারককারী এ প্রতিষ্ঠানের ল্যাবে কাগজ পরীক্ষা করে ছাড়পত্র বানিয়ে নিচ্ছেন। অনুমোদন পেয়ে যাচ্ছে নিম্নমানের কাগজ। তাতেই চলছে বই ছাপা। পাঠ্যপুস্তক বোর্ড সূত্র বলছে, প্রতিষ্ঠানটি তাদের সঙ্গে প্রতারণা করেছে। কাজ পাওয়ার জন্য ধার করা মেশিন এনে ল্যাবে রেখেছিল। কাজ পাওয়ার পর সেই মেশিন সরিয়ে ফেলা হয়েছে। বিষয়টি এনসিটিবির নজরেও এসেছে। তদন্ত করে প্রমাণ মিললে প্রয়োজনে ইন্ডিপেন্ডেন্ট ইন্সপেকশন বিডির সঙ্গে চুক্তি বাতিল করার কথা ভাবছে এনসিটিবি। কাজ বাগিয়ে নিতে প্রতারণা পাঠ্যবইয়ের কাগজ ও ছাপার মান ঠিক রাখতে প্রতি বছর স্বতন্ত্র ইন্সপেকশন (তদারকি) প্রতিষ্ঠান নিয়োগ করে পাঠ্যপুস্তক বোর্ড। টেন্ডারের মাধ্যমে এ নিয়োগ করা হয়। এবার চতুর্থ দরদাতা হিসেবে ইন্সপেকশনের কাজ পেয়েছে ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডি। টেন্ডার মূল্যায়ন চলাকালে প্রতিষ্ঠানটির অফিস, ল্যাব, কতজন কেমিস্ট ও কর্মচারী আছে, তা সরেজমিনে যাচাই করে এনসিটিবি। এবারও তা করা হয়েছে। কিন্তু ওই সময় ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডির মালিক শেখ বেলাল তার ছোট ভাইয়ের কাছ থেকে মেশিন ধার করে ল্যাবে রেখেছিলেন। পাশাপাশি খণ্ডকালীন একজন কেমিস্টকে (বিশেষজ্ঞ) দেখানো হয়। আরও পড়ুন পাঠ্যবইয়ের ‘ভূতুড়ে’ চাহিদা ঠেকিয়ে শতকোটি টাকা সাশ্রয় অনুসন্ধানে জানা যায়, টেন্ডারের কাজ পাওয়ার পর মেশিনগুলো ইন্ডিপেন্ডেন্ট ইন্সপেকশন বিডির ল্যাব থেকে সরিয়ে ফেলা হয়। আনা হয় পুরোনো ও নিম্নমানের কিছু মেশিন। এখন নেই কোনো কেমিস্টও। প্রতিষ্ঠানটির মালিক শেখ বেলাল নিজেই এ ঘটনা স্বীকার করেন। তিনি জাগো নিউজকে বলেন, ‘মেশিনগুলো আমার ছোট ভাইয়ের ছিল। রাগারাগি হওয়ায় ভাই মেশিনগুলো নিয়ে গেছে।’ ল্যাবে সরেজমিনে যা দেখা গেল মতিঝিলের সিটি সেন্টারের ২৫ তলায় ইন্ডিপেন্ডেন্ট বিডি সার্ভিসেসের অফিস। সেখানে গত ১০ সেপ্টেম্বর সরেজমিনে দেখা যায়, অফিসে দুজন কর্মকর্তা ও একজন পিয়ন। তারা কম্পিউটারে একের পর এক ছাপাখানার কাগজের মানের প্রতিবেদন তৈরি করছেন। অথচ সেগুলোর কোনো পরীক্ষা করা হয়নি। অভিযোগ রয়েছে, ল্যাবে থাকা ছয়টি মেশিনের মধ্যে তিনটিই নষ্ট। বইয়ের মলাটে ব্যবহৃত আর্ট কার্ডের শক্তি পরীক্ষা করা হয় স্টিফনেস মেশিনে। ইন্ডিপেনডেন্ট ইন্সপেকশন বিডির এ মেশিনটি শুরু থেকেই নষ্ট বলে অভিযোগ রয়েছে। পরীক্ষা না করেই স্টিফনেসের ল্যাব রিপোর্ট দেওয়া হচ্ছে অনুমাননির্ভরভাবে কাগজের ওজন (জিএসএম), ব্রাইটনেস (উজ্জ্বলতা), বার্স্টিং ফ্যাক্টর (ফেটে যাওয়া প্রতিরোধক), অপাসিটি (চোখে দেখতে স্বস্তিদায়ক), বাল্ক (কাগজের পুরুত্ব), গ্লোস (চকচকে) ও স্টিফনেস (বেঁকে যাওয়া প্রতিরোধক) বসিয়ে দিচ্ছেন। অথচ পাশেই থাকা কাচঘেরা ল্যাব বা পরীক্ষাগারে কেউ নেই। নামসর্বস্ব কিছু মেশিন পড়ে আছে। কোনো বিশেষজ্ঞ নেই। পরীক্ষার আয়োজনও নেই। আরও পড়ুন বই ছাপায় সিন্ডিকেট / আওয়ামী লীগ নেতা রাব্বানীর একক দরপত্র, সরকারের বাড়তি খরচ ৩ কোটি কিছুক্ষণ পরই অফিসে আসেন ইন্ডিপেন্ডেন্ট সার্ভিসেস বিডির মালিক শেখ বেলাল। কেমিস্ট না থাকা ও ল্যাব অচল থাকার বিষয়ে জানতে চাইলে তিনি বিষয়গুলো এড়িয়ে যাওয়ার চেষ্টা করেন। একপর্যায়ে শেখ বেলাল বলেন, ‘আমার কেমিস্ট আছে। তিনি এখন বাইরে।’ কেমিস্ট কখন আসবেন-এমন প্রশ্নে তিনি জানান, কিছুক্ষণের মধ্যেই। তবে টানা দুই ঘণ্টা তার অফিসে বসে থেকেও কেমিস্টের দেখা মেলেনি। একপর্যায়ে শেখ বেলালকে তার ল্যাবের মেশিনগুলো সচল কি না তা দেখাতে বলা হলে তিনি কাগজের জিএসএম মাপার মেশিনে পরীক্ষা করে দেখান। সেখানে একই কাগজ রাখার পর একবার ৬২ জিএসএম, আবার ৭২ জিএসএম দেখাতে থাকে। এতে মেশিনের কার্যকারিতা নিয়ে প্রশ্ন তুললে শেখ বেলাল নিজেই বলেন, ‘হয়তো এখন মেশিনের মাথায় গন্ডগোল হয়েছে।’ বাকি মেশিনগুলো কেমিস্ট ছাড়া সচল করা যাবে না বলেও দাবি করেন তিনি। অভিযোগ রয়েছে, ল্যাবে থাকা ছয়টি মেশিনের মধ্যে তিনটিই নষ্ট। বইয়ের মলাটে ব্যবহৃত আর্ট কার্ডের শক্তি পরীক্ষা করা হয় স্টিফনেস মেশিনে। ইন্ডিপেনডেন্ট ইন্সপেকশন বিডির এ মেশিনটি শুরু থেকেই নষ্ট বলে অভিযোগ রয়েছে। পরীক্ষা না করেই স্টিফনেসের ল্যাব রিপোর্ট দেওয়া হচ্ছে। আরও পড়ুন ৩০ কোটি ৬১ লাখ পাঠ্যবই ছাপাবে এনসিটিবি, খরচ ১৭০০ কোটি টাকা একইভাবে কোপ টেস্টার মেশিন দিয়ে কাগজের পানি শোষণের সক্ষমতা এবং বাস্টিং ফ্যাক্টর মেশিন দিয়ে কাগজের ছেঁড়ার প্রতিরোধক্ষমতা পরীক্ষা করা হয়। এ দুটি মেশিনও অকেজো। ল্যাবের এমন বেহাল দশার ছবি ও কাগজ পরিমাপে অসামঞ্জস্যতার ভিডিও জাগো নিউজের কাছে সংরক্ষিত রয়েছে। এনসিটিবির মিনি ল্যাবেও ভুয়া মেশিন সরবরাহ! ইন্ডিপেন্ডেন্ট সার্ভিসেস বিডি নামের এ প্রতিষ্ঠানটি শুধু নিজের অফিসের ল্যাবেই অচল মেশিন রেখেছে, তা নয়। পাঠ্যপুস্তক বোর্ডে বসানো মিনি ল্যাবেও ভুয়া মেশিন দিয়ে প্রতারণা করেছে প্রতিষ্ঠানটি। অনুসন্ধানে জানা যায়, কাজ পাওয়ার চুক্তির শর্ত অনুযায়ী- পাঠ্যপুস্তক বোর্ড অফিসে সব মেশিন দিয়ে একটি মিনি ল্যাব তৈরি করে দিতে হয়। ইন্ডিপেন্ডেন্ট ইন্সপেকশন বিডি যে ল্যাব বসিয়ে দিয়েছে, তাতে ব্রাইটনেস মাপার মেশিন না দিয়ে হোয়াইটনেস মাপার মেশিন দিয়েছে। পরে বিষয়টি জানাজানি হলে হোয়াইটনেস মেশিনে ব্রাইটনেস মেশিনের নাম-কাজসহ বিস্তারিত তথ্যের লেবেল লাগিয়ে দেওয়া হয়। অথচ এ দুটি মেশিনের কাজ সম্পূর্ণ ভিন্ন। আরও পড়ুন প্রাথমিকের বই ছাপায় অগ্রগতি, মাধ্যমিকে মাত্র শুরু কাগজ পরীক্ষার বিশেষজ্ঞরা (কেমিস্ট) জানান, ব্রাইটনেস ও হোয়াইটনেস পরীক্ষার মেশিন আলাদা। ব্রাইটনেস হলো- কাগজ নির্দিষ্ট আলোর তরঙ্গদৈর্ঘ্যে কতটা আলো প্রতিফলিত করে তার পরিমাপ। আর হোয়াইটনেস হলো- কাগজ কতটা সাদা তা পরিমাপ করে। কিন্তু এনসিটিবি এবার সাদা কাগজে বই ছাপাচ্ছে না। ফলে হোয়াইটনেস মেশিন দিয়ে প্রতারণা করা হয়েছে। কাগজকলের লোক দিয়েই মান পরীক্ষা! বই ছাপার কাগজ সরবরাহে দেশীয় কাগজকলগুলোর মধ্যে অন্যতম ফ্রেশ পেপার মিল। এবারও ছাপাখানাগুলোতে কাগজ দিচ্ছে ফ্রেশ। অথচ এ কাগজল কলে চাকরি করা একজনকে খণ্ডকালীন কেমিস্ট নিয়োগ করেছে ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডি। ওই কেমিস্টের নাম আব্দুল্লাহ আল শাকিল। এনসিটিবির একজন কর্মকর্তা নাম প্রকাশ না করে জাগো নিউজকে বলেন, ‘কেমিস্ট শাকিল বিনা বেতনে কাজ করছে। মূলত ফ্রেশ পেপার মিলের পক্ষ থেকে তাকে পাঠানো হয়েছে। অর্থাৎ, ফ্রেশের দেওয়া কাগজই আবার তৃতীয়পক্ষের হয়ে ফ্রেশে চাকরি করা শাকিল বৈধতা দিচ্ছেন। এটি স্পষ্ট স্বার্থের সংঘাত।’ বিষয়টি নিয়ে কেমিস্ট আব্দুল্লাহ আল শাকিলের সঙ্গে যোগাযোগ করা হলে তিনি জাগো নিউজকে বলেন, ‘আমি ওখানে (ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডি) চাকরির জন্য ইন্টারভিউ দিয়েছিলাম। কিন্তু চাকরি তো করি না।’ কিন্তু তার নাম ও মোবাইল নম্বরসহ একটি তালিকা এনসিটিবিতে জমা দেওয়া হয়েছে এবং প্রতিষ্ঠানের মালিক তাকে কেমিস্ট দাবি করেছেন, বিষয়টি অবগত করা হলে তিনি বলেন, ‘আমি খোঁজ নিয়ে দেখবো।’ আরও পড়ুন এইচএসসি পরীক্ষা / ৫ বছর পর পূর্ণ সিলেবাস, সময় স্বল্পতায় প্রস্তুতির ঘাটতি ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডির মালিক শেখ বেলাল জাগো নিউজকে বলেন, ‘শাকিল যে ফ্রেশের প্রতিষ্ঠানে চাকরি করে, তা জানতাম না। জানলে তাকে নিতাম না।’ কাগজ অনুমোদনে টনপ্রতি ঘুস! এবার ৩১ কোটি বই ছাপাচ্ছে এনসিটিবি। এতে কাগজ প্রয়োজন হচ্ছে ৯০ হাজার মেট্রিক টন। তার মধ্যে মাধ্যমিক স্তরের ২১ কোটির বেশি বই ছাপাতে প্রায় ৭৫ হাজার মেট্রিক টন কাগজ লাগবে। এ কাগজের মান যাচাই করছে ইন্ডিপেন্ডেন্ট ইন্সপেকশন বিডি। এরই মধ্যে নামকাওয়াস্তে পরীক্ষা করে প্রায় তিন হাজার টন কাগজ অনুমোদন করেছে। প্রতিষ্ঠানটির (ইন্ডিপেনডেন্ট ইন্সপেকশন বিডি) বিরুদ্ধে শুরু থেকেই একের পর এক অভিযোগ পাচ্ছি। এখন যেটা শুনলাম, সেটি খুবই গুরুতর অভিযোগ। এমন তথ্য আমার জানা ছিল না। এ নিয়ে তদন্ত করবো। প্রয়োজনে প্রতিষ্ঠানকে ইন্সপেকশনের কাজ থেকে বাদ দেওয়া যায় কি না, তা বিশ্লেষণ করে দেখা হবে।- অধ্যাপক মোহাম্মদ ফখরুল মাওলা, চেয়ারম্যান, এনসিটিবি অভিযোগ রয়েছে, কাগজকল ও ছাপাখানা মালিকরা যোগসাজশ করে টেন্ডারে যে মানের কাগজে বই ছাপার কথা বলা হয়েছে, তার থেকে নিম্নমানের কাগজ দিচ্ছে। এ অনিয়ম ধরার দায়িত্ব ইন্সপেকশন প্রতিষ্ঠানের। কিন্তু টনপ্রতি নির্দিষ্ট পরিমাণ টাকা করে ঘুস নিয়ে নিম্নমানের কাগজও ছাড় করিয়ে বৈধতা দিচ্ছে ইন্ডিপেন্ডেন্ট ইন্সপেকশন বিডি। সম্প্রতি দোয়েল প্রিন্টার্স, বর্ণশিখা প্রিন্টার্স, ইস্টার্ন প্রিন্টার্স অফিসে বসে ছাপাখানা মালিক ও কাগজকল মালিকদের সঙ্গে দফারফা হয়। ওই বৈঠকে অংশ নেওয়া একজন ছাপাখানা মালিক জাগো নিউজকে এ তথ্য নিশ্চিত করেন। আরও পড়ুন পাঠ্যবই পরিমার্জনে দলমত বিবেচনায় নেওয়া হবে না: শিক্ষামন্ত্রী নাম প্রকাশ না করার শর্তে তিনি জাগো নিউজকে জানান, বৈঠকে সিদ্ধান্ত হয়েছে যে, ইন্ডিপেন্ডেন্ট ইন্সপেকশন সার্ভিসেস বিডিকে শুরুতে টনপ্রতি এক হাজার টাকা এবং মাঝামাঝি সময়ে টনপ্রতি দুই হাজার টাকা দিতে হবে। কারণ ছাপার শুরুর দিকে খারাপ কাগজ তুলনামূলক কম দেওয়া হয়। মাঝামাঝি ও শেষ সময়ে তড়িঘড়ি করে খারাপ কাগজ বেশি চালিয়ে দেওয়া হয়। সেজন্য দুই সময়ে দুই রকম রেট নির্ধারণ করা হয়েছে। ঘুসগ্রহণ প্রসঙ্গে প্রতিষ্ঠানের মালিক শেখ বেলাল বলেন, ‘এ অভিযোগ একেবারে মিথ্যা।’ কিন্তু পরক্ষণে তিনি একাধিক বড় ছাপাখানা মালিককে এ প্রতিবেদকের সামনে বসে মোবাইলে কল করে সহযোগিতা চান। সংবাদ যেন প্রকাশিত না হওয়া, তার জন্য তদবির করতে অনুরোধও করেন। সিন্ডিকেট দীর্ঘদিনের, নিয়ন্ত্রণে বড় কয়েকটি ছাপাখানা বিনামূল্যে পাঠ্যবই ছাপানোর সিন্ডিকেট দীর্ঘদিনের। কাগজকল, ছাপাখানা ও ইন্সপেকশন (তদারককারী) প্রতিষ্ঠান যোগসাজশ করেই প্রতি বছর প্রায় দুই হাজার কোটি টাকার এ কাজ করে। নিম্নমানের কাগজে বই ছাপিয়ে দিয়ে বিরাট অঙ্কের অর্থ হাতিয়ে নেয়। দীর্ঘদিন ছাপাখানা ব্যবসায়ে জড়িত বাংলাদেশ মুদ্রণ শিল্প সমিতির সাবেক সভাপতি তোফায়েল খান। তিনি জাগো নিউজকে বলেন, ‘ইন্সপেকশন প্রতিষ্ঠান নিয়ম মেনে কাজ করলে বইয়ের মান ভালো হয়। কিন্তু কখনই তা করে না। কারণ প্রাথমিক ও মাধ্যমিক স্তরের বইয়ের কাগজ ও ছাপার কাজ ইন্সপেকশনে যে দুটি প্রতিষ্ঠানকে নিয়োগ করা হয়, তারাও ছাপাখানা মালিকদের হয়ে কাজ করে।’ আরও পড়ুন পাঠ্যবইয়ে যুক্ত হচ্ছে ওসমান হাদির বীরত্বগাথা তোফায়েল খানের ভাষ্য, ‘কয়েকটি ছাপাখানা মালিক শিক্ষা মন্ত্রণালয়, এনসিটিবির কর্মকর্তাদের পেছনে টাকা ঢেলে পছন্দের ইন্সপেকশন প্রতিষ্ঠানকে কাজ পাইয়ে দেয়। এ সিন্ডিকেট বা অসাধু চক্র ভাঙতে না পারলে পাঠ্যবইয়ের কাগজ ও ছাপানোর মান কখনই ঠিক হবে না।’ যেভাবে কাজ করে ইন্সপেকশন প্রতিষ্ঠান এ বছর এনসিটিবির বই ছাপার কাজ করছে ১১৪টি ছাপাখানা। ছাপাখানাগুলো বই ছাপার আগে যে কাগজ এনে রাখে, তা থেকে দ্বৈবচয়ন পদ্ধতিতে (র্যানডম) কাগজ সংগ্রহ করে আনে ইন্সপেকশন প্রতিষ্ঠান। পরে তা ল্যাবে পরীক্ষা করা হয়। টেন্ডারে যে বিষয়গুলো এবং তার প্যারামিটার ঠিক করে দেওয়া হয়েছে, তা কাগজে আছে কি না সেটি ল্যাবে পরীক্ষা করে এনসিটিবিকে প্রতিবেদন দেয় ইন্সপেকশন প্রতিষ্ঠান। সেই প্রতিবেদনের ওপর ভিত্তি করে ছাপাখানাগুলোকে নির্দিষ্ট কাগজ অনুমোদন এবং বই ছাপা শুরু করতে নির্দেশনা দেয় এনসিটিবি। বই ছাপার কাগজ পরীক্ষা এত গুরুত্বপূর্ণ কেন পাঠ্যবই ছাপার কাজে কাগজ পরীক্ষা অত্যন্ত গুরুত্বপূর্ণ। কাগজের ওজন, পুরুত্ব, উজ্জ্বলতা, চোখে সহনীয়, ছেঁড়া প্রতিরোধক, পানি শোষণ ক্ষমতাসহ আরও কিছু গুরুত্বপূর্ণ পরীক্ষা করা হয়। কারণ শিক্ষার্থীরা এক বছর এ বই পড়ে। শিশুদের চোখের ক্ষতি এখানে সবচেয়ে গুরুত্বপূর্ণ। পাশাপাশি বই যেন সহজেই ছিঁড়ে না যায়; ছাপা যেন উঠে না যায় এবং পানি বা তরল পড়লে যেন টিস্যু পেপারের মতো গলে ছিঁড়ে না পড়ে, সে কারণে কাগজ পরীক্ষা করে তারপর বই ছাপানো হয়। বিপাকে এনসিটিবি, তবুও ব্যবস্থা নেওয়ার আশ্বাস বই ছাপার কাজ আগস্টের শেষ সপ্তাহ থেকে শুরু হয়েছে। ৩০ নভেম্বরের মধ্যে এ কাজ শেষ করতে হবে। বই ছাপাতে হলে কাগজের অনুমোদন করানোর নিয়ম রয়েছে। এ কারণে এখন হুট করেই এ প্রতিষ্ঠানের কার্যাদেশ বাতিল করলে বিপাকে পড়বে এনসিটিবি। তারপরও অভিযোগগুলোকে ‘গুরুতর’ আখ্যা দিয়ে ব্যবস্থা নেওয়ার কথা জানিয়েছেন এনসিটিবির চেয়ারম্যান অধ্যাপক মোহাম্মদ ফখরুল মাওলা। তিনি জাগো নিউজকে বলেন, ‘প্রতিষ্ঠানটির (ইন্ডিপেনডেন্ট ইন্সপেকশন বিডি) বিরুদ্ধে শুরু থেকেই একের পর এক অভিযোগ পাচ্ছি। এখন যেটা শুনলাম, সেটি খুবই গুরুতর অভিযোগ। এমন তথ্য আমার জানা ছিল না। এ নিয়ে তদন্ত করবো। প্রয়োজনে প্রতিষ্ঠানকে ইন্সপেকশনের কাজ থেকে বাদ দেওয়া যায় কি না, তা বিশ্লেষণ করে দেখা হবে।’ এএএইচ/ইএ
গল্পটি প্রকাশিত হয় প্রথম আলোর শুক্রবারের সাময়িকীতে ২০০৫ সালের ১১ নভেম্বর। এত দিন শুধু কাগজের পাতাজুড়ে থাকা সেই গল্পটি আজ অন্য আলোর অনলাইন পাঠকের জন্য তুলে ধরা হলো।শহরের রূপবতী এক কন্যা—অতিরূপসী, যেন দেবচন্দদিবাকর মোহনীয়া সে, খুব সম্ভবত যৌবনের দ্বারে উপনীত হওয়ামাত্র উন্নাসিকা হয়ে উঠেছিল দুর্দান্ত রূপের গরিমায়—স্পর্ধিত এক দেমাগে তখন সবকিছু তুচ্ছতাচ্ছিল্য; আর শহরের পুরুষ সকলের দৃষ্টির ঔত্সুক্যই তো প্রমাণ করে তত্তুল্য সুন্দরী এই শহরে আর একজনও নেই। সুতরাং দুর্বহ সৌন্দর্যের ঢেউ ভাঙে, ঝপাং শব্দ হরদম যখন–তখন, কিন্তু তারপরও একদিন, যে নাকি সর্বক্ষণ পুরুষের সম্ভ্রম ব্যবহার আর অদম্য কৌতূহলের লোভ–থই-থই নিমগ্ন দৃষ্টি দেখে অভ্যস্ত, সেই নারীর বিশ্বাসে ফাটল ধরিয়ে অবিশ্বাস্যভাবে এক যুবক ওর অনিন্দ্যসুন্দর রূপশ্রী থেকে দৃষ্টি ঘুরিয়ে নিল। সুন্দরী তরুণীর অকরুণ চিত্তের স্থির অহংবোধে যেন তির ছুড়ল কেউ অব্যর্থ হাতে, রূপসীর হৃদয় উপহত হলো ওর প্রতি যুবকের অনাগ্রহ ব্যবহার দেখে—এত দিন হৃদয় ওর থমকে-দমকে মহারানির মতোই পুরুষ মানুষের হৃদয়-রক্তের অনুলেহ দ্বারা স্নাত হয়ে আসছিল, সন্দেহ নেই যে পরমা সুন্দরী কুমারী সে, আর তার ওপর চর্চিত প্রসাধনে সে বরাবর অনন্যা—অধরোষ্ঠে রমণীয় হাসি তখনো মোহজনক, চোখের কজ্জল দর্শনে বিদ্যুত্স্পৃষ্টতার তড়িত্প্রবাহ, সে জানে তার চেহারায় কুহেলিকার উপলক্ষণের কথা, তারপরও কেন—কেন, কেন যে ওই দুর্বিনেয় যুবকের বৈমুখ্য!কন্যা বাড়িতে এসে ছুটে গেল আয়নার সম্মুখে। সেই মুখ-চোখ-নাক, সেই ভ্রূভঙ্গি—সব ঠিকঠাক আগের মতো, কাল যেমন ছিল, তবে কেন ওই দুর্মুখ যুবক মুখ ঘুরিয়ে তাকে রেখে অন্য কোনো বিষয়ে মনোযোগী হলো? কী এক উন্মন ভাবের সৃষ্টি হয় ওর রূপ-চৈতন্যে—লোকটি কি মানুষ! মানুষ হলে কী রূপ মানুষ!! ওর অস্তিত্বে এক নতুন দুর্বোধ্য ঢেউ জটিল অনুভূতি সৃষ্টি করে হঠাৎই ঝিকা মারে যেন, ভীষণভাবে বিষম খেয়ে এখন সে স্থির, আশ্চর্য স্থির হয়ে সে নিজেকে দেখছে। যুবক ওর সৌন্দর্যকে অবহেলা করেছে—প্রাবৃত অহংকারের হৃদয় এখন অনলে জ্বলছে, ক্ষুব্ধ মনে ফণা তুলে ফোঁস শব্দও তোলে কি তোলে না, জানি না, আর সে নিজেই কি জানে সে তখন কী করছে না করছে, কী জানি! ঘোরের ভেতর আয়নার কাচের ওপর দৃশ্যত নিজের প্রতিবিম্বের দিকেই তাকিয়ে আছে সে অনেকক্ষণ ধরে, সম্মুখের এই প্রতিবিম্বের দিকে তাকিয়ে সে স্বীয় প্রতিচ্ছবি দেখছে না, যেন অন্য কোনো দৃশ্য দেখছে, কিংবা কিছুই দেখছে না, সে শুধু বিষে জর্জরিত হয়ে একরূপ শীতল ছোবল অনুভব করতে থাকে অন্তরে অন্তরে। সখী, সখীরে, আজ আমার হৃদয়ে লেগেছে ঘাত, কোথায় বৈদ্য, কোথায় ওষুধ!দুই.এবার বলি এক অজানা শ্রীহীন কন্যার কথা—কন্যার রূপ নেই তো কী, যৌবন এল যথারীতি। তবে বাদ্যহীন বাজনায়, দীনহীন বেশে খুব নীরবে যেন, চুপি চুপি, কেউ জানল কি জানল না, যৌবনাবতীর দিকে কেউ ঔত্সুক্য নয়নে তাকাল না। কন্যাকুমারী যৌবনপ্রাপ্তির পর থেকেই শহরের পুরুষ সকলের দৃষ্টিতে দেখে আসছে অবজ্ঞা, উপেক্ষা, উদাসীনতা। এতে সে অভ্যস্ত হয়ে উঠেছিল। কখনো সে নিজের অন্তরের কাছে কিংবা অপরের কাছে এ নিয়ে দুঃখ প্রকাশ করেনি। সে নিজের ভেতর এক বিশ্বাসের আত্মপ্রত্যয় গড়ে তুলতে পেরেছিল, যা তাকে ভাবতে সাহায্য করত পুরুষের দৃষ্টিতে রমণীয় হওয়াই নারীর একমাত্র কাজ নয়, আরও অনেক দূরচরণীয় কাজ করার আছে নারীর জন্য—এ বিশ্বাস তার অটল, ধ্রুবতারার মতোই উজ্জ্বল, আজ পর্যন্ত চিড় ধরাতে পারেনি কেউ, আঁধারের ছায়া নামাতে পারেনি এ বোধে। আসলে সে একটি কঠিন বিষয়ের তুখোড় ছাত্রী ছিল। সমবয়সী পুরুষবন্ধুরা ওর প্রতিভায় ঈর্ষান্বিত হচ্ছে, প্রতিযোগিতায় তারা তার কাছে পরাস্ত, এতেই এই নারীর সুখ এবং এ নিয়ে তার ভালো লাগার জগৎ—বেশ তো আছে সে।বেশ তো ছিল সে, কিন্তু সেই-ই আজ অনুভব করল একজন মুগ্ধ দৃষ্টিতে ওর দিকেই তাকিয়ে আছে। হ্যাঁ, এক সুদর্শন যুবকের দৃষ্টি-পুত্তলিতে নিজ ছায়া অনুমান করতে পেরে সে যেন নিমেষেই অন্য আরেকজন হয়ে গেল। যুবক গায়ক স্টেজে দাঁড়িয়ে গান গাইছে—প্রথমত আমি তোমাকে চাই—শেষ পর্যন্ত তোমাকে চাই। বিরাট হলঘরভর্তি মানুষকে উপেক্ষা করে যুবকের আগ্রহী দৃষ্টি যখন তার দিকেই ধাবিত হয়ে স্থির হচ্ছে, তখন সে ঘেমে-নেয়ে থির থির করে কেঁপে উঠছে। এরূপ কেন হচ্ছে তার—বুকের ভেতর রিনরিনি বৃষ্টির ধ্বনি, অনুপ্ত বাসনায় এ কী অজানা ভয়ংকর ঢেউ! শ্রীহীন কন্যার নারীমন এক আশ্চর্য লজ্জা আর সংসক্তির পুলকে দুলে উঠল—সে নত চোখে বসে বসে এই দৃষ্টিপাতের কারণ খুঁজল, পেল না—সে তখন নিজের সারাটি জীবন তছনছ করে খুঁজতে থাকে এরূপ দৃষ্টিতে আর কেউ ওর দিকে তাকিয়েছিল কি না, কিন্তু না, কে তাকাবে তার দিকে? এরূপ দুর্লক্ষ দৃষ্টিপাতের তাজ্জব-বাস্তব-সত্য ঘটনা এই প্রথম। ওই দুটি চোখের আমন্ত্রণভরা দৃষ্টির কারণে এই নারীর পুরোনো জগৎ পাল্টে একেবারে আলাদা এক নয়া জগতের সৃষ্টি হলো। সে জানতই না যে পুরুষের দৃষ্টিতে একরূপ আগুন থাকে, যে আগুনে কাগজের মতোই পুড়তে থাকে নারীর হৃদয়। কন্যাটির মধ্যে দ্বন্দ্ব-দ্বিধামিশ্রিত এরূপ জিজ্ঞাসাই বারবার ঘূর্ণির মতো চক্করবক্কর খেল, এ কীরূপে হয়, ওই যুবক কেন তাকায় তার দিকে, ওর শ্রীহীন মুখের দিকে তাকিয়ে সে কী খোঁজে, কী জানি, ভালোবাসা কী? তা কীরূপে হয়, অযতনে আঁচড়ানো চুল, প্রসাধনহীন ঠোঁট, গাল-চক্ষু সবই তো আগের মতো, তারপরও—ওই তো শেষবারের মতো আরেকবার তার দিকে তাকিয়েই সে গান শেষ করে স্টেজ থেকে চলে যাচ্ছে পর্দার বাইরে। বাড়ি এসে কন্যা ছুটে যায় আয়নার সম্মুখে। স্থির চোখে নিজ মুখ দেখে—হ্যাঁ, সেই চোখ-নাক-ঠোঁট-ভ্রূভঙ্গি সব ঠিকঠাক আগের মতোই, তবে কেন ওই গায়ক যুবক অলক্ষ্যে বারবার তাকাচ্ছিল তার দিকে? কেন?লোকটা কি মানুষ! কী রূপ মানুষ!দেবদূতের মতো আশিস হাতে নিয়ে সে স্বর্গের ছবি দেখিয়ে গেল তাকে। একঝলক আবেগ-স্পন্দন, সে কখনো ভুলবে না। এই যুবকের স্মৃতি, ঠোঁটের কোণে একটুখানি হাসি তখন ফুলের মতো সুন্দর-মায়াবী হয়ে ফুটে উঠল।তিন.ওদিকে রূপবতী কন্যার চোখের ঘুম হারাম হয়ে গিয়েছে। মনে মনে ভীষণ গোসা তার—সে সময়মতো খায় না, গোসল করে না, সাজসজ্জায় মনোযোগ নেই, কারও সঙ্গে ভালোভাবে কথাও বলে না, ওর প্রতিদিনের রূপসম্পর্কিত বিশ্বাসে ঘুণ ধরেছে—থই দিগন্ত ভাসমান অহংকারের প্রাবল্যে এক জ্বলন্ত বালির অবস্থা যেন—খালি পোড়ায়, জ্বালায়, শুধু ফোসকা পড়ে, সে এক অসহনীয় দুরবস্থা, আসলে অন্তরে সে সর্বক্ষণই যুবকের উদাসীনতা আর দৃষ্টির অবজ্ঞাই অনুভব করছে আর জ্বলছে। যুবককে উদ্দেশ করে নপুংসক গালি দেয় সে, কিন্তু পরক্ষণেই বুঝতে পারে—এরূপ আকর্ষণীয় পুরুষ সে এ জীবনে আর কখনো দেখেনি, ওর ঈপ্সিত পুরুষ এখন একটাই—অজস্র মুখের ভিড়ে ঘুরেফিরে ওই যুবকের মুখই তার মনে ফিরে ফিরে আসে—এ এক মুশকিল, আশ্চর্য, আশপাশের কত পুরুষই তো তার রূপের উত্তাপে পতঙ্গের মতো পুড়ে মরছে, কিন্তু তার হিসাব কে রাখে, হিসাবের মধ্যে শুধু আজ এক যুবক, হ্যাঁ, সেই যুবক কখনো উজ্জ্বল আর কখনো ছায়াময় হয়ে দুলতে থাকে। দূর হ দূর হ—কাক তাড়ানোর মতো যুবকের প্রতি তার অনুচ্চারিত দুর্বলতাকে তাড়াতে চেষ্টা করে সে। দুর্বলতা কিন্তু মনের এডাল–ওডালে উড়ে বেড়াচ্ছে। কুমারী তাকে শক্তপোক্তভাবে খারিজ করতে চেষ্টা করে—দূর ছাই, কী যে হচ্ছে তার, ক্রোধান্বিত হয়ে যদিও ফুসছে সে তখনো, তারপরও সুন্দরী অবাক হয়ে ভাবে, যুবক তাকে পাত্তাই দিল না! কী নেই আমার—ভ্রূকুঞ্চিত নারী ঠোঁট ফোলায়, যুবক গান গায় ভালো কথা, তাই বলে নারীর রূপের কদর করবে না! উপর্যুপরি জ্বালাই বাড়ছে তার, এ জ্বালা সাতসমুদ্দুর তেরো নদীর পানিতে স্নাত হলেও জুড়াবে না—যুবতী উন্মাদনায় অস্থির হয়ে ওঠে, মনের ভেতর অশান্তির জ্বাল বুনছে কেউ, জালে আটকা পড়ে যাচ্ছে সে; চোখ বন্ধ করে নারী—এরূপ জ্বাল থেকে রক্ষা করতে পারত একজনই, কিন্তু সেই যুবক—সে তো ওর প্রতি উদাসীন, যুবতী বুঝতে পারল যে অশান্তির সূচনা হলো আজ তার থেকে খুব সম্ভবত পরিত্রাণ নেই।চার.রূপহীন কন্যাটিও খায় না, গোসল করে না, কারও সঙ্গে কথাও বলে না, কেন যুবক ওই রূপে তাকাল—এক চাহনিতে সমস্ত জগৎ টালমাটাল—সখীরে, ভালোবাসা কারে কয় জিজ্ঞাসায় অন্তর যখন ব্যাকুল, তখন সে কোথায়?—নেই। হারিয়ে গিয়েছে। যাই হোক, সে তো রেখে গিয়েছে এক অপরূপ স্মৃতি। ওই দৃষ্টির স্মরণে সে শিহরিত হয়ে ভাবে, তবে এর নামই ভালোবাসা! সে কেন বাজায় বাঁশি। সখীরে, সে কেন বাজায় বাঁশি! অজস্র মানুষের ভিড়ে একটি মুখই তার মনের ভেতর দোল খেতে খেতে তাকে বেঁচে থাকবার স্বপ্ন দেখাতে লাগল। কিন্তু এরূপ প্রবল তৃষ্ণায় সে কীরূপ সর্বদাই অস্থির—সাত সমুদ্দুর তেরো নদীর পানিতে এ তৃষ্ণা মিটবে না, তার নারীমন সেই মুখ আরেকবার দেখতে চায়। উন্মাদনায় অস্থির সেও—না, এর কোনো মানে হয় না, সে জানে, তারপরও সে অপেক্ষা করে।পাঁচ.কিসের তরে এই অপেক্ষা, কোথায় এর শেষ তা কি নিজেরাই জানে? কী একরূপ ঘোরের ভেতর তারা চিন্তা করে ওই যুবককে নিয়ে, ভিন্ন রকমের অনুভূতি কিন্তু ফলাফল একই রূপ থেকে যাচ্ছে, সে আবার আসবে এরূপ আশা দুজনই অন্তরে পোষণ করতে থাকল।রূপবতী কন্যা তার পটলচেরা চোখের তৃষ্ণার্ত দৃষ্টি নিয়ে অপেক্ষা করে—কন্যাকুমারীর কৃষ্ণ আঁখিতে একসময় ধূসরতার প্রলেপ পড়ে, কুঞ্চনের সৃষ্টি হয় চোখের কোলে, তারপরও নারীর নির্বোধ ভরসা সে আসবে, আসবেই, শুধু আরেকবার তার সঙ্গে দৃষ্টিমিলন হোক—এরূপ আকাঙ্ক্ষা নিয়ে সে একদিন অনূঢ়া অবস্থায় প্রৌঢ়া হলো।আর রূপহীনা নারীর হৃদয় ছুঁয়ে একজোড়া কৌতূহলী চোখ বহুদিন পর্যন্ত শুকতারার মতো মিটমিট করে জ্বলতে থাকল, সে–ও আর বিয়ে করে সংসারী হতে পারেনি, সে–ও অনূঢ়া অবস্থাতেই প্রৌঢ়ত্বের দ্বারপ্রান্তে উপনীত হলো।ছয়.বহুদিন পর রূপবতী এক প্রৌঢ়া আর রূপহীন এক প্রৌঢ়ার গমনস্থল হলো এক গানের জলসা। স্রেফ সময় কাটানোর ফন্দি—মধ্যবয়সের সঙ্গীহীন জীবনের সময় যে কাটে না, হাবিজাবি করে করেই যতটুকু সময় ব্যয় করা যায়। বিদেশ থেকে গানের তালিম নিয়ে আগত এক প্রখ্যাত গায়কের গানের জলসা—জলসাঘরে লোকে লোকারণ্য। রূপবতী প্রৌঢ়ার এক চেয়ার বাদেই বসেছে রূপহীনা। রূপবতী তাকিয়ে আছে স্টেজের দিকে স্থিরচিত্তে, রূপহীনা–ও উসখুস দৃষ্টিতে তাকিয়ে। হঠাৎ সচেতন হয়ে উঠল রূপহীনা, একি, কে—ওই তো, স্টেজে উঠে আসছে যে, সে যে সেই, বহুদিনের আরাধনার পর তবে সত্য সত্য তার দেখা মিলল। সেই চেহারা, সেই গানের গলা, সুরের ভেতর আরও পরিপক্বতা, কিন্তু সে হয় কী করে, ওর নাম ছিল জালাল মাহমুদ, খুব সম্ভবত নামটি পাল্টে নিয়ে শোভন সরকার হয়েছে—হায় কপাল, মানুষ কীরূপ নাম পাল্টায়! সে যাই হোক, সেই যুবক আজ প্রৌঢ়ত্বের দ্বারে উপনীত হয়েছে এটা সত্য, কিন্তু লোকটির চেহারা কেন পাল্টায়নি?রূপবতী প্রৌঢ়া চোখ বন্ধ করে তন্ময় হয়ে গান শুনছিল, হঠাৎ কী মনে করে চোখ খুলতেই অবাক হয়ে গেল সে, মানুষটি যার চেহারায় বিশেষ পরিবর্তন না হলেও অন্য মানুষ মনে হচ্ছে। সেই শক্ত চোয়াল, ঘুরিয়ে নেওয়া দৃষ্টি এসব আর নেই। তা না থাক, কিন্তু সঙ্গে ওই যে মহিলা—না রূপবতী না রূপহীনা স্ত্রীলোকটিই কি তার স্ত্রী, না সফরসঙ্গিনী? ঠোঁট উল্টায় সে, কী জানি! মহিলার পরিচয় জানার ঔত্সুক্য বোধ করে সে। ভ্রূ কুঁচকায় রূপসী প্রৌঢ়া, জালাল মাহমুদ তবে আজকের খ্যাতিমান গায়ক শোভন সরকার, জালাল শোভন হয়ে লুকিয়েছিল এত দিন। শোভন সরকারের নাম কত শুনেছে সে, তবু কখনোই ভাবেনি শোভন আসলে জালালের আরেক নাম। রূপবতী কন্যার কাছে এটা একরূপ জোচ্চুরি মনে হলো।সাত.রূপবতী প্রৌঢ়া শোভন সরকারের মুখোমুখি হলো, দেখুন তো চেনা যায় কি না—এরূপ কথা দিয়ে মহিলা শুরু করেছিল।শোভন সরকারের প্রৌঢ় চোখ কৌতূহলে উজ্জ্বল হয়ে ওঠে।—একসময় আপনার প্রতি অমনোযোগী হয়েছিলাম। মনে আছে আপনার, আপনার অহংকারী চোখ সেদিন আহত হয়েছিল, ভেবেছিল কে এই মূর্খ যে রূপের কদর করতে জানে না—আমার চালাকি আপনি ধরতে পারেননি।প্রৌঢ়া কিছুটা বিস্ময় হয়ে তাকিয়ে রইল।—কিছুই বুঝতে পারছি না, কিসের চালাকি।প্রৌঢ় গায়ক হাসে, বলে আপনার দিকে সবাই তখন তাকাত, আমার বিশ্বাস এখনো তাকায়।রূপসী প্রৌঢ়া অতি তিক্ত কণ্ঠে বলে—তাতে কি, আপনি তো তাকাননি।—সেটাই তো চালাকি।প্রৌঢ় মিটমিট করে হাসছে।বলল, সবাই তাকায়, আমিও যদি তাকাই, তাহলে কি আমি আর আপনার চোখে আলাদা হতে পারতাম। রূপবতী প্রৌঢ়া রেগে লাল হয়ে বলল, আপনি তাকান বা না তাকান তাতে আমার কী? আমি কেন আপনাকে সবার থেকে আলাদা করে দেখব?প্রৌঢ় হাসছে।কী শান্ত হাসি, কী নির্মল—বলল, হ্যাঁ আমি জানি, আপনি কাউকে আলাদা করে দেখতে চান না, আমিও পারিনি আপনার চোখে আলাদা হতে।জ্বলন্ত দৃষ্টিতে প্রৌঢ়া তখন তাকিয়ে আছে বহু বছর আগের এক যুবক, আজকের প্রৌঢ়র দিকে। তুমি জালাল হও আর শোভন হও, কী লাভ হয়েছে এরূপ খেলায়। কিছু না, তবু খেলেছ, পুরুষের স্বভাবই বুঝি তা–ই।প্রৌঢ় এবার দৃষ্টি ঘুরিয়ে রূপহীন প্রৌঢ়ার দিকে তাকাল, বলল—কেমন আছেন আপনি?রূপহীন প্রৌঢ়া কুমারী হৃদয়ের তপ্তশ্বাস নিয়ে বলল, ভালো আছি, কিন্তু আপনি আমাকে মনে রেখেছেন?—কেন মনে রাখব না? আপনার চোখে আলাদা হওয়ার জন্য কতবার তাকিয়েছি, আপনি হয়তো তা ভুলে গিয়েছেন।—না, ভুলিনি। কী করে ভুলি, আপনিই তো প্রথম এবং শেষ আমার দিকে মনোযোগী দৃষ্টিতে তাকিয়েছিলেন, আপনাকে আমার মনে আছে।শ্রীহীন মধ্যবয়সী নারী কথার ফাঁকে দীর্ঘশ্বাস ফেলে। প্রৌঢ় গায়ক কেন যেন হঠাৎ মাথা নত করে ফেলে, বলে, বয়সের কিছু ঝোঁক থাকে, আমারও হয়তো মাঝেমধ্যে কিছু ঝোঁক চাপত মাথায়।তারপর অন্যমনস্ক হয়ে হাসে। মদোদ্ধত দিনের বিলসনের স্মৃতি ছায়া হয়ে কম্পন তুলেছে আজ তার প্রৌঢ় হৃদয়ে।আট.দুই প্রৌঢ়া কুমারীর মাঝখানে দাঁড়িয়ে প্রৌঢ় যখন অতীতে ডুবে যাচ্ছিলেন, তখন সেই না সুন্দর, না অসুন্দর মহিলাটি চলে এল, এসেই নিঃসংকোচে প্রৌঢ়ের হাত ধরে বলল, ‘তুমি এখানে, চলো চলো, যেখানেই মেয়ে মানুষ দেখো সেখানেই ছোক-ছোক।’ ছি! এ কী ভাষা মহিলার! কিন্তু এরূপ ভাষা শুনেও প্রৌঢ় লোকটি বোকার মতো হাসে, বাধ্য স্বামীর মতোই সেই মহিলার পেছন পেছন চলে গেল হলের বাইরে। হলের ভেতরটা শূন্য।
২০২৬ সালের এইচএসসি ও সমমানের পরীক্ষা শুরু হচ্ছে আজ, চলবে আগামী ৮ আগস্ট পর্যন্ত। এছাড়া ব্যবহারিক পরীক্ষা শেষ করতে হবে ১৫ আগস্টের মধ্যে। এবার সব সাধারণ শিক্ষা বোর্ডে একই প্রশ্নপত্রে পরীক্ষা নেওয়া হবে। বৃহস্পতিবার (২ জুলাই) সকাল ১০টায় শুরু হয়ে বেলা ১টা পর্যন্ত পরীক্ষা চলবে। পরীক্ষা শুরুর ৩০ মিনিট আগে অবশ্যই পরীক্ষার কক্ষে পরীক্ষার্থীদের আসন গ্রহণ করতে হবে। প্রশ্নফাঁস ঠেকাতে এবার নেওয়া হয়েছে বিশেষ নিরাপত্তা ব্যবস্থা। পরীক্ষা শুরুর তিন দিন আগে ট্রেজারি বা থানা লকারে সংরক্ষিত প্রশ্নপত্র সংশ্লিষ্ট কর্মকর্তাদের উপস্থিতিতে যাচাই করতে হবে। পরীক্ষার দিন নির্ধারিত প্রশ্নপত্র ট্যাগ অফিসার ও পুলিশের পাহারায় কেন্দ্রে আনা হবে। মোবাইলের মাধ্যমে নির্ধারিত সেট কোড পাওয়ার পরই প্রশ্নপত্র খোলা যাবে। নির্ধারিত সেটের বাইরে পরীক্ষা নেওয়া হলে সংশ্লিষ্ট ব্যক্তিদের বিরুদ্ধে বিভাগীয় ব্যবস্থা নেওয়া হবে। নির্দেশনায় বলা হয়েছে, পরীক্ষার কক্ষে ২০ জন পরীক্ষার্থীর জন্য একজন করে কক্ষপরিদর্শক থাকবেন। কোনো কক্ষে দুজনের কম দায়িত্ব পালন করতে পারবেন না। বসার ক্ষেত্রেও নির্ধারণ করা হয়েছে নির্দিষ্ট মানদণ্ড। পাঁচ বাই ছয় ফুট দীর্ঘ বেঞ্চে দুজন এবং চার ফুট বেঞ্চে একজন পরীক্ষার্থী বসতে পারবেন। সুষ্ঠু ও নকলমুক্ত পরিবেশে পরীক্ষা আয়োজনের সব প্রস্তুতি সম্পন্ন হয়েছে বলে জানিয়েছে আন্তঃশিক্ষা সমন্বয় বোর্ড। যদি প্রশ্নফাঁসের মতো ঘটনা ঘটে, তাহলে সারা দেশে সেই দিনের পরীক্ষা স্থগিত করে পরে নতুন করে পরীক্ষা নেওয়া হবে। যদিও সব বোর্ডে একই মানদণ্ড বজায় রেখে উত্তরপত্র মূল্যায়ন করা এবং প্রশ্নফাঁস প্রতিরোধ করাই প্রধান চ্যালেঞ্জ হিসেবে দেখছেন শিক্ষাবিদরা। এবার এইচএসসি পরীক্ষায় ১২ লাখ ৭০ হাজার ৫৮৩ শিক্ষার্থী অংশ নিচ্ছে। ৯টি সাধারণ শিক্ষা বোর্ডে ১০ লাখ ৬৯ হাজার ৭১৪ জন এবং আর মাদ্রাসা ও কারিগরি শিক্ষা বোর্ডে ২ লাখ ৮৬৯ পরীক্ষার্থী অংশ নিচ্ছে। বাংলা প্রথম প্রত্র দিয়ে শুরু হচ্ছে এবারের পরীক্ষা। চলতি বছর ২ হাজার ৯৯৭টি কেন্দ্রে অনুষ্ঠিত হবে পরীক্ষা। এর মধ্যে ১৪৫টিকে ঝুঁকিপূর্ণ হিসেবে চিহ্নিত করা হয়েছে। যার ৪০টিই ঢাকায়। পরীক্ষার্থীদের জন্য ১১ নির্দেশনা পরীক্ষার্থীদের জন্য বিশেষ নির্দেশনা দিয়েছে শিক্ষা বোর্ড। এগুলো হলো: পরীক্ষা শুরুর ৩০ মিনিট আগে পরীক্ষার্থীকে নির্ধারিত কক্ষে আসন গ্রহণ করতে হবে। প্রথমে বহুনির্বাচনী ও পরে সৃজনশীল ও রচনামূলক (তত্ত্বীয়) পরীক্ষা অনুষ্ঠিত হবে। ৩০ নম্বরের বহুনির্বাচনী (এমসিকিউ) পরীক্ষার ক্ষেত্রে সময় ৩০ মিনিট, আর ৭০ নম্বরের সৃজনশীল (সিকিউ) পরীক্ষার ক্ষেত্রে সময় ২ ঘণ্টা ৩০ মিনিট। প্রশ্নপত্রে উল্লিখিত সময় অনুযায়ী পরীক্ষা গ্রহণ করতে হবে। পরীক্ষার্থীরা নিজ নিজ প্রতিষ্ঠানপ্রধানের নিকট হতে অন্তত সাত দিন আগে প্রশ্নপত্র সংগ্রহ করবেন। উত্তরপত্রে পরীক্ষার রোল নম্বর, রেজিস্ট্রেশন নম্বর, বিষয় কোড ইত্যাদি ওএমআর ফরমে যথাযথভাবে লিখে বৃত্ত ভরাট করবেন পরীক্ষার্থীরা। কোনো অবস্থাতেই মার্জিনের মধ্যে লেখা কিংবা অন্য কোনো প্রয়োজনে উত্তরপত্র ভাঁজ করা যাবে না। পরীক্ষার্থীকে তত্ত্বীয়, বহুনির্বাচনী ও ব্যবহারিক অংশে (প্রযোজ্য ক্ষেত্রে) পৃথকভাবে পাস করতে হবে। প্রত্যেক পরীক্ষার্থী কেবল রেজিস্ট্রেশন কার্ড ও প্রবেশপত্রে উল্লিখিত বিষয়ে পরীক্ষায় অংশগ্রহণ করতে পারবেন। কোনো অবস্থাতেই অন্য বিষয়ের পরীক্ষায় অংশগ্রহণ করতে পারবেন না। পরীক্ষার্থীরা কাঁটাযুক্ত হাতঘড়ি ব্যবহার করতে পারবেন। পরীক্ষায় শিক্ষা বোর্ড কর্তৃক অনুমোদিত সাধারণ সায়েন্টিফিক ক্যালকুলেটর (নন-প্রোগ্রামেবল) ব্যবহার করতে পারবেন। প্রোগ্রামিং ক্যালকুলেটর ব্যবহার করা যাবে না। পরীক্ষাকেন্দ্রের ভারপ্রাপ্ত কর্মকর্তা ছাড়া অন্য কেউ মোবাইল ফোন ব্যবহার করতে পারবেন না। কোনো পরীক্ষার্থী পরীক্ষাকেন্দ্রে মোবাইল ফোন আনতে পারবেন না। জরুরি যোগাযোগ ও সার্বিক সমন্বয় কার্যক্রম এই কন্ট্রোল রুম থেকেই পরিচালনা করা হবে। সেজন্য ১টি টেলিফোন নম্বর, তিনটি মোবাইল ফোন নম্বর এবং একটি ই-মেইল ঠিকানা প্রকাশ করা হয়েছে। কন্ট্রোল রুমের ফোন নম্বর, মোবাইল নম্বর ও ই-মেইল ঠিকানা সর্বসাধারণের অবগতির জন্য বিভিন্ন গণমাধ্যমে প্রচার এবং সংবাদ স্ক্রলে প্রদর্শনের প্রয়োজনীয় ব্যবস্থা গ্রহণের অনুরোধ জানানো হয়েছে। ঢাকা শিক্ষা বোর্ডের কন্ট্রোল রুমের টেলিফোন নম্বরটি হলো- ০২-২২৩৩৬৯৮১৫। এছাড়া যোগাযোগের জন্য মোবাইল নম্বর ০১৫৫০৪১১২০৩, ০১৭১৪৯৯৪০৭৩ ও ০১৭৫৬১০৩১৫২ নির্ধারণ করা হয়েছে।
এবার শিক্ষামন্ত্রী ড. আ ন ম এহছানুল হক মিলন বলেছেন, এখানে প্রতিটি স্টল ঘুরে আমাদের মনে হলো দেশে নিউটন–আইনস্টাইনের অভাব নেই। প্রধানমন্ত্রী এখনে সময় প্রতিটি স্টল ঘুরে দেখেছেন। প্রতিজনকে প্রশ্ন করেছেন। সোমবার (২৯ জুন) বাংলাদেশ–চীন মৈত্রী সম্মেলন কেন্দ্রে স্টার্টআপ, সায়েন্স প্রজেক্ট অ্যান্ড ইনোভেশন আইডিয়া শোকেসিং প্রোগ্রামে এসব কথা বলেন তিনি। অনুষ্ঠানে প্রধান অতিথি ছিলেন প্রধানমন্ত্রী তারেক রহমান

নিজস্ব প্রতিবেদক; পটুয়াখালী বিজ্ঞান ও প্রযুক্তি বিশ্ববিদ্যালয়ের (পবিপ্রবি) নবনিযুক্ত ভাইস-চ্যান্সেলর বিশিষ্ট শিক্ষাবিদ ও গবেষক প্রফেসর ড. এস. এম. হেমায়েত জাহানের সঙ্গে বিশ্ববিদ্যালয়ের বিভিন্ন শাখা প্রধানদের এক মতবিনিময় সভা অনুষ্ঠিত হয়েছে। বৃহস্পতিবার বেলা সাড়ে ১১টায় বিশ্ববিদ্যালয়ের ভাইস-চ্যান্সেলরের সম্মেলন কক্ষে আয়োজিত এ সভায় প্রধান অতিথি হিসেবে বক্তব্য দেন ভাইস-চ্যান্সেলর প্রফেসর ড. এস. এম. হেমায়েত জাহান। সভায় আরও বক্তব্য দেন বিশ্ববিদ্যালয়ের কোষাধ্যক্ষ প্রফেসর মো. আব্দুল লতিফ, রেজিস্ট্রার প্রফেসর ড. মো. হাবিবুর রহমান, পোস্ট গ্র্যাজুয়েট স্টাডিজ অনুষদের ডিন প্রফেসর ড. মোহাম্মদ আতিকুর রহমান, আইকিউএসি'র পরিচালক প্রফেসর ড. মাহবুব রব্বানী, আরটিসির পরিচালক প্রফেসর ড. মামুন-উর-রশিদ, অর্থ ও হিসাব বিভাগের ভারপ্রাপ্ত পরিচালক মো. জসীম উদ্দিন, জনসংযোগ ও প্রকাশনা বিভাগের সিনিয়র ডেপুটি ডাইরেক্টর মো: মাহফুজুর রহমান সবুজ, ইন্টারন্যাশনাল অ্যাফেয়ার্স সেলের পরিচালক ড. হাচিব মোহাম্মদ তুষার, ডেপুটি রেজিস্ট্রার খায়রুল বাশার মিয়া ও মো. তানজিলুর রহমান, অর্থ ও হিসাব বিভাগের উপ-পরিচালক সৈয়দ নিজাম উদ্দিন এবং সহকারী রেজিস্ট্রার রিয়াজ কাঞ্চন শহীদসহ বিভিন্ন দপ্তরের শাখা প্রধানরা। প্রধান অতিথির বক্তব্যে ভাইস-চ্যান্সেলর অধ্যাপক ড. এস. এম. হেমায়েত জাহান বলেন, "বিশ্ববিদ্যালয় কেবল উচ্চশিক্ষা প্রদানের প্রতিষ্ঠান নয়; এটি জ্ঞান সৃষ্টি, গবেষণা, উদ্ভাবন এবং মানবিক মূল্যবোধ বিকাশের অন্যতম প্রধান কেন্দ্র। একটি আধুনিক ও মানসম্পন্ন বিশ্ববিদ্যালয় গড়ে তুলতে হলে গবেষণাবান্ধব পরিবেশ নিশ্চিত করার কোনো বিকল্প নেই।" তিনি আরও বলেন, "অতীতে বিভিন্ন কারণে পবিপ্রবিতে শিক্ষার প্রত্যাশিত পরিবেশ ব্যাহত হয়েছিল। আমরা সবাই মিলে পারস্পরিক শ্রদ্ধা, আস্থা ও সহযোগিতার ভিত্তিতে সেই পরিস্থিতি উত্তরণে কাজ করব। পবিপ্রবিকে দেশের অন্যতম শ্রেষ্ঠ উচ্চশিক্ষা প্রতিষ্ঠান তথা একটি 'সেন্টার অব এক্সিলেন্স'-এ পরিণত করাই আমাদের লক্ষ্য।" ভাইস-চ্যান্সেলর শাখা প্রধানদের সততা, জবাবদিহিতা, পেশাদারিত্ব ও আন্তরিকতার সঙ্গে নিজ নিজ দায়িত্ব পালনের আহ্বান জানিয়ে বলেন, "প্রতিটি দপ্তরের দক্ষ ও স্বচ্ছ কার্যক্রমই বিশ্ববিদ্যালয়ের সামগ্রিক অগ্রগতিকে ত্বরান্বিত করবে। শিক্ষার্থী কল্যাণ, একাডেমিক উৎকর্ষ এবং গবেষণার প্রসারে সবাইকে ঐক্যবদ্ধভাবে কাজ করতে হবে।" মতবিনিময় সভায় অংশগ্রহণকারীরা বিশ্ববিদ্যালয়ের প্রশাসনিক হকার্যক্রমের উন্নয়ন, শিক্ষার মানোন্নয়ন এবং গবেষণার সুযোগ সম্প্রসারণে বিভিন্ন মতামত ও পরামর্শ তুলে ধরেন।.

ঢাকার সাভারে কাজের অর্ডার দেওয়ার কথা বলে ডেকে নিয়ে এক গ্রিল ওয়ার্কশপ ব্যবসায়ীকে চোখ বেঁধে অপহরণ, কয়েক দফা মারধর এবং এক লাখ টাকা মুক্তিপণ আদায়ের অভিযোগ উঠেছে।

তথ্য ও সম্প্রচার প্রতিমন্ত্রী ইয়াসের খান চৌধুরী বলেছেন, এআই দিয়ে তৈরি হুমকির ভিডিও সামাজিক যোগাযোগমাধ্যমে ছড়িয়ে জনগণকে দমানো যাবে না। ৬৯-এর গণঅভ্যুত্থান, ৭১-এর মুক্তিযুদ্ধ, ৯০-এর স্বৈরাচারবিরোধী আন্দোলন ও ২৪-এর ছাত্র-জনতার গণঅভ্যুত্থানও দমানো যায়নি।
পৃথিবীর বুকে প্রাণের অস্তিত্ব টিকিয়ে রাখতে পানির ভূমিকা অপরিসীম। ভূত্বকের গভীরে টেকটনিক প্লেটের নড়াচড়া ও জলবায়ু নিয়ন্ত্রণেও পানি অত্যন্ত গুরুত্বপূর্ণ। সম্প্রতি এক গবেষণা চালিয়ে বিজ্ঞানীরা জানিয়েছেন, পৃথিবীর পৃষ্ঠ থেকে প্রায় ১ হাজার ৮০০ মাইল নিচে থাকা গভীর ভূগর্ভে পানির বিশাল ভান্ডার লুকিয়ে থাকতে পারে। ইউনিভার্সিটি অব লিডসের ভূবিজ্ঞানী আলফ্রেড উইলসন জানান, পানিই পৃথিবীর বাসযোগ্যতার মূল চাবিকাঠি। তবে এই পানি কীভাবে গ্রহের ম্যানটেল স্তরে পৌঁছাল, তা নিয়ে দীর্ঘদিন ধরে বিতর্ক চলছে। গ্রহ সৃষ্টির সময় উল্কাপিণ্ডের মাধ্যমে পানি এসেছিল বলে একদল গবেষক মনে করেন। আবার অনেকে মনে করেন পরবর্তী সময়ে কোনো প্রক্রিয়ায় শুকনা ম্যানটেল পানিপূর্ণ হয়ে উঠেছে।গবেষণায় দেখা গেছে, পানি সম্ভবত ম্যানটেল এবং তরল বহিঃস্থ কোরের সীমানার কাছাকাছি অবস্থান করছে। ভূকম্পন পরীক্ষার মাধ্যমে এই এলাকায় অতি কম বেগের অঞ্চল বা আল্ট্রালো ফেলোসিটি জোনের অস্তিত্ব পাওয়া গেছে। ম্যানটেলের নিচের অংশে থাকা খনিজগুলো সাধারণত শুষ্ক প্রকৃতির হয়ে থাকে। তবে চরম তাপমাত্রা ও চাপে খনিজগুলোর ভেতরে পানি আটকে থাকার সম্ভাবনা রয়েছে।গবেষণার অংশ হিসেবে বিজ্ঞানীরা লেজার হিটেড ডায়মন্ড আনভিল সেল ব্যবহার করে চরম তাপমাত্রা ও চাপ তৈরি করেন। এই পরীক্ষার মাধ্যমে বিজ্ঞানীরা দুটি নতুন আয়রন অক্সিহাইড্রোক্সাইড শনাক্ত করেছেন। এই বিশেষ খনিজ বিপুল পরিমাণ পানি আটকে রাখতে সক্ষম। স্বল্প পরিমাণ হাইড্রোজেন উপস্থিত থাকলেও এই খনিজগুলো স্থিতিশীল থাকতে পারে বলে পরীক্ষাগারে প্রমাণিত হয়েছে।বিজ্ঞানীদের মতে, পৃথিবীর অভ্যন্তরে কোনো বিশাল সমুদ্রের মতো তরল পানি সরাসরি জমা নেই। খনিজের সঙ্গে রাসায়নিকভাবে যুক্ত হয়ে এই পানি ভূগর্ভে সংরক্ষিত রয়েছে। ভারী ও ঘন হওয়ায় পৃথিবীর শুরুর দিকে এই জলবাহী খনিজগুলো কোরের সীমানার দিকে ডুবে গিয়েছিল। ম্যানটেল স্রোতের টানে এই জল আবার ধীরে ধীরে ওপরে উঠে আসতে পারে। আগ্নেয়গিরির অগ্ন্যুৎপাত বা প্লুমের মাধ্যমে এই পানি একসময় ভূত্বকে ফিরে আসার সম্ভাবনা রয়েছে।জার্মানির ইউনিভার্সিটি অব বায়রয়তের খনিজ পদার্থবিদ লিওনিড ডব্রোভিনস্কি জানান, সামান্য পরিমাণ হাইড্রোজেনও এই পানিসমৃদ্ধ খনিজ তৈরিতে যথেষ্ট। তবে এই খনিজে ঠিক কী পরিমাণ পানি রয়েছে, তা এখনো পুরোপুরি স্পষ্ট নয়।সূত্র: সায়েন্স অ্যালার্ট
সুতার টান, চুমকি, পুঁতি আর পাথরের নিপুণ সমন্বয়ে কাপড়ে ফুটে ওঠে বাহারি নকশা। একেকটি নকশার পেছনে থাকে কারিগরের ধৈর্য, দক্ষতা ও দীর্ঘ সময়ের শ্রম। সাধারণ কাপড়কে জমকালো করে তুলতে হাতে হাতে চলছে কারচুপির কাজ। শাড়ি, লেহেঙ্গা, কুর্তি, থ্রিপিসসহ বিভিন্ন পোশাকে করা হচ্ছে এসব কারুকাজ। উৎসব-পার্বণ ও বিয়ের অনুষ্ঠানে জমকালো পোশাকের চাহিদা বাড়লে ব্যস্ততা বাড়ে কারচুপির কারিগরদেরও। রাজধানীর মিরপুর এলাকায় এমনই কাজে ব্যস্ত সময় পার করছেন কারিগরেরা।লাল কাপড়ে সুতার ফোঁড়, চুমকি ও পাথর বসিয়ে নকশা ফুটিয়ে তুলছেন কারিগরেরা।কাপড়ে নকশা আঁকার পর তা নিখুঁতভাবে ফুটিয়ে তুলতে ব্যস্ত কারিগরেরাকারচুপির প্রতিটি কাজের পেছনে থাকে কারিগরের ধৈর্য, দক্ষতা ও দীর্ঘ সময়ের শ্রমহাতে হাতে তৈরি হচ্ছে বাহারি কারচুপির কাজসুতার সঙ্গে চুমকি ও পাথর বসিয়ে কাপড়ে তৈরি করা হচ্ছে সূক্ষ্ম নকশাসোনালি চুমকি ও পুঁতি দিয়ে কারচুপির কাজ করছেন কারিগরনিপুণ হাতে কাপড়ে ফুটিয়ে তুলছেন সূক্ষ্ম নকশাএকই কাপড়ে পাশাপাশি বসে কারচুপির কাজ করছেন দুই কারিগরকারচুপির কাজে ব্যবহৃত নানা রঙের সুতা সাজানো রয়েছে তাকজুড়ে। এসব সুতা দিয়েই কাপড়ে ফুটে ওঠে নানা নকশা
চাকরি খোঁজার পরিবর্তে কর্মসংস্থান তৈরির সক্ষমতা অর্জন এবং বিদেশি প্রযুক্তি ব্যবহারের পাশাপাশি নিজস্ব প্রযুক্তি উদ্ভাবনের দিকে তরুণদের এগিয়ে আসার আহ্বান জানিয়েছেন ঢাকার জেলা প্রশাসক ফরিদা খানম। তার প্রত্যাশা, আগামী দিনে বাংলাদেশের মেধাবী তরুণরাই দেশের প্রতিষ্ঠান, প্রযুক্তি ও ব্র্যান্ডকে আন্তর্জাতিক অঙ্গনে পরিচিত করে তুলবে। রোববার (১৩ সেপ্টেম্বর) জেলা প্রশাসকের কার্যালয়ের সম্মেলন কক্ষে এসএসসি ও সমমান পরীক্ষায় জিপিএ-৫ পাওয়া শিক্ষার্থীদের সংবর্ধনা অনুষ্ঠানে তিনি এ কথা বলেন। জেলা প্রশাসকের কার্যালয় এবং এর অধীন দপ্তরগুলোর কর্মকর্তা-কর্মচারীদের সন্তানদের মধ্যে চলতি বছরের এসএসসি ও সমমান পরীক্ষায় জিপিএ-৫ অর্জনকারী ১৩ শিক্ষার্থীকে এ সম্মাননা দেওয়া হয়। ফরিদা খানম বলেন, ভালো ফলাফল অর্জন গুরুত্বপূর্ণ হলেও এটিকে জীবনের চূড়ান্ত অর্জন হিসেবে দেখলে চলবে না। জিপিএ-৫ কে সামনে এগিয়ে যাওয়ার একটি ধাপ হিসেবে নিয়ে শিক্ষার্থীদের আরও বড় লক্ষ্য স্থির করতে হবে। আরও পড়ুন ২১ কোটি পাঠ্যবই ছাপার কাগজ পরীক্ষায় কারসাজি দেশের গণ্ডি ছাড়িয়ে আন্তর্জাতিক পর্যায়ে নিজেদের যোগ্যতা প্রমাণের ওপর গুরুত্ব দিয়ে তিনি বাংলাদেশি কয়েকজন সফল ব্যক্তির উদাহরণ দেন। তাদের মধ্যে ড. এফ আর খান, জাওয়েদ করিম, সালমান খান, ড. আতাউল করিম, ড. জাহিদ হাসান ও তাহমিমা আনামের নাম উল্লেখ করেন তিনি। ঢাকার জেলা প্রশাসক বলেন, এসব মানুষের অর্জন দেখিয়েছে যে বাংলাদেশের মেধাবীদের সামর্থ্যের সীমা নেই। এখন নতুন প্রজন্মের দায়িত্ব হলো অন্যের সাফল্য অনুসরণ করার পাশাপাশি নিজেদের সাফল্যের নতুন দৃষ্টান্ত তৈরি করা। তিনি বলেন, ভবিষ্যতে বাংলাদেশকে এমন পর্যায়ে নিয়ে যেতে হবে, যেখানে দেশের মানুষের ব্যক্তিগত সাফল্যের পাশাপাশি বাংলাদেশি কোম্পানি, উদ্ভাবন ও পণ্যও বিশ্বব্যাপী পরিচিতি পাবে। শিক্ষার্থীদের এমন প্রতিষ্ঠান তৈরির স্বপ্ন দেখতে হবে, যার পণ্য ‘মেড ইন বাংলাদেশ’ পরিচয়ে বিশ্বের বিভিন্ন দেশে পৌঁছাবে। শিক্ষার্থীদের উদ্দেশে ফরিদা খানম বলেন, জীবনে শুধু একটি চাকরি পাওয়ার লক্ষ্য রাখলে হবে না; অন্যের জন্য চাকরির সুযোগ তৈরির যোগ্যতাও অর্জন করতে হবে। প্রযুক্তির ভোক্তা হওয়ার পাশাপাশি প্রযুক্তি তৈরির সক্ষমতা গড়ে তুলতে হবে। একই সঙ্গে বিদেশি পণ্য ব্যবহার করার পাশাপাশি দেশের নিজস্ব ব্র্যান্ডকে আন্তর্জাতিক বাজারে প্রতিষ্ঠিত করার উদ্যোগ নিতে হবে। আরও পড়ুন খালি ভারত ভারত না করে নিজের দেশের চিন্তা করেন: পররাষ্ট্র প্রতিমন্ত্রী তিনি আরও বলেন, দেশের অগ্রযাত্রায় তরুণ প্রজন্মের জ্ঞান, সৃজনশীলতা ও নতুন কিছু করার আগ্রহ সবচেয়ে গুরুত্বপূর্ণ সম্পদ। তাই নিজেদের ভবিষ্যৎ গড়ার পাশাপাশি সমাজ ও দেশের প্রতিও দায়িত্ববোধ তৈরি করতে হবে। এ সময় তিনি মেধাবী শিক্ষার্থীদের বিদেশে যাওয়ার বিষয়ে বলেন, শুধু ভালো ভবিষ্যতের আশায় দেশ ছাড়াই লক্ষ্য হওয়া উচিত নয়। বিদেশে উচ্চশিক্ষা বা কর্মক্ষেত্রে অর্জিত জ্ঞান ও অভিজ্ঞতা দেশের উন্নয়নে কাজে লাগানোর মানসিকতা থাকতে হবে। শিক্ষার্থীদের দেশ গড়ার কারিগর হিসেবে নিজেদের প্রস্তুত করতে হবে। অনুষ্ঠানে অতিরিক্ত জেলা প্রশাসক (সার্বিক) ফারজানা রহমান, অতিরিক্ত জেলা প্রশাসক (শিক্ষা ও আইসিটি) শামীমা সুলতানা, স্টাফ অফিসার টু ডিসি মো. ইসরাফিল জাহান এবং কৃতী শিক্ষার্থীদের অভিভাবকেরা উপস্থিত ছিলেন। এমডিএএ/কেএসআর
২০২৫ সালে অন্তর্বর্তীকালীন সরকার সাইবার নিরাপত্তা আইন-২০২৩ রহিত করে সাইবার সুরক্ষা নিশ্চিত করতে নতুন অধ্যাদেশ জারি করেছিল। পরে ত্রয়োদশ জাতীয় সংসদের প্রথম অধিবেশনে অধ্যাদেশটি সাইবার সুরক্ষা আইন ২০২৬ নামে পাশ হলেও তখনি সরকারের দিক থেকে পরবর্তীতে আইনে আরও সংশোধনী আনার পরিকল্পনার কথা বলা হয়েছিল। কিন্তু সেই সংশোধনীর খসড়া নিয়ে কেন উদ্বেগ তৈরি হচ্ছে?
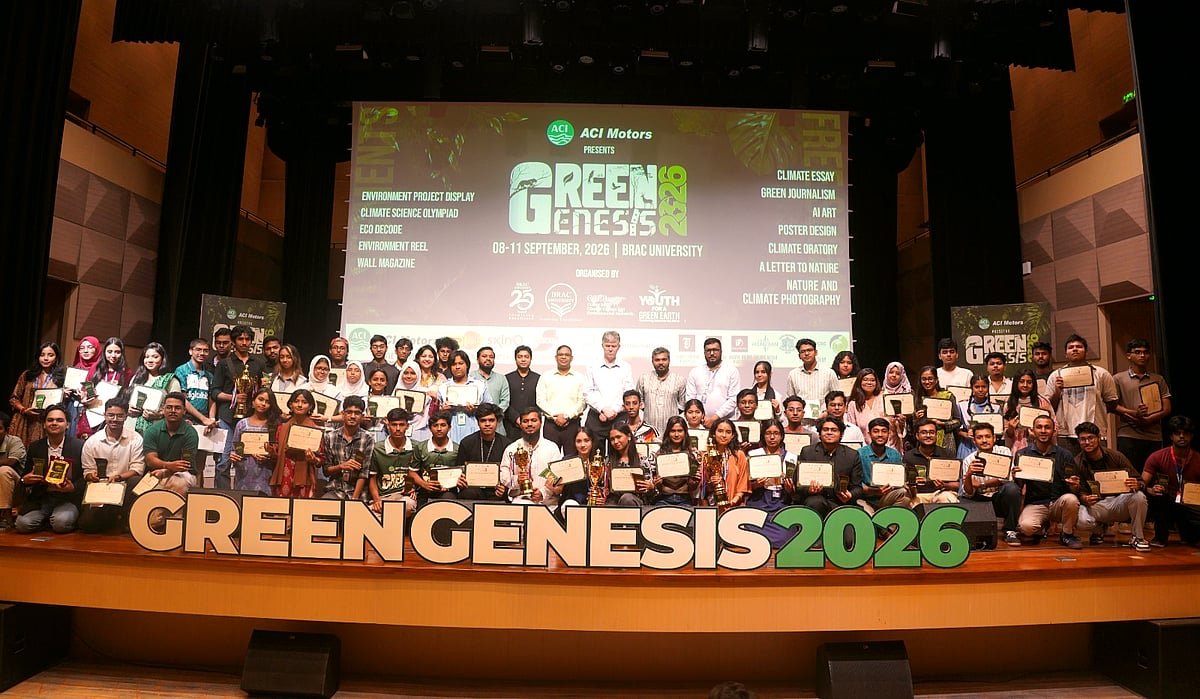
ব্র্যাক ইউনিভার্সিটিতে আয়োজিত গ্রিন জেনেসিস উৎসবের মূল লক্ষ্য ছিল তরুণদের পরিবেশ সচেতনতা বাড়ানো এবং বিভিন্ন পরিবেশগত সমস্যার সমাধানে উৎসাহিত করা।জলবায়ু পরিবর্তন, পরিবেশ সংরক্ষণ এবং টেকসই ভবিষ্যৎ নিয়ে তরুণদের মধ্যে সচেতনতা তৈরির লক্ষ্যে আয়োজিত চার দিনব্যাপী জাতীয় পরিবেশ উৎসব ‘গ্রিন জেনেসিস ২০২৬’ শেষে হয়েছে। পরিবেশগত চ্যালেঞ্জ মোকাবিলায় তাঁদের নতুন ধারণা, উদ্ভাবনী চিন্তা, সৃজনশীলতা ও নেতৃত্বের সক্ষমতা তুলে ধরার জন্য একটি জাতীয় প্ল্যাটফর্ম গঠন করা হয়। পাশাপাশি পরিবেশসচেতন প্রজন্ম গড়ার অঙ্গীকার করা হয়।ব্র্যাক ইউনিভার্সিটির মেরুল বাড্ডা ক্যাম্পাসে অনুষ্ঠিত এই উৎসবে দেশের বিভিন্ন প্রান্ত থেকে আসা স্কুল, কলেজ ও বিশ্ববিদ্যালয়ের শিক্ষার্থীরা অংশ নেন। ৮ থেকে ১১ সেপ্টেম্বর ব্র্যাক ইউনিভার্সিটির আউটরিচ টিমের আয়োজনে এই উৎসবে ছিল বিভিন্ন প্রতিযোগিতা, প্রদর্শনী, কর্মশালা ও আলোচনা। এসবের মাধ্যমে অংশগ্রহণকারীরা পরিবেশ নিয়ে নিজেদের ভাবনা প্রকাশের পাশাপাশি বাস্তব সমস্যার সম্ভাব্য সমাধানও উপস্থাপন করেন।আয়োজকেরা জানান, প্রায় তিন হাজার শিক্ষার্থী এ আয়োজনে নিবন্ধন করেন। ১২টি বিভাগে জমা পড়ে সাড়ে তিন হাজারের বেশি আবেদন। দেশের প্রায় ১০০টি শিক্ষাপ্রতিষ্ঠান, ৫৩টি প্রতিষ্ঠানের ৮৮টি ক্লাব এবং বিভিন্ন অঞ্চলের প্রায় ৫০ জন প্রতিনিধি এতে অংশ নেন।উৎসবের প্রথম দিন শুরু হয় ‘আ লেটার টু নেচার’ প্রতিযোগিতার মাধ্যমে। দেশের বিভিন্ন প্রান্তের শিক্ষার্থীরা প্রকৃতির উদ্দেশে নিজেদের ভাবনা, উদ্বেগ ও প্রত্যাশা তুলে ধরে চিঠি লেখেন। প্রকৃতির সঙ্গে ব্যক্তিগত সম্পর্ক, পরিবেশ রক্ষায় দায়িত্ববোধ এবং ভবিষ্যৎ পৃথিবী নিয়ে তাঁদের চিন্তাভাবনা উঠে আসে এই পর্বে।‘ইকো ডিকোড’ প্রতিযোগিতায় চ্যাম্পিয়ন হন মিরপুর ক্যান্টনমেন্ট পাবলিক স্কুল অ্যান্ড কলেজের শিক্ষার্থী অঝরা ইসলাম এবং আবদুল্লাহ ইসলাম (টিম ‘গো বিগ গ্রিনস’)। তাঁদের হাতে পুরস্কার তুলে দেন আয়োজকেরাদ্বিতীয় দিনে অনুষ্ঠিত হয় ‘ক্লাইমেট সায়েন্স অলিম্পিয়াড’ এবং ‘ক্লাইমেট ওরেটরি’। জলবায়ুবিজ্ঞান, পরিবেশগত পরিবর্তন এবং সমসাময়িক বৈশ্বিক চ্যালেঞ্জ সম্পর্কে অংশগ্রহণকারীদের জ্ঞান যাচাই করা হয় অলিম্পিয়াডে। অন্যদিকে ক্লাইমেট ওরেটরিতে তরুণেরা জলবায়ু ও পরিবেশবিষয়ক বিভিন্ন বিষয়ে তাৎক্ষণিক বক্তব্য উপস্থাপন করে নিজেদের বিশ্লেষণী দক্ষতা ও নেতৃত্বের সক্ষমতা প্রদর্শন করেন।তৃতীয় দিনে অনুষ্ঠিত হয় ‘গ্রিন জেনেসিস ইনস্পিরেশন’ শীর্ষক বিশেষ অধিবেশন। জলবায়ু পরিবর্তন ও পরিবেশগত সংকট নিয়ে মূল প্রবন্ধ উপস্থাপন করেন সিথ্রিইআর পরিচালক গোলাম রব্বানী। ব্র্যাক ইউনিভার্সিটির স্টুডেন্ট লাইফের প্রধান তাহসিনা রহমান শিক্ষার্থীদের নেতৃত্ব বিকাশ এবং এ ক্ষেত্রে ব্র্যাক ইউনিভার্সিটির ভূমিকা নিয়ে আলোচনা করেন।এদিন আরও অনুষ্ঠিত হয় এনভায়রনমেন্টাল প্রজেক্ট ডিসপ্লে, ইকো ডিকোড প্রবলেম-সলভিং চ্যালেঞ্জ, পোস্টার ডিজাইন, ওয়াল ম্যাগাজিন, ফটোগ্রাফি প্রদর্শনী, এআই আর্ট, এনভায়রনমেন্টাল রিল, গ্রিন জার্নালিজমসহ বিভিন্ন সেগমেন্ট। অংশগ্রহণকারীরা পরিবেশবান্ধব প্রযুক্তি, টেকসই সমাধান, গবেষণা, সৃজনশীল যোগাযোগ এবং পরিবেশবিষয়ক গল্প বলার নতুন নতুন ধারণা উপস্থাপন করেন। এসব আয়োজনের মাধ্যমে তরুণেরা শুধু সমস্যা চিহ্নিত করেই থেমে থাকেননি, তাঁরা এসব সমস্যার বাস্তবসম্মত সমাধান নিয়েও কাজ করেছেন।উৎসবজুড়ে অংশগ্রহণকারীদের জন্য পাঁচটি কর্মশালার আয়োজন করা হয়। কর্মশালাগুলো পরিচালনা করেন সিথ্রিইআরের ডিরেক্টর গোলাম রব্বানী, অফিস অব কমিউনিকেশনসের ডিরেক্টর খায়রুল বাশার, প্রথম আলোর ডিজিটাল কনটেন্ট লিড ও লেখক খায়রুল বাবুই, সিথ্রিইআরের অ্যাসিস্ট্যান্ট ডিরেক্টর শারমিন নাহার এবং ব্র্যাক ইউনিভার্সিটির অ্যালামনাই সৃজন বণিক। এসব কর্মশালায় পরিবেশবিষয়ক যোগাযোগ, গবেষণা, সাংবাদিকতা, জনসচেতনতা তৈরি এবং কার্যকর ও সৃজনশীল উপস্থাপনার বিভিন্ন কৌশল তুলে ধরা হয়।উৎসবের সমাপনী অনুষ্ঠানে প্রধান অতিথি ছিলেন ব্র্যাক ইউনিভার্সিটির ইমেরিটাস অধ্যাপক আইনুন নিশাত। পরিবেশ ও জলবায়ু সংকট মোকাবিলায় তরুণদের অংশগ্রহণ অত্যন্ত গুরুত্বপূর্ণ উল্লেখ করে তিনি বলেন, ‘ভবিষ্যতের টেকসই বাংলাদেশ গড়ে তুলতে জ্ঞান, উদ্ভাবন এবং সচেতনতার সমন্বয়ে কাজ করতে হবে। আর সেই যাত্রায় তরুণেরাই সবচেয়ে বড় শক্তি।’ শিক্ষার্থীদের বিভিন্ন প্রদর্শনী পরিদর্শন করেন ব্র্যাক ইউনিভার্সিটির ট্রেজারার আরিফুল ইসলাম।অনুষ্ঠানে স্বাগত বক্তব্য দেন ব্র্যাক বিশ্ববিদ্যালয়ের রেজিস্ট্রার ডেভিড ডাউল্যান্ড। সমাপনী বক্তব্য দেন আউটরিচ টিমের অ্যাসিস্ট্যান্ট ডিরেক্টর দীপ্তি সরকার। অনুষ্ঠানে শিক্ষার্থী, অভিভাবক, বিভিন্ন শিক্ষাপ্রতিষ্ঠানের প্রতিনিধিরা উপস্থিত ছিলেন। সমাপনী অনুষ্ঠানে বিভিন্ন প্রতিযোগিতা ও প্রদর্শনীতে সাফল্য অর্জনকারী শিক্ষার্থীদের হাতে পুরস্কার, সনদ ও সম্মাননা তুলে দেওয়া হয়।চার দিনব্যাপী তারুণ্যের এই উৎসবে সহযোগী ছিল ব্র্যাক ইউনিভার্সিটির সেন্টার ফর ক্লাইমেট চেঞ্জ অ্যান্ড এনভায়রনমেন্টাল রিসার্চ (সিথ্রিইআর) এবং ইয়ুথ ফর আ গ্রিন আর্থ (ওয়াইজিই)। সহ–আয়োজক ছিল ব্র্যাক ইউনিভার্সিটির লিডারশিপ ডেভেলপমেন্ট ফোরাম, এনভায়রনমেন্টাল ক্লাব, কমিউনিটি সার্ভিস ক্লাব এবং ন্যাচারাল সায়েন্স ক্লাব। পৃষ্ঠপোষকতা করেছে এসিআই মোটরস। ডিজিটাল পার্টনার হিসেবে ছিল প্রথম আলো ডটকম।
অপরিচিত রাস্তায় যাওয়ার সময় গুগল ম্যাপস খুলে গন্তব্যের ঠিকানা লিখলেই সামনে ভেসে ওঠে রাস্তার অবস্থা। কোথাও সবুজ, কোথাও হলুদ, আবার কোথাও গাঢ় লাল রঙে দেখা যায় রাস্তা। লাল মানেই ধীরগতি বা যানজট। কিন্তু প্রশ্ন হলো, রাস্তার প্রতিটি গাড়িকে ক্যামেরায় না দেখেও গুগল ম্যাপস কীভাবে এত দ্রুত বুঝে ফেলে কোথায় জ্যাম তৈরি হয়েছে? এর পেছনে রয়েছে বিপুল পরিমাণ লোকেশন ডাটা, পুরোনো ট্র্যাফিকের হিসাব, ব্যবহারকারীদের দেওয়া তথ্য এবং কৃত্রিম বুদ্ধিমত্তার সমন্বিত বিশ্লেষণ। আপনার ফোনই দেয় গুরুত্বপূর্ণ সংকেত গুগল ম্যাপসের ট্র্যাফিক ব্যবস্থা বুঝতে স্মার্টফোনের অবস্থান ও চলাচলের তথ্য গুরুত্বপূর্ণ ভূমিকা রাখে। কোনো রাস্তায় একসঙ্গে অনেক ফোন থাকা অবস্থায় যদি সেগুলোর গতিবিধি স্বাভাবিকের তুলনায় ধীর হয়ে যায়, তাহলে গুগল বুঝতে পারে ওই অংশে যান চলাচল কমে এসেছে। ধরা যাক, কোনো সড়কে সাধারণত গাড়ি ঘণ্টায় ৪০ থেকে ৫০ কিলোমিটার গতিতে চলে। কিন্তু হঠাৎ দেখা গেল ওই এলাকার একাধিক ডিভাইসের চলাচল অনেক ধীর। তখন সেই তথ্য বিশ্লেষণ করে সিস্টেমটি অনুমান করতে পারে যে রাস্তাটিতে যানজট তৈরি হয়েছে। তবে এর অর্থ এই নয় যে গুগল প্রতিটি গাড়িকে আলাদাভাবে নজরদারি করছে। বরং অনেক ডিভাইস থেকে পাওয়া সম্মিলিত তথ্য ব্যবহার করে একটি রাস্তার সামগ্রিক গতির চিত্র তৈরি করা হয়। আরও পড়ুন গুগল ম্যাপে ঠিকানা খুঁজে পাওয়া আরও সহজ শুধু বর্তমান তথ্য নয়, পুরোনো হিসাবও কাজে লাগে গুগল ম্যাপসের ট্র্যাফিক অনুমান কেবল ওই মুহূর্তের তথ্যের ওপর নির্ভর করে না। কোনো রাস্তা কোন দিন, কোন সময়ে সাধারণত ব্যস্ত থাকে, সেটিও হিসাবের মধ্যে থাকে। যেমন, কর্মদিবসের সকালে অফিসগামী মানুষের চাপে একটি সড়কে নিয়মিত যানজট তৈরি হতে পারে। আবার বিকেল বা সন্ধ্যায় একই রাস্তায় গাড়ির চাপ বাড়তে পারে। অতীতের এসব প্রবণতার সঙ্গে বর্তমান সময়ের তথ্য মিলিয়ে সম্ভাব্য ভ্রমণ সময় অনুমান করে গুগল। এই কারণেই আপনি রাস্তায় পৌঁছানোর আগেই ম্যাপস অনেক সময় জানিয়ে দিতে পারে, কোন পথে যেতে কত সময় লাগতে পারে। ব্যবহারকারীর রিপোর্টও গুরুত্বপূর্ণ দুর্ঘটনা, রাস্তা বন্ধ, নির্মাণকাজ বা অন্য কোনো আকস্মিক ঘটনার কারণে হঠাৎ যানজট তৈরি হতে পারে। এসব পরিস্থিতি বুঝতে ব্যবহারকারীদের দেওয়া রিপোর্টও কাজে লাগে। কিছু ক্ষেত্রে ট্র্যাফিক কর্তৃপক্ষের কাছ থেকেও পাওয়া তথ্য সিস্টেমের বিশ্লেষণে যুক্ত হতে পারে। তবে কোনো এলাকায় পর্যাপ্ত লাইভ ডাটা না থাকলে ট্র্যাফিকের পূর্বাভাস তুলনামূলকভাবে কম নির্ভুল হতে পারে। আরও পড়ুন গুগল ম্যাপসের ৭ ফিচার, যা বেশিরভাগ মানুষ ব্যবহারই করেন না লাল রাস্তা মানেই কি শতভাগ নিশ্চিত জ্যাম? না। ম্যাপের রং আসলে একটি অনুমানভিত্তিক ট্র্যাফিক চিত্র। পর্যাপ্ত তথ্য না থাকলে কিংবা হঠাৎ কোনো অস্বাভাবিক পরিস্থিতি তৈরি হলে বাস্তব অবস্থা এবং ম্যাপের তথ্যের মধ্যে পার্থক্য হতে পারে। অর্থাৎ গুগল ম্যাপসের রঙিন রাস্তা কোনো স্যাটেলাইট ক্যামেরায় তোলা লাইভ দৃশ্য নয়। বরং অসংখ্য ডাটা, ঐতিহাসিক ট্র্যাফিকের ধরন এবং আধুনিক অ্যালগরিদমের বিশ্লেষণ থেকে তৈরি একটি সম্ভাব্য চিত্র। আপনি যখন গন্তব্যে যাওয়ার জন্য একটি রাস্তা বেছে নেন, তখন পর্দায় কয়েকটি রঙের রেখা দেখা গেলেও এর পেছনে কাজ করে বিশাল এক ডাটা-নির্ভর ব্যবস্থা। সেই কারণেই কয়েক সেকেন্ডের মধ্যে গুগল ম্যাপস জানিয়ে দিতে পারে কোন পথে গেলে সময় বাঁচতে পারে আর কোথায় হয়তো অপেক্ষা করতে হবে। কেএসকে
বিশ্বজুড়ে প্রযুক্তি খাতে কৃত্রিম বুদ্ধিমত্তা (Artificial Intelligence - AI) এক নতুন বিপ্লবের সূচনা করেছে। তথ্য বিশ্লেষণ, অটোমেশন, স্বাস্থ্যসেবা, কৃষি এবং শিক্ষা সহ প্রায় সব খাতে এআই-এর ব্যবহার দিন দিন বাড়ছে। বাংলাদেশও এ পরিবর্তনের বাইরে নয়। দেশীয় স্টার্টআপ, সফটওয়্যার কোম্পানি এবং প্রযুক্তি সংস্থাগুলো এআই প্রযুক্তি ব্যবহারে আগ্রহ দেখাচ্ছে, তবে এখনও অনেক পথ বাকি। বাংলাদেশের অগ্রগতি: দেশে বর্তমানে বেশ কিছু প্রতিষ্ঠান চ্যাটবট, অটোমেটেড কাস্টমার সার্ভিস, ফেস রিকগনিশন, এবং ডেটা অ্যানালিটিক্সে এআই প্রযুক্তি ব্যবহার করছে। সরকারের আইসিটি বিভাগ 'AI ফর বাংলাদেশ' প্রকল্পের মাধ্যমে বিভিন্ন উদ্যোগ গ্রহণ করেছে। শিক্ষা প্রতিষ্ঠানগুলোও এআই শিক্ষা চালু করছে ধীরে ধীরে। চ্যালেঞ্জ ও সীমাবদ্ধতা: যথাযথ ডেটা অবকাঠামো, দক্ষ মানবসম্পদ ও গবেষণার অভাবে এআই প্রযুক্তির পূর্ণ সম্ভাবনা এখনও বাস্তবায়ন হয়নি। বিশেষ করে গ্রামাঞ্চলে ইন্টারনেট ও প্রযুক্তিগত জ্ঞানের অভাব, কৃত্রিম বুদ্ধিমত্তা নিয়ে জনসচেতনতার অভাবও অন্যতম বড় বাধা। বিশেষজ্ঞ মতামত: প্রযুক্তি বিশেষজ্ঞদের মতে, বাংলাদেশ যদি সময়মতো ডেটা সুরক্ষা আইন, এআই গবেষণা তহবিল এবং শিল্প-একাডেমিক সহযোগিতা গড়ে তুলতে পারে, তবে আগামী পাঁচ বছরে দেশের অর্থনীতিতে এআই গুরুত্বপূর্ণ ভূমিকা রাখতে পারবে। কৃত্রিম বুদ্ধিমত্তা এখন আর ভবিষ্যতের কল্পনা নয়—এটি বর্তমানে বিশ্বকে বদলে দিচ্ছে। বাংলাদেশ যদি সঠিকভাবে বিনিয়োগ ও পরিকল্পনা করতে পারে, তবে এআই হতে পারে দেশের পরবর্তী ডিজিটাল বিপ্লবের চালিকা শক্তি।
বিশ্বব্যাপী কৃত্রিম বুদ্ধিমত্তা (Artificial Intelligence বা AI) প্রযুক্তির ব্যবহার বিস্ময়কর হারে বাড়ছে। তবে এর বিপুল সম্ভাবনার পাশাপাশি রয়েছে নানা বিভ্রান্তি, নিরাপত্তা ঝুঁকি ও নৈতিক চ্যালেঞ্জ। এসব বিষয়ে জনগণকে সচেতন করতে এবং নীতিমালার আওতায় আনতে বিশেষজ্ঞরা এখনই পদক্ষেপ নেওয়ার আহ্বান জানিয়েছেন। সম্প্রতি ঢাকায় আয়োজিত "এআই অ্যান্ড সোশ্যাল ইমপ্যাক্ট" শীর্ষক এক আন্তর্জাতিক সেমিনারে বক্তারা বলেন, অতি দ্রুত এই প্রযুক্তির প্রসার ঘটলেও এর যথাযথ ব্যবহার, নিয়ন্ত্রণ ও জনসচেতনতা এখনও প্রয়োজনীয় মাত্রায় পৌঁছায়নি। ভুয়া তথ্য ছড়ানোর আশঙ্কা বিশেষজ্ঞদের মতে, এআই দিয়ে তৈরি করা ভুয়া ভিডিও (ডিপফেইক), অটোমেটেড ভুয়া সংবাদ এবং সোশ্যাল মিডিয়ায় বিভ্রান্তিমূলক কনটেন্ট ইতিমধ্যেই সমাজে বিভ্রান্তি ছড়াচ্ছে। ঢাকা বিশ্ববিদ্যালয়ের কম্পিউটার বিজ্ঞান বিভাগের অধ্যাপক ড. মাহবুবুল হক বলেন, "অনেকেই এখন বিশ্বাস করছে না কোন ছবি বা ভিডিও আসল। এর ফলে সত্য-মিথ্যার সীমা মুছে যাচ্ছে। রাজনীতি, আইন ও সামাজিক সম্প্রীতিতেও এর নেতিবাচক প্রভাব পড়তে পারে।" চাকরির বাজারে শঙ্কা বিশেষজ্ঞরা আশঙ্কা করছেন, কৃত্রিম বুদ্ধিমত্তার বিস্তারে অনেক শ্রমনির্ভর ও মধ্যম স্তরের পেশা অদূর ভবিষ্যতে বিলুপ্ত হতে পারে। বিশেষ করে কল সেন্টার, কনটেন্ট লেখক, গ্রাফিক ডিজাইনার এবং হিসাবরক্ষণ পেশায় ঝুঁকি বাড়ছে। নীতিমালার ঘাটতি বাংলাদেশে এখনও কৃত্রিম বুদ্ধিমত্তা ব্যবহারের জন্য কোনো পূর্ণাঙ্গ আইন বা জাতীয় নীতিমালা নেই। ডিজিটাল নিরাপত্তা আইন থাকলেও তা এআই-নির্ভর প্রযুক্তির গতিপ্রকৃতি অনুযায়ী যথেষ্ট নয় বলে মনে করছেন প্রযুক্তিবিদরা। বিশেষজ্ঞদের পরামর্শ তারা বলছেন, এখনই উচিত শিক্ষা, প্রযুক্তি ও প্রশাসনিক মহলে এআই ব্যবহারের রূপরেখা তৈরি করা। নৈতিক ও নিরাপদ এআই উন্নয়নে সরকারের পাশাপাশি বিশ্ববিদ্যালয়, গবেষণা প্রতিষ্ঠান ও স্টার্টআপদেরও একসঙ্গে কাজ করা জরুরি।
প্রযুক্তিনির্ভর ভবিষ্যতের সঙ্গে তাল মিলিয়ে এবার দেশের স্কুল পর্যায়ে রোবটিক্স শিক্ষা চালু করতে উদ্যোগ নিয়েছে জাতীয় শিক্ষাক্রম ও পাঠ্যপুস্তক বোর্ড (এনসিটিবি)। আগামী শিক্ষাবর্ষ থেকেই পাইলট প্রকল্প হিসেবে রাজধানীসহ বিভিন্ন অঞ্চলের শতাধিক স্কুলে এ পাঠ্যক্রম চালু করা হবে। শিক্ষা মন্ত্রণালয় সূত্রে জানা গেছে, ষষ্ঠ থেকে দশম শ্রেণির বিজ্ঞান ও কারিগরি শিক্ষায় “ভূমিকা ভিত্তিক রোবটিক্স” শীর্ষক একটি সংক্ষিপ্ত সিলেবাস তৈরি করা হয়েছে। এতে থাকবে সহজ প্রোগ্রামিং, সেন্সর ব্যবহার, অটোমেশন ধারণা, এবং ছোটখাটো রোবট তৈরি ও পরিচালনার হাতে-কলমে শিক্ষা। ভবিষ্যতের কর্মদক্ষতা গড়ে তুলতেই এই উদ্যোগ জাতীয় শিক্ষাক্রম সমন্বয় কমিটির সদস্য অধ্যাপক হাফিজুর রহমান বলেন, “বৈশ্বিক শ্রমবাজারে প্রযুক্তি-ভিত্তিক দক্ষতা সবচেয়ে বেশি চাহিদাসম্পন্ন। আমাদের শিক্ষার্থীরা যাতে পিছিয়ে না পড়ে, সে জন্যই এই প্রস্তুতি।” তিনি আরও জানান, শিক্ষকদের জন্য বিশেষ প্রশিক্ষণ কর্মসূচিও হাতে নেওয়া হয়েছে যাতে তারা ক্লাসে রোবটিক্স বিষয়টি সহজভাবে তুলে ধরতে পারেন। শিক্ষার্থীদের আগ্রহ বাড়ছে ইতোমধ্যে কিছু বেসরকারি স্কুল পরীক্ষামূলকভাবে রোবটিক্স ক্লাব পরিচালনা করছে, যা শিক্ষার্থীদের মধ্যে ব্যাপক আগ্রহ সৃষ্টি করেছে। রাজধানীর একটি স্কুলের শিক্ষার্থী সানজিদা রহমান জানায়, “আমরা নিজেরাই ছোট একটি রোবট বানিয়েছি, সেটি চলতে পারে এবং নির্দেশ মানতে পারে—এটা ভীষণ রোমাঞ্চকর।” কারিগরি সহায়তা দিচ্ছে দেশীয় স্টার্টআপ এই উদ্যোগ বাস্তবায়নে সহযোগিতা করছে একাধিক দেশীয় প্রযুক্তি প্রতিষ্ঠান। ‘টেকল্যাবস বাংলাদেশ’ নামের একটি স্টার্টআপ ইতোমধ্যে বিভিন্ন স্কুলে লো-কোস্ট রোবটিক্স কিট সরবরাহ শুরু করেছে। বিশেষজ্ঞদের মত প্রযুক্তি বিশ্লেষকরা বলছেন, প্রাথমিক স্তরে রোবটিক্স শিক্ষা ভবিষ্যতে কৃত্রিম বুদ্ধিমত্তা (AI), মেকাট্রনিক্স এবং অটোমেশন সেক্টরে দক্ষ কর্মশক্তি গড়ার ভিত্তি তৈরি করবে।
দেশের তরুণদের মধ্যে নতুন ধারণা ও প্রযুক্তি নির্ভর ব্যবসা শুরুর আগ্রহ বিগত কয়েক বছরে চোখে পড়ার মতোভাবে বেড়েছে। বিশেষ করে স্টার্টআপ খাতে প্রযুক্তি, ই-কমার্স, স্বাস্থ্যসেবা ও শিক্ষাভিত্তিক উদ্যোগগুলো এখন তরুণ উদ্যোক্তাদের প্রথম পছন্দ হয়ে উঠেছে। বাংলাদেশ অ্যাসোসিয়েশন অব সফটওয়্যার অ্যান্ড ইনফরমেশন সার্ভিসেস (বেসিস) জানায়, ২০২৪ সালে দেশে নিবন্ধিত স্টার্টআপের সংখ্যা ছিল প্রায় ২ হাজার, যা ২০২০ সালের তুলনায় দ্বিগুণ। এই বৃদ্ধির পেছনে উদ্যোক্তাদের উদ্ভাবনী চিন্তাভাবনা, সরকারের নীতিগত সহায়তা এবং আন্তর্জাতিক বিনিয়োগকারীদের আগ্রহ কাজ করেছে। তরুণদের চোখে সম্ভাবনা ঢাকা বিশ্ববিদ্যালয়ের এক সাবেক শিক্ষার্থী রায়হান মৃধা সম্প্রতি “EduTrack” নামে একটি এডটেক স্টার্টআপ চালু করেছেন। তিনি বলেন, “আমরা চেয়েছি শিক্ষার্থীদের জন্য একটি সহজ ও ইন্টারেক্টিভ লার্নিং প্ল্যাটফর্ম তৈরি করতে। শুরুতে ঝুঁকি ছিল, তবে এখন মাসে ১০ হাজারের বেশি ব্যবহারকারী পাচ্ছি।” এমন বহু উদাহরণ রয়েছে যেখানে বিশ্ববিদ্যালয়পড়ুয়া বা সদ্য পাস করা তরুণরা চাকরির পেছনে না ছুটে নিজেরাই উদ্যোগ নিচ্ছেন এবং কর্মসংস্থান তৈরি করছেন। বিনিয়োগকারীদের আগ্রহ স্থানীয় বিনিয়োগকারীদের পাশাপাশি বিদেশি ভেঞ্চার ক্যাপিটাল ফার্মগুলোও এখন বাংলাদেশি স্টার্টআপে অর্থ ঢালতে আগ্রহী। চলতি বছরের প্রথম ছয় মাসেই ১২টি স্টার্টআপ প্রায় ১৫ মিলিয়ন ডলার ফান্ডিং পেয়েছে। উদ্যোক্তা প্রশিক্ষণ ও বিনিয়োগ সহায়তা নিয়ে কাজ করা প্রতিষ্ঠান ‘BD Venture’–এর নির্বাহী পরিচালক নাজমুল হোসেন বলেন, “বাংলাদেশের তরুণদের ধারণা অনেক সময় আন্তর্জাতিক মানের হয়, শুধু প্রয়োজন সঠিক দিকনির্দেশনা ও পুঁজি। এখন সেই সুযোগ ধীরে ধীরে তৈরি হচ্ছে।” সরকারি উদ্যোগ ‘স্টার্টআপ বাংলাদেশ’ নামে আইসিটি বিভাগের একটি প্রকল্প ইতোমধ্যে ৫০টির বেশি উদ্যোগে প্রাথমিক অর্থায়ন করেছে। একইসঙ্গে রয়েছে উদ্যোক্তা হাব, মেন্টরশিপ প্রোগ্রাম এবং আন্তর্জাতিক সংযোগ তৈরির সুযোগ।

দেশের বাজারে আবারও কমেছে স্বর্ণের দাম। বাংলাদেশ জুয়েলার্স সমিতি (বাজুস) টানা চতুর্থবারের মতো স্বর্ণের দাম কমানোর ঘোষণা দিয়েছে।

বদলি বাণিজ্য বন্ধ, স্বচ্ছতা ও জবাবদিহিতা নিশ্চিত এবং যোগ্যদের যোগ্য জায়গা পদায়নে প্রকাশ্য লটারির মাধ্যমে বদলির এই প্রক্রিয়া করা হয়েছে বলে জানিয়েছেন গৃহায়ন ও গণপূর্তমন্ত্রী জাকারিয়া তাহের।

সঠিক অডিট, স্বচ্ছ আর্থিক প্রতিবেদন-সুশাসন নিশ্চিতের মাধ্যমে বিনিয়োগকারীদের আস্থা ফিরিয়ে আনা সম্ভব। আর শেয়ারবাজারে সুশাসন ফিরিয়ে আনতে হিসাববিদদের দায়িত্বশীল ভূমিকা রাখতে হবে।

চট্টগ্রামের মিরসরাইয়ে জাতীয় বিশেষ অর্থনৈতিক অঞ্চলে ১৯.৬৫ মিলিয়ন মার্কিন ডলার বিনিয়োগের প্রস্তাব করেছে র্যানকন লুব্রিকেন্টস লিমিটেড।
ইতিহাসের পাঠ্যবই কিংবা নানা গবেষণায় শায়েস্তা খানের আমলে টাকায় আট মণ চালের বিষয়টি এত বিশদভাবে চর্চিত হয়েছে যে, বিভিন্ন সময় সস্তা দামের প্রসঙ্গ আসলেই শায়েস্তা খানের আমলের বিষয়টি সামনে আসে। নানা সময়ে ইতিহাস গবেষকদের কাছেও এই প্রশ্ন সামনে এসেছে যে আসলেই কি শায়েস্তা খানের আমলে জিনিসপত্র খুব সস্তা ছিল? চালের দাম সস্তা থাকার মানে কি সেই সময় মানুষ খুব সুখে ছিল?

দ্বীপ জেলা ভোলার বোরহানউদ্দিনের দক্ষিণ বাসস্ট্যান্ডে যাত্রা শুরু করেছে দেশের সুপারব্র্যান্ড ও টেক জায়ান্ট ওয়ালটনের এক্সক্লুসিভ পরিবেশক শোরুম ‘এ রহমান ইলেকট্রনিক্স’।
আন্তর্জাতিক ফুটবল থেকে অবসরের ঘোষণা দেওয়ার কয়েক সপ্তাহের মধ্যেই আর্জেন্টিনা জাতীয় দলে জায়গা পেয়েছেন লিওনেল মেসি। অক্টোবরের আন্তর্জাতিক বিরতিতে অনুষ্ঠেয় প্রীতি ম্যাচগুলোর জন্য আর্জেন্টিনার স্কোয়াডে রাখা হয়েছে দলটির অধিনায়ককে। দেশের জার্সিতে মেসির আনুষ্ঠানিক বিদায়ী ম্যাচ আয়োজনের পরিকল্পনাও জানিয়েছে আর্জেন্টিনা ফুটবল অ্যাসোসিয়েশন (এএফএ)। এএফএ সভাপতি ক্লদিও তাপিয়া সামাজিক যোগাযোগমাধ্যমে জানিয়েছেন, আর্জেন্টিনার সবচেয়ে বড় তারকা ও অধিনায়ককে তার প্রাপ্য বিদায় দেওয়ার জন্য আমন্ত্রণ জানানো হয়েছে। তাপিয়া বলেন, ‘বিশ্বের সেরা খেলোয়াড়, আমাদের দলের আইকন ও অধিনায়ক লিওনেল মেসিকে ৬ অক্টোবর আর্জেন্টিনায় একটি বিদায়ী ম্যাচ খেলার জন্য আমন্ত্রণ জানিয়েছি।’ অক্টোবরে আর্জেন্টিনা ঘরের মাঠে তিনটি প্রীতি ম্যাচ খেলবে। ৩০ সেপ্টেম্বর কর্দোবায় বলিভিয়ার বিপক্ষে মাঠে নামবে বিশ্বচ্যাম্পিয়নরা। এরপর ৩ অক্টোবর বুয়েনস আইরেসে বুরকিনা ফাসোর বিপক্ষে খেলবে তারা। একই ভেন্যুতে ৬ অক্টোবর বেনিনের বিপক্ষে ম্যাচে মেসির মাঠে নামার সম্ভাবনা রয়েছে। ফলে আর্জেন্টিনার জার্সিতে মেসিকে শেষবারের মতো মাঠে দেখার অপেক্ষায় থাকতে পারেন সমর্থকরা। তবে ম্যাচটিই তার আন্তর্জাতিক ক্যারিয়ারের চূড়ান্ত বিদায়ী উপস্থিতি হবে কি না, সেটি নিয়ে আনুষ্ঠানিকভাবে বিস্তারিত জানানো হয়নি। এদিকে দীর্ঘ নিষেধাজ্ঞার কারণে অক্টোবরের ম্যাচগুলোতে খেলতে পারবেন না লিয়ান্দ্রো পারেদেস, নাহুয়েল মোলিনা ও থিয়াগো আলমাদা। বিশ্বকাপ ফাইনালের পর স্পেনের সঙ্গে সংঘর্ষের ঘটনায় তাদের ওপর দীর্ঘ মেয়াদের নিষেধাজ্ঞা আরোপ করা হয়েছে। এমএমআর
প্রাথমিক স্বাস্থ্যসেবা নিশ্চিতের লক্ষ্যে সরকার দেশের ১৯২টি নগর স্বাস্থ্যকেন্দ্রের মাধ্যমে সেবা সম্প্রসারণের উদ্যোগ নিয়েছে বলে জানিয়েছেন স্বাস্থ্যমন্ত্রী সরদার মো. সাখাওয়াত হোসেন। স্বাস্থ্যমন্ত্রী সরদার মো. সাখাওয়াত হোসেন। ফাইল ছবি বৃহস্পতিবার (৯ জুলাই) রাজধানীর একটি হোটেলে নগর এলাকায় প্রাথমিক স্বাস্থ্যসেবা সম্প্রসারণ শীর্ষক আলোচনা সভায় তিনি এ তথ্য জানান। স্বাস্থ্যমন্ত্রী বলেন, উপজেলা স্বাস্থ্য কমপ্লেক্সে দীর্ঘ লাইনে অপেক্ষা না করেই নগরবাসী যেন সহজে প্রাথমিক স্বাস্থ্যসেবা পায় সে লক্ষ্যে সরকার কাজ করছে। এতে বিশেষ করে নিম্ন আয়ের মানুষের দোরগোড়ায় স্বাস্থ্যসেবা পৌঁছে দেয়া আরও সহজ হবে। দেশের প্রতিটি নাগরিকের জন্য মানসম্মত প্রাথমিক স্বাস্থ্যসেবা নিশ্চিত করা সরকারের প্রধান লক্ষ্য উল্লেখ করে স্বাস্থ্যমন্ত্রী বলেন, উপজেলা পর্যায়ে কিডনি ডায়ালাইসিস সেবা চালু করা হচ্ছে। একইসঙ্গে ৫০ শয্যা ও জেলা হাসপাতালগুলোতেও ডায়ালাইসিস সুবিধা সম্প্রসারণ করা হবে। তিনি বলেন, নতুন অবকাঠামো, ভবন ও বিভিন্ন কার্যক্রম বাস্তবায়ন করা হচ্ছে যাতে দেশের কোনো গ্রাম চিকিৎসাসেবা থেকে বঞ্চিত না থাকে। চিকিৎসার অভাবে যেন কোনো মানুষের প্রাণহানি না ঘটে, সে লক্ষ্যেই স্বাস্থ্যসেবার পরিধি বাড়ানো হচ্ছে বলেও জানান স্বাস্থ্যমন্ত্রী।
দেশের সব বেসরকারি হাসপাতাল ও ক্লিনিকে চিকিৎসকদের নিয়মিত উপস্থিতি নিশ্চিত করতে জেলা পর্যায়ে কঠোর মনিটরিংয়ের নির্দেশ দিয়েছে স্বাস্থ্য অধিদফতর। একই সঙ্গে প্রতি মাসে চিকিৎসকদের ডিউটি রোস্টার সংগ্রহ, আকস্মিক পরিদর্শন এবং অনিয়ম পাওয়া গেলে প্রশাসনিক ব্যবস্থা নেওয়ার নির্দেশ দেওয়া হয়েছে। স্বাস্থ্য অধিদফতরের প্রশাসন শাখা থেকে গত বুধবার (১ জুলাই) জারি করা এক নির্দেশনায় দেশের সব সিভিল সার্জনের কাছে এ নির্দেশনা পাঠানো হয়। নির্দেশনায় বলা হয়েছে, চিকিৎসাসেবার গুণগত মান বজায় রাখতে প্রতিটি বেসরকারি হাসপাতাল ও ক্লিনিকে শয্যা সংখ্যার ভিত্তিতে প্রয়োজনীয় সংখ্যক চিকিৎসক, নার্স ও পরিচ্ছন্নতা কর্মী নিয়োজিত রাখা বাধ্যতামূলক। অর্থাৎ প্রতি ১০টি শয্যার বিপরীতে অন্তত একজন মেডিকেল অফিসারের উপস্থিতি নিশ্চিত করতে হবে। এ নির্দেশনা বাস্তবায়নে সিভিল সার্জনদের পাঁচটি গুরুত্বপূর্ণ পদক্ষেপ গ্রহণের নির্দেশ দেওয়া হয়েছে। এর মধ্যে রয়েছে, প্রতি মাসে জেলার সব বেসরকারি হাসপাতাল ও ক্লিনিক থেকে চিকিৎসকদের ডিউটি রোস্টার সংগ্রহ, হাসপাতাল কর্তৃপক্ষের কাছ থেকে চিকিৎসকদের নাম, বাংলাদেশ মেডিকেল অ্যান্ড ডেন্টাল কাউন্সিল (বিএমডিসি)-র নিবন্ধন নম্বর ও মোবাইল নম্বরসহ তথ্য সংগ্রহ, প্রাপ্ত তথ্যের ভিত্তিতে যাচাই-বাছাই এবং আকস্মিক পরিদর্শন পরিচালনা। এ ছাড়া কোনো হাসপাতাল বা ক্লিনিকে নির্দেশনা অনুযায়ী চিকিৎসক উপস্থিত না থাকলে কিংবা ভুয়া বা অসম্পূর্ণ তথ্য প্রদান করা হলে প্রচলিত বিধি অনুযায়ী প্রয়োজনীয় প্রশাসনিক ব্যবস্থা গ্রহণের জন্য স্বাস্থ্য অধিদপ্তরকে অবহিত করার নির্দেশ দেওয়া হয়েছে। নির্দেশনায় আরও বলা হয়েছে, জেলা পর্যায়ের মনিটরিং কার্যক্রমের সারসংক্ষেপ প্রতিবেদন প্রতি মাসের ১০ তারিখের মধ্যে স্বাস্থ্য অধিদফতরে পাঠাতে হবে। স্বাস্থ্য অধিদফতরের পরিচালক (প্রশাসন) অধ্যাপক ডা. জালাল উদ্দিন মোহাম্মদ রুমী স্বাক্ষরিত এ নির্দেশনা দেশের সব সিভিল সার্জনের কাছে পাঠানো হয়েছে। সংশ্লিষ্টরা বলছেন, বেসরকারি হাসপাতাল ও ক্লিনিকে নিবন্ধিত চিকিৎসকদের উপস্থিতি নিশ্চিত হলে রোগীরা আরও নিরাপদ ও মানসম্মত চিকিৎসাসেবা পাবেন। একই সঙ্গে কাগজে-কলমে চিকিৎসক দেখিয়ে হাসপাতাল পরিচালনা বা চিকিৎসক সংকট গোপনের মতো অনিয়মও কমে আসবে বলে আশা করা হচ্ছে।
Hamza Choudhury–র (লেস্টার সিটি) বাংলাদেশে খেলার ঘোষণা BFF–এর জন্য প্ররোচনা হিসেবে কাজ করেছে। স্পীডস্টার ফুটবলার হিসেবে তার অভিষেকের পর, BFF একাধিক প্রবাসী ট্যালেন্ট খুঁজে বের করে বাংলাদেশ দলে নেওয়ার পরিকল্পনা শুরু করেছে। 🔹 বিদেশি মূল–বিশ্বে পরিচিত কিছু নাম শামীট সোম (Shamit Som/Shamit Shome): কানাডায় থাকা ২৭ বছর বয়সী মিডফিল্ডার, কানাডার জাতীয় দলেরও অংশ ছিলেন। BFF–র ভাইস প্রেসিডেন্ট ফাহাদ করিম জানিয়েছেন, তৈরি হয়েছে দুই সপ্তাহের সময়, যাতে তিনি ক্লাব ও কোচদের সঙ্গে আলোচনা করে বাংলাদেশে খেলার বিষয়ে সিদ্ধান্ত নিতে পারবেন । এর পাশাপাশি, ফাহামিদুল ইসলাম (ইতালির চতুর্থ বিভাগ), ফারহান মাহমুদ (ফ্রান্স), ক্যারিম হাসান স্মিথ, ইলমান মাতিন, ও আশিকুর রহমান (ইংল্যান্ড), নাবিদ আহমেদ (কানাডা), আমির সামি (যুক্তরাষ্ট্র) সহ ১৩ দেশের ৩২ জন বিদেশি খেলোয়াড় BFF–র নজরে এসেছে । 🔹 ট্রায়াল ও পরিকল্পনা BFF ছয় থেকে সাত দিনব্যাপী ১–৫ জুন ২০২৫ ট্রায়ালের আয়োজন করেছে ঢাকায়, যেখানে প্রবাসী ১৬–২০ বছর বয়সী খেলোয়াড়দের পারফরম্যান্স যাচাই করা হবে । BFF–র ভাইস প্রেসিডেন্ট ফাহাদ করিম জানান, এটি দীর্ঘমেয়াদে বিদেশি–বাংলাদেশি যোগ উইঙ্গার বা মিডফিল্ডার হিসেবে সম্ভাবনাময় জুড়ির একটি চেষ্টার অংশ en.wikipedia.org। 🔹 Hamza Choudhury–এর ভূমিকা ও প্রভাব Hamza–র বাংলাদেশ দলে অন্তর্ভুক্তির পরে BFF–র উদ্যোগ আরো জোরালো হয়েছে। তিনি অক্টোবর ২০২৪–এ FIFA অনুমোদনের মাধ্যমে বাংলাদেশ দলের জন্য যোগ্যতা পান tds-images.thedailystar.net+3dhakatribune.com+3thedailystar.net+3। BFF–র প্রেসিডেন্ট তাবিথ আওয়াল ও নির্বাহী সদস্য ইমতিয়াজ হামিদ সভুজ–এর সাথে UK’র King Power স্টেডিয়ামে দেখা করেন; এসময় Hamza–র সঙ্গে ব্যক্তিগত সম্পর্ক তৈরি করা হয় — যা BFF–র বিদেশি খেলোয়াড়দের প্রলোভনের একটি গুরুত্বপূর্ণ ধাপ হিসেবে বিবেচিত হচ্ছে । BFF মূলত চায়, Hamza কেবল মাঠেই নয়,Pro-ফর্ম ও আন্তর্জাতিক মানে গাইড হিসেবে কাজ করুক এবং তাকে অনুসরণ করে অন্য প্রতিভাবান খেলোয়াড়রা বাংলাদেশ দলে আসুক reddit.com+14jagonews24.com+14dhakatribune.com+14। 🔹 ভবিষ্যৎ সম্ভাবনা সচরাচর বিদেশি জাতীয় দল ইতিবাচক ভাবে একাধিক ম্যাচের জটিলতা সামলে প্রবাসীদের গ্রহণে সময় নেয়, তবে BFF–র পরিকল্পনায় প্রথম ফোকাস থাকবে বিদেশে জন্ম বা প্রশিক্ষণ প্রাপ্ত যুববলদের, যেন তারা দ্রুত জাতীয় দলের সঙ্গে তাল মিলাতে পারে । সামিট সোম–এর জিপিএস–ম্যাপ হওয়া, স্কুলছাত্রদের টুর্নামেন্ট থেকে উঠে আসা andere তরুণদের ধরে বাংলাদেশের শিবিরে যোগ দিতে ইচ্ছুক— জুজের পথ প্রশস্ত হতে পারে আগামী মাসগুলোতে। সংক্ষেপে বিষয় পরিস্থিতি প্রবাসী খেলোয়াড়দের সংখ্যা এখন পর্যন্ত ৩২ জন (১৩ দেশ) প্রধান উদাহরণ Hamza Choudhury, Shamit Shome ট্রায়াল সময় জুন ২০২৫ গতিগতি Hamza–র অভিষেক ও FIFA অনুমোদনের পর BFF–র আরো সক্রিয় পদক্ষেপ লক্ষ্য বিদেশি-প্রমাণ পয়েন্টে প্রয়োগযোগ্য ফুটবলারদের সন্ধান ও সংযোজন বিশ্লেষণ খেলোয়াড় sourced from Europe/N. America–এর সংখ্যা বাড়ছে—এটা বাংলাদেশের ফুটবলের জন্য স্বপ্নের সম্ভাবনা। Hamza Choudhury–র অভিজ্ঞতা মাইলফলক হিসেবে কাজ করছে। BFF–র লক্ষ্য, এই প্রবাসীদের inclusion–এর মাধ্যমে জাতীয় দলে গুণগত মান ও প্রতিযোগিতা বাড়ানো—এতে SAFF, AFC, ও বিশ্বমানের প্রতিযোগিতায় দলটি শক্তিশালী দাঁড়াতে পারবে। তবে এই পরিকল্পনা সফল করতে হলে BFF–কে পারমিট, ক্লাব-নমঞ্জুরি, এবং FIFA–এর clearance ত্বরান্বিত করতে হবে। পাশাপাশি ম্যাচফিটনেস ও জাতীয় আদর্শে খেলোয়াড়দের অভ্যস্ত করতে হবে। প্রবাসী প্রজন্মের সুশৃঙ্খল তালিকাভুক্তকরণ প্রতিযোগিতামূলক মান উন্নত করবে। Shamit Shome–এর মতো অভিজ্ঞ ও তরুণ মুখগুলোর দ্রুত বাংলাদেশ দলে সংযোজন সম্ভাব্য হলে, ভবিষ্যতে প্রবল প্রভাব বিস্তার করতে ব্যর্থ হবে না।
ফেসব্যাক্সট্ম Camp Nou রেনোভেশন প্রকল্প ২০২৩ সালের জুনে শুরু হয়ে দীর্ঘ বিলম্বের পর, অবশেষে গ্যাম্পার ট্রফির মাধ্যমে ১০ আগস্ট ২০২৫ সালে ‘আংশিক’ কার্যক্রমে ফিরছে বার্সেলোনা। এই সময় পর্যন্ত ক্লাব ও কর্তৃপক্ষের মধ্যে মিল রেখেও রয়েছে ফিনান্সিয়াল ও প্রশাসনিক চ্যালেঞ্জ, যা প্রকল্পকে ধাপে এগিয়ে দিয়েছে। সময়সূচির পরিবর্তন ও প্রগতির সারাংশ বার্সেলোনা থেকে ২০২৩–২০২৬ সময়ের ‘Espai Barça’ প্রকল্পের অংশ হিসেবে Camp Nou পুনর্নির্মাণ শুরু হয় ২০২৩ সালের জুনে, যা শুরুতে ডিসেম্বরে সমাপ্ত হওয়ার কথা ছিল, কিন্তু তা পিছিয়ে সেপ্টেম্বর ২০২৫–এ সরাসরি এবং ২০২৬–এর গ্রীষ্মে সম্পূর্ণ হওয়ার সম্ভাবনা দেখা যাচ্ছে reuters.com+15padmagazine.co.uk+15fcbarcelonanoticias.com+15thisismoney.co.uk+3eurofootball.news+3reddit.com+3 । মাঠে বায়ো-হাইব্রিড ঘাস বসানো শুরু হয়েছে এপ্রিল ২০২৫–এ, যা মূল যাত্রার সূচনা হিসেবে দেখা হচ্ছে । ১ম ও ২য় স্তরে প্রায় ৩৯,০০০ সিট বসানো সম্পন্ন, ৩য় শ্রেণির ভিত্তিক নির্মাণ চলছে ও VIP রিং‑এর কাঠামো তৈরি দ্রুতগতি পেয়েছে । আর্থিক পুনর্গঠন ও ঋণের অধঃবিন্যাস রেনোভেশনের জন্য €১.৪৫–€১.৫ বিলিয়ন ঋণ নেওয়া হয়েছিল। তার মধ্যে €৪২৪ মিলিয়ন বর্তমানে বন্ড ইস্যু করে, ২০২৮ থেকে ২০৩৩-৫০ পর্যন্ত সময়সীমা বাড়িয়ে পরিশোধ পরিকল্পনা করা হয়েছে । এই ধরণের আর্থিক পদক্ষেপ ক্লাবের বার্ষিক রাজস্ব বাড়াতে সাহায্য করবে, বিশেষ করে স্পন্সরশিপ ও টিকিট বিক্রয়ের মাধ্যমে €২০০–€৩৫০ মিলিয়ন সম্ভাব্যভাবে অর্জনের হিসেব আছে । প্রশাসনিক বাধা ও অনুমোদন প্রক্রিয়া গ্যাম্পার ট্রফির আগে সিটি কাউন্সিল, ফায়ার সার্ভিস, মসোস দ’Esquadra ও UEFA-র সাথে বেশ কিছু পারমিট নিতে হবে as.com । বার্সেলোনা পাত্তা দিচ্ছে নেই, এবং আশা করছে জুলাই মাসে আংশিকভাবে লাইসেন্স পেয়ে যাবে । তবে, VIP সেকশন, পঞ্চম তলা, ছাদ অর্থাৎ “roof” ইনস্টলেশন ২০২৬ গ্রীষ্মে সমাপ্ত হওয়ার লক্ষ্যমাত্রা রয়েছে । ⚽ গ্যাম্পার ট্রফি ও স্বাগতম চান্স ১০ আগস্ট Trofeu Joan Gamper আংশিকভাবে নতুন Camp Nou-তে আয়োজনের পরিকল্পনা, যেখানে আনুমানিক ৫০,০০০–৬০,০০০ দর্শক অংশ নিতে পারে cincodias.elpais.com+13as.com+13elpais.com+13 । ছাদ ছাড়া, লিফ্ট, গ্যালারি, ভিআইপি এলাকা ও বাথরুমে কিছু কাজ অসম্পূর্ণ থাকবে — ক্লাব এটি “ট্রায়াল ফেজ” হিসেবে দেখছে, এবং ভক্তদের ধৈর্য কামনা করেছে । সারসংক্ষেপ উপাদান অবস্থা উল্লেখযোগ্য তারিখ মাঠ ও সিট ঘাস বসানো–সিটিং প্রায় সম্পন্ন এপ্রিল–মে ২০২৫ VIP/তৃতীয় শ্রেণি কাঠামো তৈরি প্রক্রিয়াধীন চলমান ছাদ বিলম্বিত, ২০২৬ গ্রীষ্মে সম্ভাব্য — পারমিট অপেক্ষমাণ, জুলাইয়ে মিলতে পারে — আংশিক খোলা গ্যাম্পার ট্রফি: ১০ আগস্ট ২০২৫ ১০ আগস্ট ২০২৫ পূর্ণ উদ্বোধন ২০২৬ গ্রীষ্মের দিকে — ঋণ পুনর্গঠন €৪২৪ মিলিয়ন বন্ড, ২০৩৩–৫০ পর্যন্ত সময়সীমা জুন ২০২৫ Spotify Camp Nou ইউরোপের বৃহত্তম স্টেডিয়াম হিসেবে নতুন করে আত্মপ্রকাশের পথে; তবে নির্মাণ বিলম্ব এবং পারমিট-সংক্রান্ত বাধাগুলি টেকনিক্যাল চ্যালেঞ্জের শুরু। অর্থনৈতিক পুনর্গঠন অর্থসঙ্কট সামলে রাখা হচ্ছে, যা দীর্ঘমেয়াদি রাজস্ব বৃদ্ধিতে অবদান রাখবে। ক্লাবের এখন মূল অগ্রাধিকার আছে — ১০ আগস্টে আংশিক রিটার্ন দিয়ে ফ্যানদের সাথে পুনঃমিলন ঘটানো। আর এটি যদি সাফল্যের সাথে সফল হয়, তাহলে পরবর্তী বছরের পূর্ণাঙ্গ ক্যাপাসিটিতে ফিরতে সহজ পথ উন্মোচিত হবে।
ফ্রান্সের সাতবারের চ্যাম্পিয়ন Olympique Lyonnais (OL) এক বিপদের মুখে পড়েছে — ক্রীড়া না খেলার কারণে নয়, বরং আর্থিক অস্বচ্ছতা ও ঋণ বোঝাইয়ের কারণে তাদের শাস্তি হিসেবে অ্যাডমিনিস্ট্রেটিভভাবে Ligue 1 থেকে Ligue 2-তে নামানো হয়েছে। কী ঘটেছে? LFP-র নিয়ন্ত্রক সংস্থা DNCG ২০২৪ সালের নভেম্বরেই Lyonকে আর্থিক অস্থিতিশীলতার জন্য সতর্ক করেছিল। তারপরও ক্লাব দেড়শো মিলিয়নের বেশি নিশ্চিত তহবিল না জমিয়ে জুনে তাদের নিশ্চিতভাবে অবনমনের নির্দেশ দেন aftonbladet.se+15beinsports.com+15en.wikipedia.org+15reddit.com+1reddit.com+1reddit.com+4indiatoday.in+4indiatoday.in+4। OL-এর মালিক John Textor আর ইকোনমিক পরিস্থিতি নিয়ে তাদের সতর্কতা উপেক্ষা করে; যদিও মেডিয়া সেলস এবং প্লেয়ার ট্রান্সফার থেকে আয় ছিল, তাও DNCG-কে মিটাতে পারল না । ক্লাব ও মালিক অভিযোগ করছে, “আমরা যথেষ্ট তহবিল জমিয়েছি, এবং ঠান্ডা মাথায় দেখি কিভাবে এটা অলিম্পিক উইথ এফেল্ট করবে”—তাই তারা আপিল জমা দিয়েছে । আর্থিক পটভূমি & ঋণের পরিমাণ DNCG রিপোর্ট অনুযায়ী, OL-এর দেড়শো মিলিয়ন ইউরোর ঋণ আছে। John Textor-এর হোল্ডিং সংস্থা Eagle Football Group-এর দায়ও প্রায় €445–422 মিলিয়ন reddit.com+15ft.com+15indiatoday.in+15। ক্যাপিটাল ইনজেকশনের অধীনে Crystal Palace-এর একটি স্টেক বিক্রি করার পরও Lyon তাদের আর্থিক স্বচ্ছতা প্রতিষ্ঠা করতে পারেনি indiatoday.in। ক্লাবের প্রতিক্রিয়া Lyon তাদের অবনমন "বিশ্বাসঘাতক ও অযৌক্তিক" বলেছে এবং দ্রুত apel (appeal) জমা দিয়েছে । প্রসঙ্গত, সাম্প্রতিক সময়ে ক্লাবের মালিক কিছু কার্যক্রম নিয়েছেন: Crystal Palace থেকে স্টেক বিক্রি, নারী দলের বিক্রি, প্লেয়ার বিক্রয়াদি — যাতে নগদ প্রবাহ বাড়ানো যায় । ক্রীড়া প্রভাব যদিও Lyon লিগে ছয় নম্বরে শেষ করেছে এবং ইউরোপে জায়গা পেয়েছিল, প্রশাসনিক অবনমন ইউরোপীয় প্রতিযোগিতায় বাধা হিসেবে দাঁড়াতে পারে indiatoday.in+13theplayoffs.news+13talksport.com+13। UEFA মাল্টি‑ক্লাব হয়রানির কারণে Lyon-এ Europa League-র কোটা নিয়ে সন্দেহ তৈরি হচ্ছে; কৃষকভাবে তারা ডিসকোয়ালিফাইড হলে অন্য ক্লাব যেমন Strasbourg বা Crystal Palace প্রভাবিত হতে পারে । কি হতে পারে পরবর্তী ধাপ? DNCG‑তে আপিল: Lyon-এর আপিল সপ্তাহের মধ্যে নিষ্পত্তি হওয়ার সম্ভাবনা আছে thekenyatimes.com+10as.com+10beinsports.com+10। অর্থ সংকটের পুনর্মূল্যায়ন: ক্লাবকে সম্ভবত নতুন গ্যারান্টি দেখাতে হবে। যদি পুনরায় ব্যর্থ হয়, তাহলে তাদের স্থান ধরে নিতে পারে Stade Reims । ইউরোপ ব্যবস্থা: Lyon নিশ্চিত করতে চাইবে Europa League-এ খেলতে পারে কি না—UEFA-মাল্টি ownership বিষয়েও সিদ্ধান্ত নিতে হবে। সারসংক্ষেপ বিষয় বিবরণ স্থিতি DNCG-র প্রশাসনিক সিদ্ধান্ত: Ligue 2-এ অবনমন ঋণের পরিমাণ প্রায় €422–445 মিলিয়ন যোগ্যতা Ligue 1-এ 6ম স্থান; ইউরোপে Europa League-এ জায়গা দেওয়া হয়েছিল ক্লাব প্রতিক্রিয়া “অযৌক্তিক” বলছে, আপিলে যাচ্ছে + ফান্ড সংগ্রহে কিছু সিদ্ধান্ত নেয় তারা ইউরোপীয় প্রভাব মাল্টি-ক্লাব ownership বিষয় নিয়ে UEFA সিদ্ধান্ত অপেক্ষায় Olympique Lyonnais-বিশ্বের এক ঐতিহ্যবাহী ক্লাব, তবে তাদের আর্থিক নীতির ভঙ্গ হয়েছিল বেশ কয়েকবার। উপরে উল্লেখিত সম্ভাব্য প্রতিক্রিয়া ও আপিল ব্যবস্থা তাদের ভবিষ্যৎ নিশ্চিত করতে পারে — কিন্তু তা না হলে দ্বিতীয় বিভাগে নামা তাদের ইতিহাসে সবচেয়ে বড় ধাক্কা। ক্লাব ও সমর্থকদের নজর এখন শুধু খেলোয়াড়ি প্রতিযোগিতা নয়, বরং অর্থনৈতিক দায়বদ্ধতা ও নিয়ন্ত্রক মান বজায় রাখা—এই গুরুত্বপূর্ণ বিষয়ে থাকবে।

সৌদি আরবে দুই বাংলাদেশির মৃত্যুদণ্ড কার্যকরের ঘটনায় বাংলাদেশের কূটনৈতিক কোনো ঘাটতি ছিল কি না, এমন প্রশ্নের সরাসরি উত্তর দেননি প্রবাসীকল্যাণ ও বৈদেশিক কর্মসংস্থানমন্ত্রী আরিফুল হক চৌধুরী।
নওয়াজ শরীফ এবং ইমরান খান, দুজনেই লাহোরের সচ্ছল কিন্তু অরাজনৈতিক পরিবারে জন্মগ্রহণ করেন এবং শুরুতে কেউই রাজনীতিতে আগ্রহী ছিলেন না। দু'জনই এক সময় দেশটির প্রধানমন্ত্রী হন, কিন্তু কেউই নিজেদের মেয়াদ পূর্ণ করতে পারেননি। দু'জনকেই বিতর্কিত মামলায় সাজা ও কারাবরণ করতে হয়েছিল।

ঘোষণার আর মাত্র দুই দিন বাকি। প্রতিবছরের মতো এবারও পুরস্কার ঘোষণার আগেই সম্ভাব্য বিজয়ীর নাম নিয়ে শুরু হয়েছে জোর জল্পনা-কল্পনা। বিভিন্ন পূর্বাভাস ও বাজির তালিকায় একেক সময় একেক লেখক এগিয়ে আসছেন। ফলে এবারের প্রতিযোগিতায় এখনো কোনো একজন লেখককে নিশ্চিতভাবে এগিয়ে রাখা যাচ্ছে না।

বেনিন সিটি থেকে লাগোসগামী নাইজেরিয়ার একটি সামরিক বিমান ভয়াবহ দুর্ঘটনার শিকার হয়েছে। দেশটির দক্ষিণ-পশ্চিম ওন্দো রাজ্যে সোমবার (৫ অক্টোবর) ঘটে যাওয়া এই দুর্ঘটনায় বিমান থাকা ২৫ জন যাত্রী ও ৭ জন ক্রু সদস্যসহ মোট ৩২ জনের সবাই নিহত হয়েছেন।
দক্ষিণ-পূর্ব এশিয়ার দেশ লাওসে শ্রমবাজার সাময়িকভাবে স্থগিত হওয়ার কারণ খুঁজছে বাংলাদেশ। তবে দেশটির সরকার বলছে, লাওসে বাংলাদেশের শ্রমবাজার খুব বড় না হলেও শ্রমিকরা প্রতারণার শিকার হচ্ছেন। লাওস গত সেপ্টেম্বরেই বাংলাদেশি শ্রমিক নিয়োগ, ওয়ার্ক পারমিট এবং প্রবেশ ভিসা ইস্যু সাময়িকভাবে স্থগিত করেছে।

যুক্তরাজ্যের বিমানঘাঁটি আরএএফ ফোর্ড থেকে মার্কিন বোমারু বিমানগুলো হঠাৎ সরিয়ে নেওয়ার কারণ হিসেবে ‘কিছু নির্দিষ্ট হুমকির’ কথা স্বীকার করেছেন মার্কিন প্রেসিডেন্ট ডোনাল্ড ট্রাম্প।

ইরান সমর্থিত হুথিদের কাছ থেকে এলাকা পুনরুদ্ধারের লক্ষ্যে ইয়েমেনের সৌদি সমর্থিত সরকার একটি বড় ধরনের সামরিক অভিযানের ঘোষণা দিয়েছে। রবিবার এ ঘোষণা দেওয়া হয়েছে বলে জানিয়েছে বিবিসি।

তৃণমূল কংগ্রেস সুপ্রিমো ও পশ্চিমবঙ্গের সাবেক মুখ্যমন্ত্রী মমতা বন্দ্যোপাধ্যায় দল ছেড়ে চলে যাওয়া সংসদ সদস্য ও বিধায়কদের ফিরে আসার জন্য ১৫ দিনের সময়সীমা বেঁধে দিয়েছেন।

যুক্তরাজ্যের আরএএফ ফেয়ারফোর্ড ঘাঁটি থেকে সব বি-১ বোমারু বিমান সরিয়ে নিয়েছে যুক্তরাষ্ট্র। বিমান সরিয়ে নেওয়ার সুনির্দিষ্ট কোনো কারণ প্রকাশ করা হয়নি। তবে ঘাঁটিটিতে হামলার সম্ভাব্য ষড়ষন্ত্রের তদন্ত চলাকালেই এই পদক্ষেপ নেওয়া হলো।
বিবিসির সঙ্গে কথা বলা সামরিক বিশেষজ্ঞরাও মনে করেন, কানাডায় যুক্তরাষ্ট্রের সামরিক আগ্রাসনের সম্ভাবনা অত্যন্ত কম। এর অন্যতম কারণ হলো, প্রতিরক্ষা খাতে দুই দেশ ঘনিষ্ঠভাবে একসঙ্গে কাজ করে। তবুও বিষয়টি কানাডিয়ানদের মনে স্পষ্টভাবেই উদ্বেগ তৈরি করছে।

সৌদি আরব ইয়েমেনে ইরান সমর্থিত হুথি বিদ্রোহীদের বিরুদ্ধে একটি সামরিক অভিযানের পরিকল্পনা করছে। আঞ্চলিক ও পশ্চিমা কর্মকর্তাদের বরাত দিয়ে শনিবার রয়টার্স এ তথ্য জানিয়েছে।

ভারতের তরুণ নেতৃত্বাধীন ককরোচ জনতা পার্টি শুক্রবার দেশজুড়ে নতুন করে বিক্ষোভ কর্মসূচি শুরু করেছে। লাখ লাখ নাগরিকের ভোটাধিকার অন্যায়ভাবে কেড়ে নেওয়া হচ্ছে—এমন ক্রমবর্ধমান উদ্বেগের মধ্যেই মুম্বাইতে হাজার হাজার মানুষ এই আন্দোলনে শামিল হয়েছেন বলে জানিয়েছে দ্য গার্ডিয়ান।
<p>২১ অক্টোবর, বুধবার। বিশ্বের বিভিন্ন দেশের সরকারি ও বেসরকারি প্রতিষ্ঠানের ওয়েবসাইটে দেখা দিল অস্বাভাবিক অচলাবস্থা। বাংলাদেশসহ জার্মানি, ফ্রান্স, ফিনল্যান্ড, নেদারল্যান্ডস, বেলজিয়াম ও চেক প্রজাতন্ত্রের একাধিক সরকারি ওয়েবসাইট সাময়িকভাবে বন্ধ করে দেওয়া হলো। জাপানের বিভিন্ন সরকারি প্রতিষ্ঠান ও আর্থিক সংস্থাও কিছু অনলাইন সেবা সীমিত করল। যুক্তরাজ্যের বিবিসি বন্ধ রাখল কয়েকটি ওয়েব পোর্টাল। উইকিপিডিয়ার পরিচালনাকারী উইকিমিডিয়া ফাউন্ডেশনও নিরাপত্তার স্বার্থে নিজেদের কয়েকটি সিস্টেম সাময়িকভাবে নামিয়ে নিল। বাংলাদেশেও এর বাইরে রইলো না। নিরাপত্তা শঙ্কায় ভূমিসেবার সরকারি ওয়েবসাইটসহ বাংলাদেশ ব্যাংক, সরকারি ও বেসরকারি কয়েকটি ব্যাংক, বেসরকারি হাসপাতালসহ বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট ডাউন করে রাখা হলো। কোথাও পুরো ওয়েবসাইট বন্ধ, কোথাও কেবল কিছু সেবা বন্ধ রাখা হলো। এসবের পেছনে ছিল একটি অভিন্ন কারণ—পিএইচপি নামে বহুল ব্যবহৃত প্রোগ্রামিং ভাষার দুটি গুরুতর নিরাপত্তা ত্রুটি।<ins> </ins></p><p>বিষয়টি এমন নয় যে হ্যাকাররা এর মধ্যেই এসব প্রতিষ্ঠানের সব ওয়েবসাইটে ঢুকে পড়েছিল। অনেক ক্ষেত্রেই ওয়েবসাইটগুলো সতর্কতামূলক ব্যবস্থা হিসেবে বন্ধ রাখা হয়েছিল। কারণ, ত্রুটি দুটির সুযোগ নিয়ে আক্রমণকারীরা চাইলে সার্ভারে নিজেদের কোড চালাতে পারত। পরিস্থিতির গুরুত্ব বিবেচনায় যুক্তরাষ্ট্রের ন্যাশনাল সিকিউরিটি এজেন্সি এবং যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার দ্রুত নিরাপত্তা হালনাগাদের পরামর্শ দেয়। যেসব সিস্টেম দ্রুত নিরাপদ করা সম্ভব নয়, সেগুলো সাময়িকভাবে অফলাইনে রাখার সুপারিশও করা হয়।<ins> </ins></p><p>কিন্তু একটি প্রোগ্রামিং ভাষার ত্রুটির কারণে এত প্রতিষ্ঠানের ওয়েবসাইট একসঙ্গে বন্ধ রাখতে হবে কেন? উত্তর লুকিয়ে আছে আধুনিক ইন্টারনেটের অবকাঠামোয়।<ins> </ins></p><aside><a href="https://www.bigganchinta.com/technology/u86xnqiab4">ইন্টারনেট আর্কাইভ: এক ট্রিলিয়ন ওয়েবসাইটের ডিজিটাল জাদুঘর</a></aside><blockquote>অনেক ক্ষেত্রেই ওয়েবসাইটগুলো সতর্কতামূলক ব্যবস্থা হিসেবে বন্ধ রাখা হয়েছিল। কারণ, ত্রুটি দুটির সুযোগ নিয়ে আক্রমণকারীরা চাইলে সার্ভারে নিজেদের কোড চালাতে পারত।</blockquote><p>পিএইচপির পূর্ণরূপ PHP: Hypertext Preprocessor। নব্বইয়ের দশকে যাত্রা শুরু করা এই ওপেনসোর্স প্রোগ্রামিং ভাষা মূলত ওয়েব সার্ভারে কাজ করে। আমরা যখন কোনো ওয়েবসাইটে প্রবেশ করি, তখন সার্ভারের পিএইচপি কোড প্রয়োজনীয় তথ্য সংগ্রহ করে, ডেটাবেজের সঙ্গে যোগাযোগ করে এবং সেই তথ্যের ভিত্তিতে ওয়েবপেজ তৈরি করতে সাহায্য করে। ব্রাউজারে শেষ পর্যন্ত যে পেজটি দেখা যায়, তার পেছনে আমাদের অজান্তেই অনেক সময় পিএইচপির কাজ থাকে।<ins> </ins></p><p>ওয়ার্ডপ্রেস, ড্রুপাল, জুমলা এবং উইকিপিডিয়ার পেছনে থাকা মিডিয়াউইকির মতো জনপ্রিয় প্ল্যাটফর্মগুলো পিএইচপির ওপর নির্ভরশীল। ক্লাউড নিরাপত্তা প্রতিষ্ঠান উইজের হিসাব অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট কোনো না কোনোভাবে এই ভাষা ব্যবহার করে। তবে ওয়েবসাইটের ব্যবহার ও পরিমাপের পদ্ধতি অনুযায়ী এই হিসাবের তারতম্য রয়েছে।</p><figure><img alt="" src="https://media.prothomalo.com/prothomalo-bangla/2026-10-25/wzvfkxtt/53fac544_f3f5_4dda_8fa5_ae802b460e77.jpg"><figcaption>নব্বইয়ের দশকে যাত্রা শুরু করা ওপেনসোর্স প্রোগ্রামিং ভাষা পিএইচপি মূলত ওয়েব সার্ভারে কাজ করে</figcaption></figure><p>যেমন নেটক্রাফটের সক্রিয় ওয়েবসাইটবিষয়ক জরিপে সংখ্যাটি প্রায় অর্ধেক। তবে হিসাব যা-ই হোক, পিএইচপি যে ইন্টারনেটের গুরুত্বপূর্ণ ভিত্তিগুলোর একটি, তাতে কোনো সন্দেহ নেই। এই ভিত্তির কোনো দুর্বলতা তাই অসংখ্য ওয়েবসাইটকে একসঙ্গে বিশাল ঝুঁকিতে ফেলতে পারে।<ins> </ins></p><p>এবারের ত্রুটিগুলোকে একসঙ্গে বলা হচ্ছে ‘পিএইচপি-টু-শেল’। এগুলো মূলত পিএইচপির মূল ইঞ্জিনে থাকা মেমোরি ব্যবস্থাপনার সমস্যা। নিরাপত্তা ত্রুটি দুটি শনাক্ত করা হয়েছে CVE-2026-109618 ও CVE-2026-109619 নামে। দুটি ত্রুটিই গুরুতর হিসেবে চিহ্নিত; প্রতিটির নিরাপত্তা স্কোর CVSS v4.0 অনুযায়ী ৯.২।১০-এর মধ্যে ৯.২। অর্থাৎ মারাত্মক বিপদজনক। </p><aside><a href="https://www.bigganchinta.com/technology/jre032gvpf">অনলাইনে নিরাপদ থাকার সাত উপায়</a></aside><blockquote>আমরা যখন কোনো ওয়েবসাইটে প্রবেশ করি, তখন সার্ভারের পিএইচপি কোড প্রয়োজনীয় তথ্য সংগ্রহ করে, ডেটাবেজের সঙ্গে যোগাযোগ করে এবং সেই তথ্যের ভিত্তিতে ওয়েবপেজ তৈরিতে সাহায্য করে।</blockquote><p>সহজ করে বললে, সফটওয়্যার যখন কাজ করার জন্য কম্পিউটারের মেমোরি ব্যবহার করে, তখন কোন তথ্য কোথায় রাখা আছে এবং কখন সেই মেমোরি ছেড়ে দিতে হবে, তা ঠিকভাবে সামলানো অত্যন্ত জরুরি। প্রথম ত্রুটিতে মেমোরির অভাব বা আউট অব মেমোরি পরিস্থিতি তৈরি হলে পিএইচপির অভ্যন্তরীণ তথ্যের স্টেট বা অবস্থা নষ্ট হয়ে যেতে পারে। আর দ্বিতীয় ত্রুটিতে মেমোরি ছেড়ে দেওয়ার পরও পুরোনো তথ্যের কিছু স্টেট থেকে যাওয়ার ঝুঁকি তৈরি হয়। পরে সার্ভার সেই পুরোনো স্টেটকে ভুল করে ব্যবহার করলে নিরাপত্তার মারাত্মক সমস্যা তৈরি হতে পারে। প্রোগ্রামিংয়ের ভাষায় এ ধরনের ত্রুটির একটি পরিচিত নাম হলো ‘ইউজ-আফটার-ফ্রি’।<ins> </ins></p><p>এসব ত্রুটি কাজে লাগিয়ে একজন আক্রমণকারী কোনো অ্যাকাউন্টে প্রবেশ না করেই বিশেষভাবে তৈরি করা অনুরোধ পাঠিয়ে আক্রান্ত সার্ভারে নিজের কোড চালাতে পারে। সেই কোড কী করতে পারবে, তা সার্ভারের অনুমতি ও কনফিগারেশনের ওপরও নির্ভর করে। তবে সম্ভাব্য ক্ষতির মধ্যে রয়েছে গোপনীয় তথ্য পড়ে ফেলা, ওয়েবসাইটের ফাইল পরিবর্তন, তথ্য চুরি কিংবা সার্ভারের সম্পূর্ণ নিয়ন্ত্রণ নেওয়া। এমনকি পিএইচপি প্রক্রিয়ার মেমোরিতে থাকা পাসওয়ার্ড, পরিচয় যাচাইয়ের টোকেন বা এপিআই কি-ও ঝুঁকিতে পড়তে পারে। বিশেষভাবে উদ্বেগের বিষয় হলো, ত্রুটিটি কোনো নির্দিষ্ট ওয়েবসাইটের কোডে নয়, বরং পিএইচপির মূল সফটওয়্যারে। ফলে কোনো ওয়েবসাইটের নিজস্ব কোড ঠিক থাকলেও সার্ভারে চলা পিএইচপির সংস্করণটি ঝুঁকিপূর্ণ হলে সেটি সহজে আক্রান্ত হতে পারে।<ins> </ins></p><aside><a href="https://www.bigganchinta.com/technology/hnglbtjduu">মাদারবোর্ড কীভাবে কাজ করে</a></aside><blockquote>সার্ভার সেই পুরোনো অবস্থাকে ভুল করে ব্যবহার করলে নিরাপত্তার মারাত্মক সমস্যা তৈরি হতে পারে। প্রোগ্রামিংয়ের ভাষায় এ ধরনের ত্রুটির একটি পরিচিত নাম হলো ইউজ-আফটার-ফ্রি।</blockquote><p>ত্রুটি খুঁজে পাওয়ার গল্পটিও বেশ চমকপ্রদ। কারণ, এতে কৃত্রিম বুদ্ধিমত্তা বা এআইয়ের উল্লেখযোগ্য ভূমিকা ছিল। নিরাপত্তা গবেষকেরা পিএইচপির কোড পরীক্ষা করে এমন এক দুর্বলতা শনাক্ত করেছেন, যা এক দশকেরও বেশি সময় ধরে চোখের আড়ালে থেকে গিয়েছিল। উইজের গবেষকেরা জানিয়েছেন, ২০২৬ সালের ১৯ আগস্ট তাঁরা এআইয়ের সহায়তায় প্রথম ত্রুটিটি শনাক্ত করেন। এরপর ২৪ আগস্ট পিএইচপির নিরাপত্তা দলের কাছে বিষয়টি জানান। গবেষণার সময় তাঁরা উইজ অ্যাটলাস, গুগলের জেমিনি ৪ আর্গন এবং ওপেনএআইয়ের জিপিটি-৫.৬ সল ব্যবহার করেন। একই সময়ে ক্যালিফ নামে আরেকটি নিরাপত্তা গবেষণা প্রতিষ্ঠানও এআই-সহায়তায় পিএইচপির দুর্বলতা নিয়ে কাজ করছিল।<ins> </ins></p><figure><img alt="" src="https://media.prothomalo.com/prothomalo-bangla/2026-10-25/fk9ym5oe/0e89d44bd025eb0158ad681e3626da94.webp"><figcaption>নিরাপত্তা গবেষকেরা পিএইচপির কোড পরীক্ষা করে এমন এক দুর্বলতা শনাক্ত করেছেন, যা এক দশকেরও বেশি সময় ধরে চোখের আড়ালে থেকে গিয়েছিল</figcaption></figure><p>তবে এআই মুহূর্তের মধ্যে সবকিছু খুঁজে বের করে ফেলেছে—ঘটনাটি আসলে তেমন নয়। মেমোরির জটিল আচরণ বোঝা, একাধিক ত্রুটিকে মিলিয়ে কার্যকর আক্রমণ পদ্ধতি তৈরি করা এবং বিভিন্ন ওয়েব অ্যাপ্লিকেশনে তা পরীক্ষা করার জন্য গবেষকদের নিরলস কাজ করতে হয়েছে। এআই মূলত সেই কঠিন কাজের অনেকগুলো ধাপ সহজ করেছে। উইজের গবেষকেরা জানিয়েছেন, এআই মডেলের সাহায্যে তাঁরা এমন একটি আক্রমণ পদ্ধতি তৈরি করতে পেরেছেন, যার জন্য আগে দক্ষ গবেষকদের দীর্ঘ সময় ধরে কাজ করতে হতো। অর্থাৎ, পরিবর্তনটা শুধু ত্রুটি খুঁজে পাওয়ার গতিতে নয়; জটিল একটি ত্রুটিকে বাস্তবে কাজে লাগানোর বাধা কমে আসাতেও দেখা গেছে।কেন্দ্র করে সাইবার আক্রমণের পরিকল্পনাতেও ঝক্কি কমে গেছে অনেকখানি।</p><aside><a href="https://www.bigganchinta.com/technology/8ppu5dr3qc">র্যাম কী, ডিভাইসে কেন র্যাম থাকে</a></aside><blockquote>উইজের গবেষকেরা জানিয়েছেন, ২০২৬ সালের ১৯ আগস্ট তাঁরা এআইয়ের সহায়তায় প্রথম ত্রুটিটি শনাক্ত করেন। এরপর ২৪ আগস্ট পিএইচপির নিরাপত্তা দলের কাছে বিষয়টি জানান।</blockquote><p>নিরাপত্তা গবেষণায় সাধারণত গুরুতর ত্রুটি আবিষ্কারের সঙ্গে সঙ্গেই সব তথ্য জনসমক্ষে প্রকাশ করা হয় না। এতে হ্যাকাররা আগে থেকেই দুর্বলতা জেনে গিয়ে আক্রমণের সুযোগ পেতে পারে। বরং সফটওয়্যার নির্মাতাকে সবার আগে ত্রুটি সারানোর সময় দেওয়া হয়। এ প্রক্রিয়াকে বলা হয় কো-অর্ডিনেটেড ভালনারেবিলিটি ডিসক্লোজার। পিএইচপি প্রকল্পের ঘোষণায় বলা হয়েছিল, ২১ অক্টোবর নিরাপত্তা হালনাগাদ বা সিকিউরিটি আপডেট প্রকাশ করা হবে। তবে তার আগেই ত্রুটি সম্পর্কে কিছু তথ্য অনলাইনে ছড়িয়ে পড়ায় নির্ধারিত সময়ের আগেই প্যাচ প্রকাশের প্রস্তুতি রাখা হয়েছিল।<ins> </ins></p><p>এর মধ্যেই উদ্বেগ বাড়ায় আমাজনের একটি প্রতিবেদন। প্রতিষ্ঠানটির নিরাপত্তা গবেষকেরা জানান, ১৭ অক্টোবর তাদের ম্যাডপট নামে হানিপট ব্যবস্থায় পিএইচপি-টু-শেল কাজে লাগানোর একটি চেষ্টা শনাক্ত হয়েছিল। অর্থাৎ, ত্রুটির আনুষ্ঠানিক ঘোষণা আসার চার দিন আগেই কেউ সেটি পরীক্ষা বা কাজে লাগানোর চেষ্টা করেছিল। তবে ঘটনাটি আমাজনের ইচ্ছাকৃতভাবে দুর্বল রাখা একটি পর্যবেক্ষণ ব্যবস্থায় শনাক্ত হয়। আক্রমণকারী কীভাবে আগেই ত্রুটির তথ্য পেয়েছিল, তা নিশ্চিত নয়; বাস্তব কোনো ওয়েবসাইটে ওই চেষ্টা সফল হয়েছিল কি না, সেটিও ওই তথ্য থেকে বলা যায় না।<ins> </ins></p><aside><a href="https://www.bigganchinta.com/technology/vt38leqe48">অ্যাপ বন্ধ করে রাখলে কি ব্যাটারি বাঁচে</a></aside><blockquote>আমাজনের নিরাপত্তা গবেষকেরা জানান, ১৭ অক্টোবর তাদের ম্যাডপট নামে হানিপট ব্যবস্থায় পিএইচপি-টু-শেল কাজে লাগানোর একটি চেষ্টা শনাক্ত হয়েছিল।</blockquote><p>২১ অক্টোবর পিএইচপির নিরাপত্তা হালনাগাদ প্রকাশের পর আক্রমণের চেষ্টার সংখ্যা দ্রুত বাড়তে থাকে। মার্কিন ওয়েব অবকাঠামো এবং ইন্টারনেট নিরাপত্তা প্রদানকারী কোম্পানি ক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স ২২ অক্টোবর এক্সে (সাবেক টুইটার) জানান, প্রকাশ্য ঘোষণার আগের ১০ ঘণ্টায় প্রতিষ্ঠানটির নেটওয়ার্কে এমন আক্রমণের চেষ্টা দেখা গিয়েছিল কয়েক হাজার বার। ঘোষণার পরের ৪৫ মিনিটেই তা দশ হাজারে পৌঁছায়; দুই ঘণ্টায় ছাড়ায় কয়েক লাখ। পরে সংখ্যাটি কয়েক মিলিয়নে পৌঁছায়। তবে এই সংখ্যা আক্রমণের চেষ্টা বা অনুরোধের, সফল হ্যাকিংয়ের নয়।<ins> </ins></p><figure><img alt="" src="https://media.prothomalo.com/prothomalo-bangla/2026-10-25/omgvtjia/3da9e3ef22c5c7620e3aa8d8ca50d345Y29udGVudHNlYXJjaGFwaSwxNzkyNzU1NTYx_2_86268676.avif"><figcaption>যুক্তরাজ্যের এনসিএসসিও প্রতিষ্ঠানগুলোকে পিএইচপি ব্যবহার করা সব সিস্টেম শনাক্ত করে হালনাগাদ করার পরামর্শ দেয়</figcaption></figure><p>এমন দ্রুত বাড়তে থাকা ঝুঁকির কারণেই বিভিন্ন প্রতিষ্ঠান ওয়েবসাইট বন্ধ রাখার সিদ্ধান্ত নেয়। যুক্তরাষ্ট্রের এনএসএ সতর্ক করে জানায়, দ্রুত নিরাপত্তা হালনাগাদ দেওয়া সম্ভব না হলে আক্রান্ত সিস্টেম সাময়িকভাবে অফলাইনে রাখা উচিত। যুক্তরাজ্যের এনসিএসসিও প্রতিষ্ঠানগুলোকে পিএইচপি ব্যবহার করা সব সিস্টেম শনাক্ত করে হালনাগাদ করার পরামর্শ দেয়। দেশটির নিরাপত্তা-প্রতিক্রিয়ার অংশ হিসেবে এনসিএসসির সঙ্গে কাজ করে যুক্তরাজ্যভিত্তিক সাইবার নিরাপত্তা এবং ইন্টারনেট সেবা প্রদানকারী প্রতিষ্ঠান নেটক্রাফট ৫০ হাজারের বেশি সতর্কবার্তা পাঠিয়েছে ওয়েবসাইটের মালিক ও সিস্টেম পরিচালকদের কাছে। এই ৫০ হাজার বার্তা এনসিএসসি একাই পাঠিয়েছে—বিষয়টি এমন নয়; এতে নেটক্রাফটেরও বিশাল ভূমিকা ছিল।<ins> </ins></p><aside><a href="https://www.bigganchinta.com/technology/08noy7k8em">স্মার্টওয়াচ যে ৬ উপায়ে আপনাকে মিথ্যা বলে</a></aside><blockquote>ক্লাউডফ্লেয়ারের প্রধান নির্বাহী ম্যাথিউ প্রিন্স ২২ অক্টোবর এক্সে জানান, প্রকাশ্য ঘোষণার আগের ১০ ঘণ্টায় প্রতিষ্ঠানটির নেটওয়ার্কে এমন আক্রমণের চেষ্টা দেখা গিয়েছিল কয়েক হাজার বার।</blockquote><p>সমাধান হিসেবে পিএইচপি নিরাপত্তা হালনাগাদ প্রকাশ করেছে। মূল দুটি ত্রুটির সমাধান রয়েছে পিএইচপি ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ এবং ৮.২.৩৫ সংস্করণে। লিনাক্সের বিভিন্ন ডিস্ট্রিবিউশন ও দীর্ঘমেয়াদি সহায়তা দেওয়া সফটওয়্যারের ক্ষেত্রে সংস্করণ নম্বর আলাদা হতে পারে; তাই সেখানকার প্যাকেজ সরবরাহকারীর নির্দেশনাও দেখা দরকার। পিএইচপি ৮.১ ও তার আগের সংস্করণগুলো মূল প্রকল্প থেকে নিয়মিত নিরাপত্তা হালনাগাদ পায় না। কিছু ডিস্ট্রিবিউশন পুরোনো সংস্করণের জন্য আলাদা নিরাপত্তা সংশোধন দিতে পারে, তবে সেটি সংশ্লিষ্ট সরবরাহকারীর ওপর নির্ভর করে।</p><p>এখানে একটি বিষয় মনে রাখা জরুরি। শুধু ওয়ার্ডপ্রেস বা তার প্লাগইন হালনাগাদ করলেই এই ত্রুটির সমাধান হয় না। সমস্যাটি পিএইচপির মূল সফটওয়্যারে, তাই সার্ভারে চলা পিএইচপির নিরাপদ সংস্করণ নিশ্চিত করতে হবে। যাঁরা নিজেরা সার্ভার পরিচালনা করেন, তাঁদের হালনাগাদ করতে হবে। আর যাঁরা হোস্টিং প্রতিষ্ঠানের সেবা ব্যবহার করেন, তাঁদের জানতে হবে সরবরাহকারী নিরাপত্তা প্যাচ বসিয়েছে কি না। কোনো ওয়েবসাইটের মালিকের পক্ষে দ্রুত প্যাচ বসানো সম্ভব না হলে নিরাপত্তা বিশেষজ্ঞদের পরামর্শ অনুযায়ী সাময়িক ব্যবস্থা নিতে হবে।<ins> </ins></p><aside><a href="https://www.bigganchinta.com/technology/68pwa9apyp">কিউআর কোড থেকে সাবধান!</a></aside><blockquote>যাঁরা নিজেরা সার্ভার পরিচালনা করেন, তাঁদের হালনাগাদ করতে হবে। আর যাঁরা হোস্টিং প্রতিষ্ঠানের সেবা ব্যবহার করেন, তাঁদের জানতে হবে সরবরাহকারী নিরাপত্তা প্যাচ বসিয়েছে কি না।</blockquote><p>ঘটনার পর অবশ্য আরেকটি নতুন তথ্য সামনে এসেছে। ২৩ অক্টোবর পিএইচপি প্রকল্প জানায়, সেশন আপলোড-প্রগ্রেস ব্যবস্থার সঙ্গে সম্পর্কিত আরেকটি সম্ভাব্য কোড-এক্সিকিউশন ঝুঁকি রয়েছে, যার শনাক্তকারী CVE-2026-115560। এটি পিএইচপি-টু-শেলের মূল দুটি ত্রুটি থেকে আলাদা এবং কেবল অস্বাভাবিক কিছু কনফিগারেশন ও অ্যাপ্লিকেশনের আচরণ একসঙ্গে ঘটলে ঝুঁকিটি তৈরি হতে পারে। পরবর্তী নিয়মিত হালনাগাদ প্রকাশ না হওয়া পর্যন্ত পিএইচপির নিরাপত্তা দল session.upload_progress.enabled=0 করে রাখার পরামর্শ দিয়েছে। যাঁরা আগের নির্দেশনা অনুযায়ী সেটিংটি বন্ধ করেছেন, তাঁদের নতুন করে কিছু করার প্রয়োজন নেই। এ বিষয়ে সার্ভার পরিচালকদের পিএইচপির সর্বশেষ নির্দেশনা অনুসরণ করা উচিত।<ins> </ins></p><p>সাধারণ ইন্টারনেট ব্যবহারকারীদের জন্য এই ঘটনার কারণে আলাদা করে কোনো সফটওয়্যার ইনস্টল করার প্রয়োজন নেই। তবে ওয়েবসাইটের নিরাপত্তা পরিস্থিতি সম্পর্কে নিশ্চিত হওয়ার দায়িত্ব মূলত সেটির মালিক ও পরিচালকদের। এখন পর্যন্ত প্রকাশিত তথ্য থেকে ব্যাপকভাবে সফল হ্যাকিং বা বড় ধরনের তথ্য চুরির প্রমাণ নিশ্চিত করা যায়নি। তবে আক্রমণের চেষ্টা অব্যাহত রয়েছে, আর সব ওয়েবসাইট সমান দ্রুত নিরাপত্তা হালনাগাদ করতে পেরেছে—এমন নিশ্চয়তাও নেই। এ ধরনের ঘটনার সুযোগ নিয়ে ভুয়া নিরাপত্তা সতর্কতা বা পাসওয়ার্ড পরিবর্তনের বার্তা পাঠাতে পারে প্রতারকেরা। তাই কোনো বার্তার লিংকে ক্লিক না করে সংশ্লিষ্ট প্রতিষ্ঠানের পরিচিত ওয়েবসাইট বা অ্যাপ থেকে তথ্য যাচাই করাই নিরাপদ।<ins> </ins></p><aside><a href="https://www.bigganchinta.com/technology/3i75dtnros">ব্যাটারির কার্যক্ষমতা ধীরে ধীরে কমে যায় কেন </a></aside><blockquote>রয়টার্সকে দেওয়া সাক্ষাৎকারে পিএইচপি ফাউন্ডেশনের নির্বাহী পরিচালক এলিজাবেথ ব্যারন জানান, ‘প্রতিষ্ঠানটিতে তিনি একমাত্র পূর্ণকালীন কর্মী; তাঁর সঙ্গে রয়েছেন মূলত খণ্ডকালীন ১৪ জন ঠিকাদার!’</blockquote><p>পিএইচপির এই ঘটনা আধুনিক ইন্টারনেটের একটি মৌলিক দুর্বলতা সামনে নিয়ে এসেছে। বিশ্বের বিপুলসংখ্যক ওয়েবসাইট যে একটি ওপেনসোর্স সফটওয়্যারের ওপর নির্ভর করে, সেটির নিরাপত্তা বজায় রাখা শুধু প্রযুক্তিগত কাজ নয়; প্রয়োজন পর্যাপ্ত অর্থ, দক্ষ জনবল এবং দীর্ঘমেয়াদি রক্ষণাবেক্ষণও। রয়টার্সকে দেওয়া এক সাক্ষাৎকারে পিএইচপি ফাউন্ডেশনের নির্বাহী পরিচালক এলিজাবেথ ব্যারন জানান, ‘প্রতিষ্ঠানটিতে তিনি একমাত্র পূর্ণকালীন কর্মী; তাঁর সঙ্গে রয়েছেন মূলত খণ্ডকালীন ১৪ জন ঠিকাদার!’ অবশ্য পিএইচপি রক্ষণাবেক্ষণে বৃহত্তর ওপেনসোর্স সম্প্রদায়েরও অবদান রয়েছে। তবু এত ব্যাপকভাবে ব্যবহৃত একটি প্রযুক্তির নিরাপত্তা নিশ্চিত করতে সীমিত সম্পদের ওপর নির্ভর করার বিষয়টি অনেক বড় প্রশ্ন তৈরি করে।<ins> </ins></p><p>এআই এই ঘটনার দুই দিকই দেখিয়েছে। যে প্রযুক্তি গবেষকদের বহুদিনের অদেখা ত্রুটি খুঁজে পেতে সাহায্য করছে, সেটিই আবার আক্রমণকারীদের জটিল দুর্বলতা বুঝে কাজে লাগানোর বাধাকাজ অনেক কমিয়ে দিতে পারে।দিয়েছে। ভবিষ্যতে হয়তো এমন ত্রুটি আরও দ্রুত শনাক্ত করা সম্ভব হবে; কিন্তু তখন সেই ত্রুটি সারানোর কাজও দ্রুত করতে হবে। ইন্টারনেটের নিরাপত্তা তাই শুধু শক্তিশালী এআই তৈরির ওপর নির্ভর করবে না। নির্ভর করবে বহু বছর ধরে ব্যবহৃত সফটওয়্যার নিয়মিত পরীক্ষা করা, দ্রুত হালনাগাদ প্রকাশ করা এবং ওয়েবসাইট পরিচালনাকারীদের সেই হালনাগাদ সময়মতো প্রয়োগ করার সক্ষমতার ওপরও।<ins> </ins></p><h4>লেখক: সফটওয়্যার ডেভেলপার, নেক্সালাইজ লিমিটেড</h4><h4>সূত্র: অ্যাবস্ট্রাক্ট, প্রথম আলো, বিবিসি, গার্ডিয়ান</h4><aside><a href="https://www.bigganchinta.com/technology/tdjg146hr0">কম্পিউটার রিস্টার্ট দিলে প্রায়ই ঠিক হয়ে যায় কেন</a></aside>
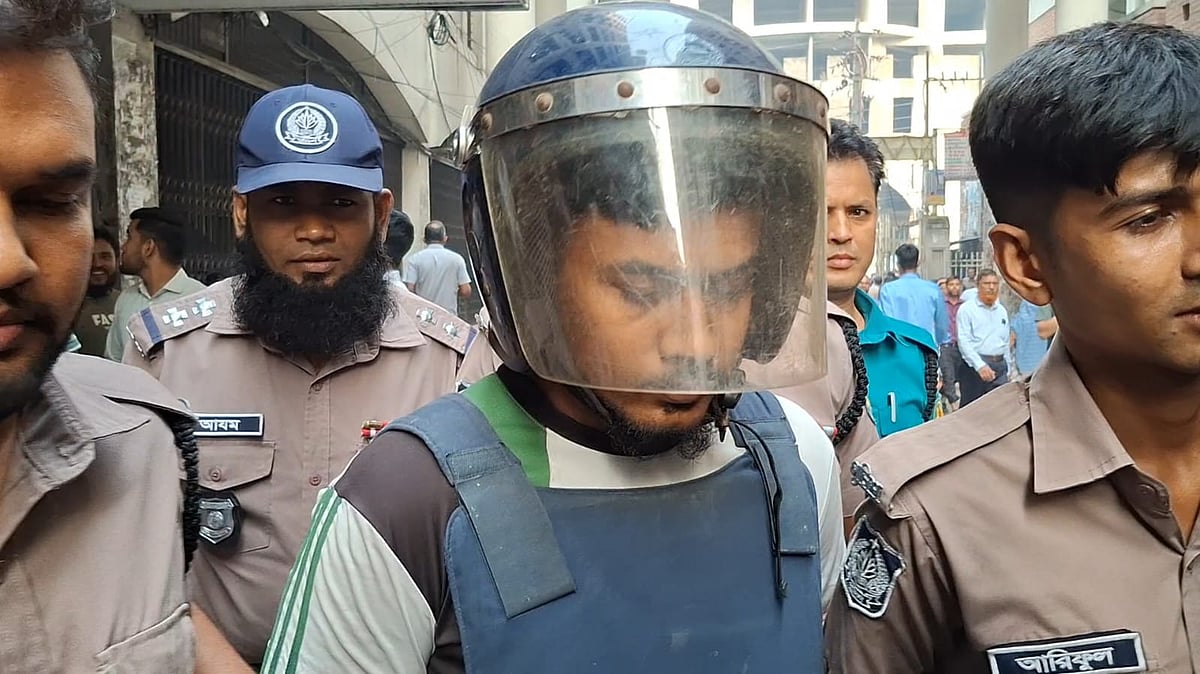
<p>ফেসবুকে প্রধানমন্ত্রী তারেক রহমানকে বহনকারী বাসের ছবিসংবলিত একটি পোস্টে ‘ইস একটা বড় সুযোগ ছিলো, শুধু একটা স্নাইপার এর অভাব ছিলো’ মন্তব্য করার অভিযোগে গ্রেপ্তার মো. আবু বকর সিদ্দিককে (২২) জিজ্ঞাসাবাদের জন্য সাত দিনের রিমান্ড মঞ্জুর করেছেন আদালত। আজ রোববার শুনানি শেষে ঢাকার চিফ মেট্রোপলিটন ম্যাজিস্ট্রেট সারাহ্ ফারজানা হকের আদালত এ আদেশ দেন।</p><p> রাষ্ট্রপক্ষের আইনজীবী মুহাম্মদ শামসুদ্দোহা সুমন প্রথম আলোকে এ তথ্য নিশ্চিত করেছেন। তিনি বলেন, তদন্ত কর্মকর্তার আবেদনের পরিপ্রেক্ষিতে আসামির সাত দিনের রিমান্ড মঞ্জুর করেছেন আদালত।</p><p> এর আগে আসামিকে আদালতে হাজির করে সাত দিনের রিমান্ড চেয়ে আবেদন করেন মামলার তদন্ত কর্মকর্তা গোয়েন্দা পুলিশের (ডিবি) সাইবার অ্যান্ড স্পেশাল ক্রাইম (উত্তর) বিভাগের উপপরিদর্শক মো. ইয়াছিন পাইক।</p><p>রিমান্ড আবেদনে বলা হয়, মামলার প্রকৃত রহস্য উদ্ঘাটন এবং এজাহারে উল্লেখ করা অজ্ঞাতনামা আরও দুই থেকে তিনজনকে শনাক্ত করে আইনের আওতায় আনতে আসামিকে পুলিশি হেফাজতে নিয়ে জিজ্ঞাসাবাদ করা হয়। আসামি ঘটনার সঙ্গে জড়িত থাকার বিষয়ে স্বীকার করেছেন। মামলার মূল রহস্য উদ্ঘাটন, বাংলাদেশের সরকারপ্রধানকে হত্যার চক্রান্তে জড়িত ব্যক্তিদের চিহ্নিত ও গ্রেপ্তার, এ ঘটনার নেপথ্যে কোনো সুসংগঠিত সন্ত্রাসী গোষ্ঠী, স্নাইপার বা অস্ত্র সরবরাহকারী চক্র জড়িত রয়েছে কি না, তা অনুসন্ধান করা প্রয়োজন। এ ছাড়া গ্রেপ্তার আসামি কোনো সুসংগঠিত সন্ত্রাসী গোষ্ঠী, চক্র বা নিষিদ্ধ সংগঠনের সদস্য কি না এবং ঘটনার সঙ্গে কোনো চক্র বা মাস্টারমাইন্ডের সম্পৃক্ততা রয়েছে কি না, তা খতিয়ে দেখা প্রয়োজন।</p><p>আবেদনে আরও বলা হয়, আসামির কাছ থেকে জব্দ করা আলামতের পাশাপাশি অন্য কোনো ডিভাইস বা ডিজিটাল আলামত রয়েছে কি না, তা শনাক্ত, উদ্ধার ও জব্দ করা এবং বাংলাদেশের অখণ্ডতা, সংহতি, জননিরাপত্তা ও সার্বভৌমত্ব বিপন্ন করার সঙ্গে অন্য কোনো ব্যক্তি বা গোষ্ঠী জড়িত রয়েছে কি না, তা অনুসন্ধান করা প্রয়োজন। এসব বিষয়ে নিবিড়ভাবে জিজ্ঞাসাবাদ করে মামলার মূল রহস্য উদ্ঘাটন ও অজ্ঞাতনামা আসামিদের বিষয়ে তথ্য সংগ্রহের মাধ্যমে তদন্তের স্বার্থে গ্রেপ্তার আসামিকে সাত দিনের পুলিশ রিমান্ডে নেওয়া একান্ত প্রয়োজন।</p><p>আদালতে শুনানিতে আসামির রিমান্ডের পক্ষে যুক্তি দিয়ে রাষ্ট্রপক্ষের আইনজীবী শামসুদ্দোহা সুমন বলেন, ঘটনার সত্যতা যাচাই করা প্রয়োজন। আসামি কেন এমন করেছিলেন? কোন কোন সংগঠনের সঙ্গে জড়িত, কে এর পেছনে রয়েছে, তা তদন্তের জন্য আসামির সর্বোচ্চ সাত দিনের রিমান্ডের প্রার্থনা করছেন।</p><p>এ সময় বিচারক আসামিকে জিজ্ঞাসা করেন, ‘আপনার পক্ষে কোনো আইনজীবী আছেন?’ তখন আসামি চারিদিকে তাকিয়ে বলেন, ‘না, কেউ নেই।’ এরপর বিচারক বলেন, ‘কেন আপনি এমন করেছেন?’ তখন আসামি বলেন, ‘এমনি করেছিলাম। কোনো উদ্দেশ্য ছিল না, মজা করেছিলাম। এটা আমার ভুল হয়েছে।’ বিচারক শুনানি শেষে আসামির সাত দিনের রিমান্ড মঞ্জুর করেন। এর আগে গত ২৩ অক্টোবর আবু বকর সিদ্দিককে কারাগারে পাঠানোর আদেশ দেন আদালত।</p><p>মামলার অভিযোগ সূত্রে জানা যায়, ২১ অক্টোবর ‘দ্য বিউটি অব রাজশাহী’ নামের একটি ফেসবুক গ্রুপে প্রধানমন্ত্রী তারেক রহমানকে বহনকারী একটি বাসের তিনটি ছবি পোস্ট করা হয়। পোস্টের ক্যাপশনে রাজশাহীতে প্রধানমন্ত্রীর জন্য লাল-সবুজ রঙের বুলেটপ্রুফ বাসের পরিবর্তে রাজশাহী প্রকৌশল ও প্রযুক্তি বিশ্ববিদ্যালয়ের (রুয়েট) বাস ব্যবহারের বিষয়ে প্রশ্ন তোলা হয়। ওই পোস্টের মন্তব্যের ঘরে ‘এমডি আবু বকর সিদ্দিক’ নামের একটি ফেসবুক আইডি থেকে ‘ইস একটা বড় সুযোগ ছিলো, শুধু একটা স্নাইপার এর অভাব ছিলো’ বলে মন্তব্য করা হয়।</p><p>পরবর্তী সময়ে তথ্যপ্রযুক্তির সহায়তায় ওই আইডির ব্যবহারকারীকে শনাক্ত করে রাজশাহীর পবা থানার ঘোলহাড়িয়া দক্ষিণপাড়া এলাকা থেকে আবু বকর সিদ্দিককে গ্রেপ্তার করা হয়। এ সময় তাঁর বাবা মো. আয়নাল হককেও আটক করা হয়েছিল। তবে প্রাথমিক তদন্তে তাঁর বাবার সংশ্লিষ্টতা না পাওয়ায় তাঁকে ছেড়ে দেওয়া হয় বলে জানিয়েছে পুলিশ। গ্রেপ্তারের পর আবু বকর সিদ্দিকের ব্যবহৃত মুঠোফোন জব্দ করা হয়। ফোনটি পর্যালোচনা করে বিভিন্ন ফেসবুক পেজ ও গ্রুপে আপত্তিকর মন্তব্যের তথ্য পাওয়া গেছে বলে আবেদনে বলা হয়। এ ঘটনায় ডিবির সাইবার অ্যান্ড স্পেশাল ক্রাইম (উত্তর) বিভাগের এসআই মো. মানিক হোসেন সন্ত্রাসবিরোধী আইনে রাজধানীর রমনা থানায় মামলাটি করেন।</p>
<p>তুরস্ক ও সৌদি আরবের সঙ্গে করা যৌথ প্রতিরক্ষা চুক্তি (মক্কা চুক্তি নামে পরিচিত) অনুমোদন করেছে পাকিস্তান। পাকিস্তান এমন সময়ে চুক্তিটি অনুমোদন করল, যখন সৌদি আরব নতুন করে নিরাপত্তাঝুঁকির মুখে পড়েছে এবং ইয়েমেনের ইরানপন্থী হুতিদের বিরুদ্ধে লড়াইয়ে সহায়তার জন্য মিত্র খুঁজছে।</p><p> গত শুক্রবার পাকিস্তানের পররাষ্ট্র দপ্তরের মুখপাত্র সাজ্জাদ হায়দার খান বলেন, ইসলামাবাদ ও রিয়াদ গত ৭ আগস্ট তিন দেশের মধ্যে স্বাক্ষরিত মক্কা যৌথ প্রতিরক্ষা চুক্তি অনুমোদনের প্রক্রিয়া সম্পন্ন করেছে।</p><p> পাকিস্তানের পররাষ্ট্র দপ্তরের প্রকাশিত বক্তব্যের প্রতিলিপি অনুযায়ী, সাজ্জাদ হায়দার খান বলেন, ‘চুক্তি, এর অনুমোদন এবং তা কার্যকর করার সঙ্গে সম্পর্কিত বিষয়গুলো নিয়ে তিন পক্ষের মধ্যে আলোচনা চলছে।’</p><p> চুক্তিতে স্বাক্ষরকারী তিন দেশের মধ্যে তুরস্কের অভ্যন্তরীণ অনুমোদনের প্রক্রিয়া এখনো চলছে।</p><aside><a href="https://www.prothomalo.com/world/middle-east/6xa52nv489">মক্কা প্রতিরক্ষা চুক্তি থেকে ১০ বছর আগে বের হওয়া যাবে না</a></aside><blockquote>চুক্তিভুক্ত তিন দেশের যেকোনো একটির ওপর বাইরে থেকে সশস্ত্র হামলা হলে সম্মিলিত প্রতিরক্ষা ব্যবস্থার কথা বলা আছে। তবে কী ধরনের ও কতটা সহায়তা দেওয়া হবে, তা পরিস্থিতি অনুযায়ী নির্ধারণ করা হবে।</blockquote><p>তুরস্কের প্রেসিডেন্ট রিসেপ তাইয়েপ এরদোয়ান, পাকিস্তানের প্রধানমন্ত্রী শাহবাজ শরিফ ও সৌদি আরবের যুবরাজ মোহাম্মদ বিন সালমান সৌদি আরবের পবিত্র মক্কায় ১৬ ধারার এই চুক্তিটি সই করেন।</p><p>চুক্তিতে তিন দেশের যেকোনো একটির ওপর বাইরে থেকে সশস্ত্র হামলা হলে সম্মিলিত প্রতিরক্ষা ব্যবস্থার কথা বলা আছে। তবে কী ধরনের ও কতটা সহায়তা দেওয়া হবে, তা পরিস্থিতি অনুযায়ী নির্ধারণ করা হবে।</p><p>চুক্তির বিবরণীতে কোনো নির্দিষ্ট দেশ বা অঞ্চলকে হুমকি বলা হয়নি; বরং তিন দেশের স্বাধীনতা, সার্বভৌমত্ব, ভূখণ্ড ও আন্তর্জাতিকভাবে স্বীকৃত সীমান্ত রক্ষায় পারস্পরিক সহযোগিতার কথা বলা হয়েছে।</p><p>৫ অক্টোবর তিন দেশের কৌশলগত রাজনৈতিক ও প্রতিরক্ষা কমিটির বৈঠকের পর চুক্তিটি বাস্তবায়নের দিকে এগিয়েছে।</p><aside><a href="https://www.prothomalo.com/world/middle-east/5sopnrarcz">মক্কা প্রতিরক্ষা চুক্তি: হুতিবিরোধী অভিযানে সেনা পাঠাবে না তুরস্ক</a></aside><figure><img alt="" src="https://media.prothomalo.com/prothomalo-bangla/2026-10-25/7fs4pmuk/Mecca-pact.jpg"><figcaption>তুরস্কের প্রেসিডেন্ট রিসেপ তাইয়েপ এরদোয়ান, সৌদি আরবের যুবরাজ মোহাম্মদ বিন সালমান ও পাকিস্তানের প্রধানমন্ত্রী শাহবাজ শরিফ নিজ নিজ দেশের পররাষ্ট্রমন্ত্রী ও প্রতিরক্ষামন্ত্রীদের সঙ্গে সৌদি আরবের পবিত্র নগরী মক্কায় যৌথ প্রতিরক্ষা চুক্তি স্বাক্ষরের পর ছবি তোলেন। ৭ আগস্ট ২০২৬</figcaption></figure><p>বৈঠকে তিন দেশের সম্মিলিত প্রতিরক্ষা–সংক্রান্ত অঙ্গীকার বাস্তবায়ন এবং দেশগুলোর অভ্যন্তরীণ আইন অনুযায়ী সৌদি আরবে দ্রুত সামরিক বাহিনী ও সামরিক সক্ষমতা মোতায়েনের আহ্বান জানানো হয়।</p><p>ইসলামাবাদ এ চুক্তিকে প্রতিরক্ষামূলক ও জাতিসংঘ সনদের সঙ্গে সামঞ্জস্যপূর্ণ বলে অভিহিত করেছে।</p><p>এমন সময় এ চুক্তির বিষয়টি সামনে এল, যখন আঞ্চলিক সংঘাত আরও বিস্তৃত হওয়ার আশঙ্কা বাড়ছে। হুতিরা সৌদি আরবে হামলা অব্যাহত রেখেছে।</p><p>পাশাপাশি যুক্তরাষ্ট্র ও ইসরায়েলের কর্মকর্তারা আট মাস আগে তাঁদের সঙ্গে তেহরানের সংঘাত শুরুর পর ইরানে আবারও হামলা চালানোর বিষয় নিয়ে আলোচনা করছেন বলে খবর পাওয়া গেছে।</p><p>গত ২৮ ফেব্রুয়ারি ইরানের ওপর যুক্তরাষ্ট্র ও ইসরায়েলের হামলার পর ইরান যুদ্ধ শুরু হয়।</p><aside><a href="https://www.prothomalo.com/world/middle-east/1wmy6j5117">হুতিদের বিরুদ্ধে সৌদি আরবের অভিযান: পাকিস্তান কি শেষ পর্যন্ত যুদ্ধে জড়াবে</a></aside>

<p>পিএইচপি প্রোগ্রামিং ল্যাঙ্গুয়েজে নিরাপত্তা ত্রুটির কারণে বাংলাদেশে সাময়িকভাবে বন্ধ রাখা ওয়েবসাইটগুলোর বেশির ভাগই সচল হয়েছে। তবে চালু হলেও সরকারি ও বেসরকারি বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশনে নিরাপত্তাঝুঁকি শনাক্ত করেছে সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্ট।</p><p> পিএইচপির নিরাপত্তা ত্রুটি নিয়ে আজ রোববার জরুরি সতর্কবার্তা জারি করেছে বিজিডি ই-গভ সার্ট। সতর্কবার্তায় সংস্থাটি জানায়, তাদের সাইবার থ্রেট ইন্টেলিজেন্স (সিটিআই) ইউনিটের নিয়মিত নজরদারিতে সরকারি, জনখাত ও বেসরকারি বিভিন্ন প্রতিষ্ঠানের একাধিক ওয়েব অ্যাপ্লিকেশনে নিরাপত্তাঝুঁকি শনাক্ত হয়েছে। এসব অ্যাপ্লিকেশনে পিএইচপির পুরোনো, সম্ভাব্য ঝুঁকিপূর্ণ কিংবা মেয়াদোত্তীর্ণ সংস্করণ ব্যবহার করা হচ্ছে।</p><p>তথ্যপ্রযুক্তি বিভাগের একটি সূত্র জানিয়েছে, আজ সন্ধ্যা ৬টা পর্যন্ত একাধিক সরকারি–বেসরকারি প্রতিষ্ঠানের ৫০ এর বেশি ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশনে পিএইচপির ত্রুটিপূর্ণ পুরনো সংস্করণ ব্যবহারের তথ্য পাওয়া গেছে। এই সংখ্যা আরও বাড়তে পারে।</p><p>সার্টের দেওয়া সতর্কবার্তায়ও বলা হয়েছে, আগে অবহিত করার পরেও সংশ্লিষ্ট বেশ কিছু প্রতিষ্ঠান নিরাপত্তা হালনাগাদ করেছে কি না, তা নিশ্চিত করেনি। কেউ কেউ এ বিষয়ে কোনো জবাবও দেয়নি। ফলে এসব ওয়েবসেবা সাইবার হামলা ও অননুমোদিত প্রবেশের উচ্চ ঝুঁকিতে থাকতে পারে।</p><p>জানতে চাইলে বিজিডি ই-গভ সার্টের প্রকল্প পরিচালক নাজমুল হক খন্দকার প্রথম আলোকে বলেন, আগের সতর্কবার্তা জারির পরেও নজরদারিতে দেখা গেছে, অনেক প্রতিষ্ঠান পিএইচপির সংস্করণ হালনাগাদ করেনি। কোনো কোনো প্রতিষ্ঠানের ওয়েবসাইটে আরও পুরোনো সংস্করণ রয়ে গেছে। এতে ওয়েবসাইটগুলো নিরাপত্তাঝুঁকিতে থাকছে। এ কারণে সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে নতুন করে সতর্ক করা হয়েছে এবং পিএইচপির সংস্করণ হালনাগাদ করে সর্বশেষ সংস্করণে যাওয়ার পরামর্শ দেওয়া হয়েছে।</p><h3>বাংলাদেশ ব্যাংকের একটি সাইট বন্ধ </h3><p>বিশ্বজুড়ে পিএইচপির নিরাপত্তা ত্রুটির বিষয়টি সামনে আসার পর গত বৃহস্পতিবার নিজেদের ওয়েবসাইট বন্ধ করে দেয় বাংলাদেশ ব্যাংক। এরপর সতর্কতামূলক ব্যবস্থা হিসেবে অগ্রণী ব্যাংক, জনতা ব্যাংক, আইএফআইসি ব্যাংক, স্ট্যান্ডার্ড ইসলামী ব্যাংক, এসবিএসি ব্যাংক ও বেঙ্গল কমার্শিয়াল ব্যাংকসহ আরও বেশ কয়েকটি ব্যাংক নিজেদের ওয়েবসাইট বন্ধ রাখে। সম্ভাব্য সাইবার ঝুঁকি এড়ানো এবং প্রযুক্তি অবকাঠামোর নিরাপত্তা যাচাইয়ের জন্য এ পদক্ষেপ নেওয়া হয়। বাংলাদেশ ব্যাংক জানিয়েছিল, ওয়েবসাইট বন্ধ থাকলেও ব্যাংকিং সেবায় কোনো প্রভাব পড়েনি। বন্ধ রাখা হয়েছিল ডিজিটাল ভূমিসেবার ওয়েবসাইটও।</p><p>নিরাপত্তা যাচাইয়ের পর আজ বেশির ভাগ প্রতিষ্ঠানের বন্ধ থাকা ওয়েবসাইট আবার চালু হয়েছে। জনতা ব্যাংক ও বেঙ্গল কমার্শিয়াল ব্যাংকের ওয়েবসাইট দুপুরের দিকে সচল হয়। প্রায় একই সময়ে স্বাভাবিক হয় ডিজিটাল ভূমিসেবার ওয়েবসাইটও। ভূমিসেবার ওয়েবসাইটটি অবশ্য শনিবার দুপুরের মধ্যে চালু হওয়ার কথা ছিল। তবে বাংলাদেশ ব্যাংকের নিয়োগসংক্রান্ত ওয়েবসাইট erecruitment.bb.org.bd সন্ধ্যা ৬টা ৫১ মিনিটেও বন্ধ পাওয়া গেছে। ওয়েবসাইটটিতে প্রবেশ করতে গেলে সেখানে রক্ষণাবেক্ষণ চলছে এমন বার্তা দেওয়া হচ্ছিল।</p><aside><a href="https://www.prothomalo.com/bangladesh/p639yhxvrh">সাইবার ঝুঁকি বিশ্বজুড়ে, প্রভাব বাংলাদেশেও </a></aside><h3>নিরাপত্তা হালনাগাদের তাগিদ </h3><p>সার্টের কর্মকর্তারা বলছেন, সরকারি ওয়েবসাইটের ক্ষেত্রে এ ধরনের ঝুঁকি বিশেষভাবে গুরুত্বপূর্ণ। কারণ, সরকারি ডিজিটাল প্ল্যাটফর্মে নাগরিকদের ব্যক্তিগত তথ্য ও গুরুত্বপূর্ণ নথি সংরক্ষিত থাকতে পারে। এসব ব্যবস্থার নিয়ন্ত্রণ অন্যদের হাতে গেলে তথ্যের গোপনীয়তা ও অখণ্ডতা ক্ষতিগ্রস্ত হতে পারে।</p><p>ঝুঁকি মোকাবিলায় সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে ইন্টারনেট থেকে ব্যবহার করা যায়—এমন সব ওয়েব অ্যাপ্লিকেশন, সার্ভার, কনটেইনার ও হোস্টিং পরিবেশে পিএইচপির কোন সংস্করণ ব্যবহৃত হচ্ছে, তা যাচাই করতে বলেছে বিজিডি ই-গভ সার্ট। ঝুঁকিপূর্ণ সংস্করণগুলো নিরাপত্তা ত্রুটি সংশোধন করা হয়েছে, এমন সংস্করণে উন্নীত করতে হবে। প্রয়োজনে নিরাপত্তা সংশোধনী ব্যবহার করে ত্রুটি দূর করতে হবে। যেসব সংস্করণে নির্মাতাপ্রতিষ্ঠান আর নিরাপত্তা হালনাগাদ দেয় না, সেগুলোর পরিবর্তে সমর্থিত সংস্করণ ব্যবহারের পরামর্শ দেওয়া হয়েছে।</p><p>যেসব ক্ষেত্রে তাৎক্ষণিকভাবে নিরাপত্তা হালনাগাদ করা সম্ভব নয়, সেখানে সাময়িকভাবে ওয়েবসেবায় প্রবেশের সুযোগ সীমিত করতে হবে। প্রয়োজনে ভার্চ্যুয়াল প্রাইভেট নেটওয়ার্ক (ভিপিএন) ব্যবহার, নির্দিষ্ট আইপি ঠিকানা থেকে প্রবেশের অনুমতি দেওয়া কিংবা অপ্রয়োজনীয় উন্মুক্ত প্রবেশাধিকার বন্ধ রাখার কথা বলা হয়েছে।</p><p>সংস্থাটি সতর্ক করে বলেছে, সাময়িকভাবে ওয়েবসেবায় প্রবেশের সুযোগ সীমিত করলে ঝুঁকি কিছুটা কমতে পারে। তবে এটি প্রয়োজনীয় নিরাপত্তা হালনাগাদের বিকল্প নয়। তৃতীয় পক্ষের মাধ্যমে পরিচালিত হলেও ওয়েব অ্যাপ্লিকেশন ও সংশ্লিষ্ট অবকাঠামোর নিরাপত্তা নিশ্চিত করার দায়িত্ব সংশ্লিষ্ট প্রতিষ্ঠানের।</p><aside><a href="https://www.prothomalo.com/technology/cyberworld/oreqirzlbl">পিএইচপির মতো আরও ঝুঁকি ভবিষ্যতে আসতে পারে, কী ভাবছেন দেশি বিশেষজ্ঞরা</a></aside>
সম্প্রতি এক গবেষণা দলের বিজ্ঞানীরা জানিয়েছেন, ছবিটিতে যে আকাশ ও মহাজাগতিক দৃশ্য ফুটিয়ে তোলা হয়েছে, তা আসলে ১৮৮৯ সালের ২২ জুলাইয়ের ভোরের আকাশ হতে পারে
২৫ অক্টোবর দুপুরে রাজবাড়ীর গোয়ালন্দ পৌরসভার ৩ নম্বর ওয়ার্ডের জবানীপাড়ায় সিদ্দিক শেখের বাড়িতে গিয়ে রিকশা মেরামতের জন্য তাঁকে আর্থিক সহায়তা দেন বন্ধুসভার সদস্যরা।
<p>১৯তম আন্তর্জাতিক জ্যোতির্বিজ্ঞান ও জ্যোতিঃপদার্থবিজ্ঞান অলিম্পিয়াডে একটি ব্রোঞ্জপদক পেয়েছে বাংলাদেশ দল। পাশাপাশি সম্মানসূচক স্বীকৃতি অর্জন করেছে বাংলাদেশের তরুণ প্রতিযোগীরা। এছাড়া দলগত প্রতিযোগিতায়ও টানা দ্বিতীয়বারের মতো হয়েছে গ্রুপ চ্যাম্পিয়ন।</p><p>বাংলাদেশের হয়ে ব্রোঞ্জ পদক জিতেছে আরাশ জুহাইর উদয়। প্রতিযোগিতায় অংশ নেওয়া প্রতিনিধিদের মধ্যে সে ছিল সবচেয়ে কমবয়সী। দলের আরেক সদস্য মো. তালহা জুবায়ের পেয়েছে সম্মানসূচক স্বীকৃতি।</p><p>দলগত প্রতিযোগিতায় বাংলাদেশের সাফল্যে অবদান রেখেছে জুনায়েদ লাবিব আল ওয়াসী। এ ছাড়া দলের মূল সদস্য হিসেবে গুরুত্বপূর্ণ ভূমিকা পালন করেছে সাজিদ আমান ও মো. রাদিত রাইয়ান। প্রতিযোগিতায় বাংলাদেশ দলের দলনেতা হিসেবে দায়িত্ব পালন করেছেন ফাহিম রাজিত হোসেন ও অর্ণব চৌধুরী।</p><figure><img alt="" src="https://media.prothomalo.com/prothomalo-bangla/2026-10-25/dsvuufpi/IOOA.PNG"></figure><p>ভিয়েতনামের হ্যানয়ে ৪ অক্টোবর এই প্রতিযোগিতা শুরু হয়। জ্যোতির্বিজ্ঞান ও জ্যোতিঃপদার্থবিজ্ঞানের তাত্ত্বিক সমস্যা সমাধান, উপাত্ত বিশ্লেষণ এবং মহাকাশ পর্যবেক্ষণভিত্তিক বিভিন্ন পরীক্ষার মধ্য দিয়ে প্রতিযোগীদের দক্ষতার মূল্যায়ন করা হয়। বিশ্বের বিভিন্ন দেশের সাড়ে পাঁচ শতাধিক প্রতিনিধি ও প্রতিযোগীর অংশগ্রহণে অনুষ্ঠিত এই আয়োজন আন্তর্জাতিক পর্যায়ে বাংলাদেশের তরুণদের মেধা ও সক্ষমতা তুলে ধরেছে।</p><aside><a href="https://www.bigganchinta.com/events/oop1m2khwp">অস্কার ক্লেইন মেডেল পেলেন বাঙালি বিজ্ঞানী অশোক সেন</a></aside>

রাঙামাটি জেলার সাজেকে তৃতীয় দফার অনির্দিষ্টকালের অবরোধ কর্মসূচির দিন রোববার কোন ধরনের বিশৃঙ্খল পরিস্থিতি তৈরি হয়নি বলে জানিয়েছে বাঘাইছড়ির উপজেলা নির্বাহী কর্মকর্তা। এই বিষয়ে হেডম্যানসহ সংশ্লিষ্টদের নিয়ে একটি বৈঠক অনুষ্ঠিত হয়েছে। বিস্তারিত বিবিসি বাংলার লাইভ পাতায়...

বাংলাদেশের দক্ষিণাঞ্চলীয় জেলা পিরোজপুরে এক ব্যক্তির দাফনের জন্য তার মেয়ে ও বোনেরা কবর খুঁড়ছেন এমন ছবি ও ভিডিও সামাজিক মাধ্যমে ছড়িয়ে পড়েছে। অভিযোগ উঠেছে, মি. সাঈদীর অনুসারীরা ওই ব্যক্তির জন্য কবর খুঁড়তে ও দাফনে বাধা দিয়েছে এবং তাদের বাধার কারণেই প্রশাসন থেকে গোপনে তাকে গার্ড অব অনার দেওয়ার পর মধ্যরাতে মেয়ে ও বোনদের খোঁড়া কবরে তাকে দাফন করতে হয়েছে।

ফ্রান্সের স্বরাষ্ট্র মন্ত্রণালয়ের হিসাব অনুযায়ী, শনিবারের বিক্ষোভে আনুমানিক ৪ লাখ ১০ হাজার মানুষ অংশ নেন। তবে শ্রমিক ইউনিয়নগুলোর দাবি, বিক্ষোভকারীর সংখ্যা ছিল প্রায় ৮ লাখ। সাম্প্রতিক বিক্ষোভের সময় যাতে গত সপ্তাহের মতো বিশৃঙ্খলা সৃষ্টি না হয়, সে জন্য প্রায় ৭০ হাজার পুলিশ মোতায়েন করা হয়।

আজ রোববার ২৫শে আক্টোবর ঢাকা থেকে প্রকাশিত পত্রিকাগুলোয় সংবিধান সংশোধন সম্পর্কিত বিশেষ কমিটির বৈঠকের খবর গুরুত্ব পেয়েছে। এছাড়াও গুরুত্ব পেয়েছে সাতটি ইসলামী দলের জোট গঠন, স্থানীয় সরকার নির্বাচনসহ রাজনীতির নানা খবর।

ইংল্যান্ডের প্রথম রাজা হিসেবে অ্যাথেলস্ট্যানের অভিষেকের ১১০০ বছর পূর্ণ হয়েছে। কিন্তু তারপরও তিনি ইতিহাসের বইগুলোতে আশ্চর্যজনকভাবে অনুপস্থিত। তবে তিনি নিজে অনেকটাই বিস্মৃত হলেও, তার সময়ে চালু হওয়া বহু আচার ও আনুষ্ঠানিকতা আজও পালিত হচ্ছে যুক্তরাজ্যে।

ওই শিশুর বাবার দায়ের করা মামলায় ওই শিক্ষককে আটকের পর আদালতের মাধ্যমে কারাগারে পাঠানো হয়েছে। একই সঙ্গে মাদ্রাসাটির অধ্যক্ষও শিশুটির বাবাকে আসামি করে পাল্টা একটি মামলা করেছেন।

গত কয়েক মাস ধরে এল নিনো আরও শক্তিশালী হয়েছে এবং এটি ইতোমধ্যেই বৈশ্বিক আবহাওয়ার ধরনে উল্লেখযোগ্য প্রভাব ফেলছে।

আখের এই জাতটি রসালো, নরম ও চিবোতে খুব মজার। এছাড়া আখের রসে প্রাকৃতিক চিনির পরিমাণ যে পরিমাণ থাকলে ডায়াবেটিক রোগীদের জন্য সমস্যা হতে পারে এই জাতে তার পরিমাণ নির্ধারিত মাত্রার চেয়ে কম।

প্রসিকিউশনের তথ্য অনুযায়ী, পুলিশের সাবেক মহাপরিদর্শক (আইজিপি) বেনজীর আহমেদ ও অতিরিক্ত আইজিপি মনিরুল ইসলামের ঘনিষ্ঠ সহযোগী হিসেবে পরিচিত রিফাত নিলয় জোয়ার্দারকে চলতি বছরের জানুয়ারিতে সন্ত্রাসবিরোধী আইনের একটি মামলায় গ্রেপ্তার করা হয়। তিনি কার্যক্রম নিষিদ্ধ ঢাকা মহানগর দক্ষিণ আওয়ামী লীগের ধানমন্ডি থানার ১৫ নম্বর ওয়ার্ডের ৩ নম্বর ইউনিটের সাধারণ সম্পাদক।

লালমনিরহাটের হাতীবান্ধায় আমঝোল সীমান্তে বাঘের আক্রমণে নারীসহ তিনজন আহত হয়েছেন। এলাকাবাসী ধাওয়া করে ওই বাঘ তাড়িয়েছেন।

লেবাননের ধ্বংসাত্মক আর্থিক বিপর্যয়ের সাত বছর পর, একটি চিকেন স্যান্ডউইচকে কেন্দ্র করে শুরু হওয়া বিতর্কটি এমন এক গভীর বিভাজনকে সামনে নিয়ে এসেছে, যা একদিকে সেই সব মানুষকে চিহ্নিত করে যারা এখনো অবাধে খরচ করতে সক্ষম, আর অন্যদিকে তাদের, যারা কোনোমতে টিকে থাকার লড়াই চালিয়ে যাচ্ছে।

খুতবা ও ধর্মীয় আলোচনায় মানবপাচার ও অনিয়মিত অভিবাসনের ঝুঁকি তুলে ধরে সাধারণ মানুষকে সচেতন করতে ইমাম, আলেম ও ওলামাদের প্রতি আহ্বান জানিয়েছেন ইসলামিক ফাউন্ডেশনের মহাপরিচালক মুফতি মুহাম্মদ মুহিববুল্লাহিল বাকী।

প্রসিকিউশনের তথ্য অনুযায়ী, জুলাই গণঅভ্যুত্থান দমনে অন্য অনেকের মতো সাংবাদিক শ্যামল দত্ত, মোজাম্মেল বাবু ও ফারজানা রুপাও উসকানি দিয়েছিলেন। আন্তর্জাতিক অপরাধ ট্রাইব্যুনাল আইনে মানবতাবিরোধী অপরাধে উসকানি দেওয়াও অপরাধ হিসেবে গণ্য। তদন্ত সংস্থা এ ঘটনায় তিন সাংবাদিকের সংশ্লিষ্টতার তথ্য পেয়েছে। এরই মধ্যে এ মামলায় তাদের গ্রেপ্তার দেখানো হয়েছে।

বিজ্ঞপ্তিতে বলা হয়, পূর্ব-মধ্য বঙ্গোপসাগর ও তৎসংলগ্ন দক্ষিণ-পূর্ব বঙ্গোপসাগর এলাকায় অবস্থানরত নিম্নচাপটি আরো দক্ষিণ-পশ্চিম দিকে অগ্রসর হয়ে একই এলাকায় অবস্থান করছে। রবিবার সকাল ৬টায় নিম্নচাপটির কেন্দ্র ছিল ১৫ দশমিক ২ ডিগ্রি উত্তর অক্ষাংশ এবং ৯১ ডিগ্রি পূর্ব দ্রাঘিমাংশে।

বাংলাদেশ টেক্সটাইল বিশ্ববিদ্যালয়ের (বুটেক্স) উপাচার্য অধ্যাপক ড. মো. জুলহাস উদ্দিনের নেতৃত্বে সাত সদস্যের একটি প্রতিনিধিদল রাষ্ট্রপতি ও বিশ্ববিদ্যালয়ের আচার্য মির্জা ফখরুল ইসলাম আলমগীরের সঙ্গে সৌজন্য সাক্ষাৎ করেছে।

জাতীয় নাগরিক পার্টির (এনসিপি) আহ্বায়ক নাহিদ ইসলাম বলেছেন, “জনগণের ৭০ শতাংশের রায়ের প্রতি অবমাননা করায় বর্তমান সরকারকে অবৈধ বলতে হবে। সরকার অর্ধেক বৈধ আর অর্ধেক অবৈধ—এমন বলার সুযোগ নেই।